Cyberbedrohungen sorgen bei CEOs für psychische Belastung

Cohesity CEO Umfrage Abbildung
Bild: Cohesity (KI-generiert)

Cohesity, ein Spezialist für KI-gestützte Datensicherheit, untersucht in einer Studie u.a. die psychische Belastung für CEOs in Deutschland durch die zunehmende Bedrohung durch Cyberangriffe. Demnach empfinden 77% der deutschen CEOs psychischen Druck durch ihre Verantwortung für Cybersicherheit, 60% äußern gar die Sorge vor einem Burnout. 49% sehen sich psychologisch auf ihre Verantwortung in diesem Bereich vorbereitet. Mehr als ein Drittel (36%) sagt sogar, dass sie nichts auf diese möglichen Folgen vorbereiten könne.

Die Befragten fürchten als persönliche Konsequenz durch einen Cyberangriff auf ihr Unternehmen vor allem die rechtliche Haftung (41%). Es folgen Rufschädigung (34%), Karriereknick (33%), persönliche Haftbarkeit (30%) und Jobverlust (28%). Viele haben sogar Angst um die Sicherheit für sich selbst (23%) oder ihre Familie (17%).

„Die psychische Belastung zeigt, dass vielen CEOs die möglichen Folgen eines Cyberangriffs bewusst sind. Entscheidend ist, aus dieser Sorge eine konkrete Vorbereitung abzuleiten“, sagt Christoph Linden, Director Solution Architecture Europe bei Cohesity.
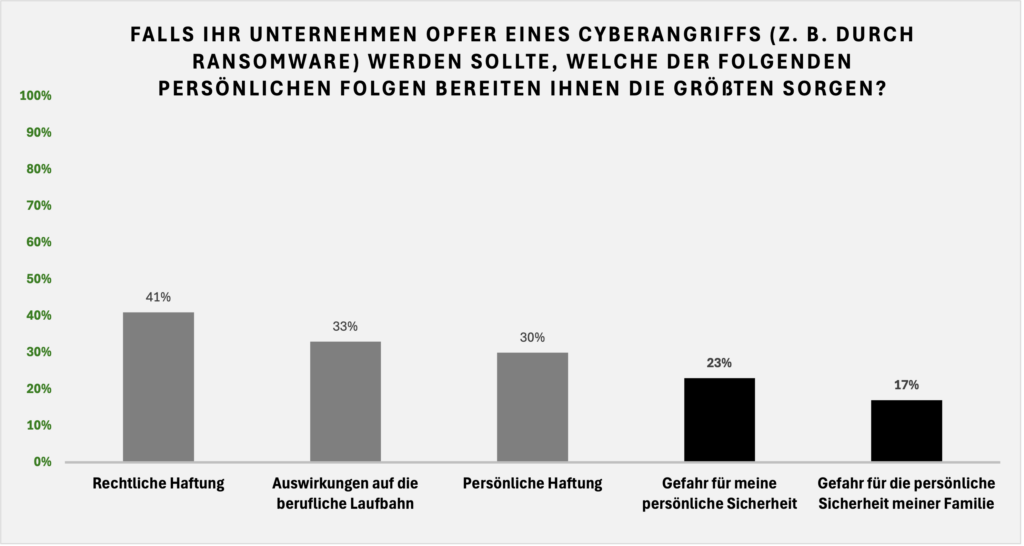
Cohesity CEO Umfrage Grafik
Bild: Cohesity

Deutsche im Vergleich schlechter vorbereitet

Laut Cohesity-Studie schätzen deutsche CEOs, schlechter auf Cyberangriffe vorbereitet zu sein als ihre Kollegen aus Frankreich oder Großbritannien. Demnach werden z.B. 13% der deutschen CEOs innerhalb von fünf Minuten über eine Cyberattacke benachrichtigt, in Frankreich sind es 30%, in Großbritannien 19%. Zudem haben 49% vorab bereits die finanziellen Auswirkungen eines Cyberangriffs abgeschätzt (FR 64%, UK 76%).

Gleichzeitig erwarten laut der Studie 29% der deutschen CEOs, dass ihr Unternehmen im Falle einer Cyberattacke innerhalb eines Tages wieder voll betriebsfähig ist. Cohesity betont hier, dass dies bei schlechter Vorbereitung unrealistisch sei. In Frankreich erwarten 16% diesen Status und in Großbritannien 20%. In Deutschland glauben 8% der Befragten sogar, den Betrieb innerhalb einer Stunde wiederherstellen zu können.

Laut Studie haben deutsche CEOs im europäischen Vergleich höhere Erwartungen an die Resilienz ihres Unternehmens, bei schlechterer Vorbereitung. Cohesity verweist auf Zahlen von ransomware.live wonach es im ersten Halbjahr 2026 über 1,5-mal mehr Angriffe auf deutsche als auf französische Unternehmen gab. Die Autoren betonen, dass deutsche CEOs die Sicherheitslage in der Studie deutlich unrealistischer einschätzen als ihre Kollegen aus Frankreich oder Großbritannien.

Was können Unternehmen tun?

Um im Störfall funktionsfähig zu sein, rät Cohesity zu einem sogenannten Digital Jump Bag. Dabei handelt es sich um einen abgesicherten, isolierten Speicherort, der alles Notwendige enthält, um eine Cyberreaktion einzuleiten und einen vertrauenswürdigen Ausgangspunkt für die Wiederherstellung zu schaffen.

Zudem empfiehlt der Spezialist für Datensicherheit das Konzept der Minimum Viable Company (MVC). Darunter versteht man die kleinste Version einer Organisation, die im Notfall weiterarbeiten, Kunden bedienen und ihren Verpflichtungen nachkommen kann. Es handelt sich dabei um die minimale Kombination aus Mitarbeitenden, Prozessen, Technologien, Dokumentationen, Einrichtungen und Abhängigkeiten von Drittanbietern, die erforderlich ist, um den Geschäftsbetrieb unter beeinträchtigten Bedingungen aufrechtzuerhalten.
  • Eine Organisation für herstellerunabhängige Automatisierung

    Eine Organisation für herstellerunabhängige Automatisierung

    Mit der UniversalAutomation.Org hat eine neue Non-Profit-Organisation ihre Arbeit aufgenommen. Zielsetzung der Organisation ist es, eine herstellerunabhängige Automatisierung zu ermöglichen.

    mehr lesen: Eine Organisation für herstellerunabhängige Automatisierung

  • USA sind Top-Angriffsziel, Deutschland auf Platz 5

    USA sind Top-Angriffsziel, Deutschland auf Platz 5

    Deutschland gehört weltweit zu den Top-5-Zielen, wenn es um Ransomware-Angriffe geht. Dies hat eine Analyse des Verschlüsselungsclouddienstes NordLocker ergeben. Der Großteil der untersuchten Angriffe richtet sich allerdings gegen US-Unternehmen.

    mehr lesen: USA sind Top-Angriffsziel, Deutschland auf Platz 5

  • Führungswechsel bei SAS Deutschland

    Führungswechsel bei SAS Deutschland

    Helene Lengler tritt die Nachfolge von Annette Green an und wird Managing Director bei SAS Deutschland. Mit dem Führungswechsel sollen auch die Organisationen im DACH-Raum neu strukturiert werden.

    mehr lesen: Führungswechsel bei SAS Deutschland

  • Wieder mehr Kurzarbeit in der Industrie

    Wieder mehr Kurzarbeit in der Industrie

    Gegen den allgemeinen Trend hat die Kurzarbeit in der Industrie wieder zugenommen. Grund dafür sind die aktuellen Lieferengpässe bei den Vorprodukten.

    mehr lesen: Wieder mehr Kurzarbeit in der Industrie

  • SPS findet als 2G-Veranstaltung statt

    SPS findet als 2G-Veranstaltung statt

    Nachdem die Corona-Ampel in Bayern auf rot gesprungen ist, gilt für Veranstaltungen nun die 2G-Regel. Somit findet auch die SPS Ende November unter 2G-Bedingungen statt.

    mehr lesen: SPS findet als 2G-Veranstaltung statt

  • Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks hat Details zu einer Kooperation mit Siemens bekanntgegeben. Ziel der Zusammenarbeit ist es, Lösungen zur Absicherung unternehmenskritischer Netzwerken bereitzustellen, um die Risiken durch Cyberangriffe zu verringern.
    mehr lesen: Palo Alto Networks und Siemens kooperieren

  • Virtueller Browser schützt KRITIS vor Gefahren

    Virtueller Browser schützt KRITIS vor Gefahren

    35 Prozent aller Unternehmen, die zu den Kritischen Infrastrukturen (KRITIS) zählen, sind in den vergangenen zwölf Monaten Opfer eines Angriffs aus dem Internet geworden – mit zum Teil gravierenden Folgen…

    mehr lesen: Virtueller Browser schützt KRITIS vor Gefahren

  • Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Kaspersky-Forscher haben bei Lazarus verstärkte Angriffsfähigkeiten auf Lieferketten identifiziert. Des Weiteren setzt die Advanced-Persistent-Threat(APT)-Gruppe nun das plattformübergreifende MATA-Framework für Cyberspionage-Ziele ein.
    mehr lesen: Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

  • Quantenkommunikation über große Distanzen ermöglichen

    Quantenkommunikation über große Distanzen ermöglichen

    Die Digitalisierung schreitet voran, gleichzeitig braucht der wachsende Austausch sensibler Daten mehr Sicherheit. Ein Kommunikationsnetz, das auf den Gesetzen der Quantenphysik beruht, ist wegen der physikalisch garantierten Abhörsicherheit ein wichtiger…

    mehr lesen: Quantenkommunikation über große Distanzen ermöglichen

  • Höhere Standards für IoT Security ab 2024

    Höhere Standards für IoT Security ab 2024

    Das Internet der Dinge stellt eines der größten Risiken in der Informationstechnologie dar. Die EU-Kommission erhöht mit neuen Sicherheitsanforderungen deutlich den Druck auf Hersteller, Integratoren und Händler von IoT Geräten…

    mehr lesen: Höhere Standards für IoT Security ab 2024

  • Kaum wirksamer Schutz vor Cyberangriffen

    Kaum wirksamer Schutz vor Cyberangriffen

    55 Prozent der großen Unternehmen sind nicht in der Lage, Cyberangriffe schnell zu identifizieren, wirksam zu bekämpfen oder deren Auswirkungen schnell zu begrenzen. Dies geht einer Befragung der Unternehmensberatung Accenture…

    mehr lesen: Kaum wirksamer Schutz vor Cyberangriffen

  • VDMA und BKA vertiefen Zusammenarbeit

    VDMA und BKA vertiefen Zusammenarbeit

    Gemeinsam gegen Cybercrime VDMA und BKA vertiefen Zusammenarbeit Das Bundeskriminalamt (BKA) und der VDMA haben eine vertiefte Zusammenarbeit vereinbart. Durch gegenseitigen Erfahrungs- und Informationsaustausch soll erreicht werden, dass Cybercrime in…

    mehr lesen: VDMA und BKA vertiefen Zusammenarbeit