2.289 Ransomware-Opfer im ersten Quartal 2025

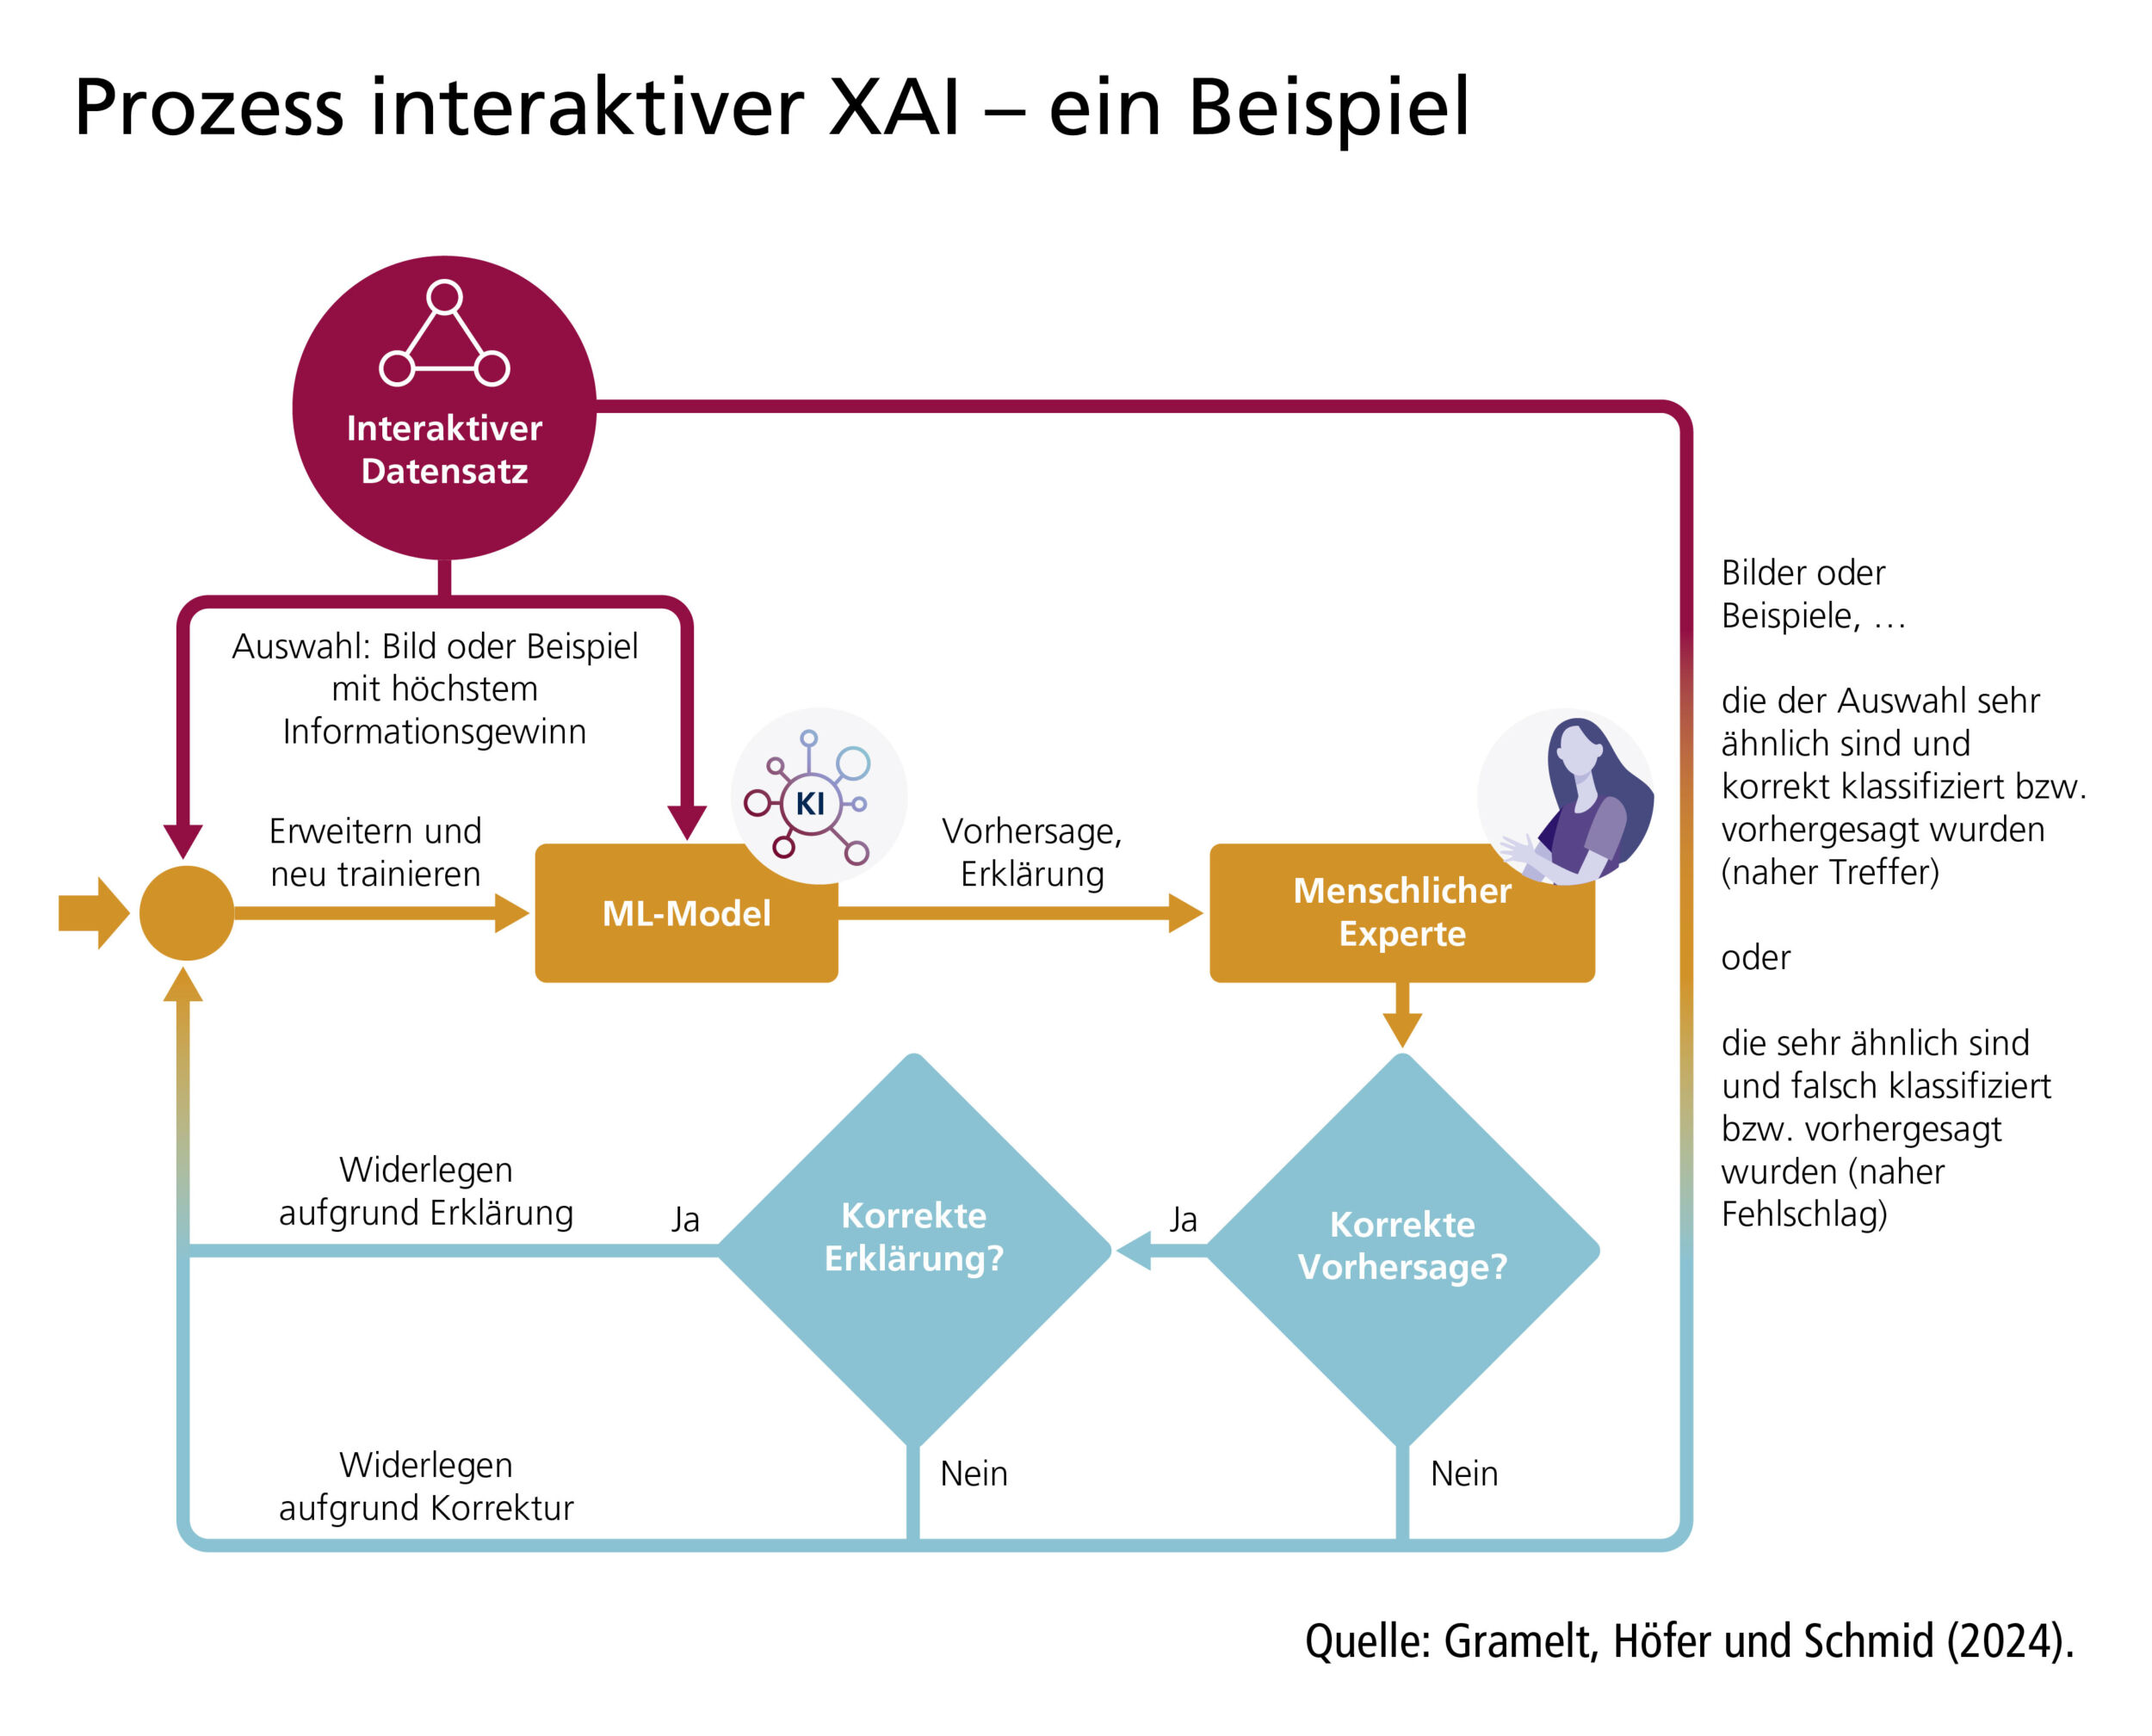
Gesamtzahl der gemeldeten Ransomware-Opfer auf Data Leak Sites pro Monat
Gesamtzahl der gemeldeten Ransomware-Opfer auf Data Leak Sites pro Monat Bild: Check Point Software Technologies GmbH

Die Sicherheitsforscher von Check Point Research (CPR) vermelden in ihrem aktuellen Bericht ‚State of Ransomware‘ einen neuen Höchststand an durch Hacker bekannt gemachten Ransomware-Angriffe.

Demnach haben in diesem Zeitraum 74 verschiedene Ransomware-Gruppen öffentlich Opfer auf Data Leak Sites (DLS) gemeldet. Diese Gruppen sprechen von insgesamt 2.289 Opfer – mehr als doppelt so viele wie im gleichen Zeitraum des Vorjahres, (1.011 Fälle). Dies entspricht einem Anstieg von 126 Prozent im Vergleich zum Vorjahr.

Sogar nach Abzug der 300 Opfer, die auf die Massenenthüllung von Cl0p im Februar 2025 zurückzuführen sind, die mit der Ausnutzung der Dateiübertragungsplattform Cleo zusammenhängt, blieben die Zahlen historisch hoch, so Check Point. Der bereinigte Monatsdurchschnitt liegt bei über 650 Opfern, verglichen mit circa 450 pro Monat im gesamten Jahr 2024. Unter Einbeziehung von Cl0p steigt der Durchschnitt für Q1 auf 760 pro Monat und setzt damit einen neuen Höchstwert für Ransomware-Aktivitäten.

Laut den Sicherheitsforschern könnte dies einen einen wachsenden Trend unter den Bedrohungsakteuren widerspiegeln, das Ausmaß ihrer Angriffe zu übertreiben, einschließlich der Fälschung von Opferdaten, um eine größere Reichweite vorzutäuschen und potenzielle künftige Ziele einzuschüchtern. Gleichzeitig merkt Check Point an, dass Unternehmen, die schnell Lösegeld zahlen, in der Regel von der Veröffentlichung auf Leak-Sites ausgeschlossen sind. Das wahre Ausmaß von Ransomware-Vorfällen könnte demnach deutlich unterrepräsentiert sein.

Die aktivsten Ransomware-Gruppen in Q1 geordnet nach öffentlich bekannt gemachten Opfern waren Cl0p, Ransomhub und Babuk-Bjorka. Ein großer Teil der Angriffe verteilt sich jedoch auf kleinere Gruppen, die in der Grafik unter der Kategorie „Andere“ subsummiert sind.

Safepay in Deutschland die aktivste Ransomware-Gruppe

Die geografische Verteilung der Ransomware-Opfer im ersten Quartal 2025 spiegelt weiterhin die langjährigen Muster im Ransomware-Ökosystem wider. Wie in den Vorjahren entfiel etwa die Hälfte aller gemeldeten Opfer auf die Vereinigten Staaten von Amerika, was ihre Position als Hauptziel für finanziell motivierte Hacker unterstreicht. Außerdem stammen die meisten öffentlich gelisteten Opfer nach wie vor aus westlichen Industrienationen, in denen Organisationen über größere finanzielle Ressourcen verfügen und somit eine höhere Wahrscheinlichkeit herrscht, dass sie das Lösegeld zahlen.

Ein genauerer Blick auf die Opferdaten nach Ländern zeigt, dass einige Ransomware-Gruppen deutliche geografische Präferenzen aufweisen. In Großbritannien ist etwa die Medusa-Ransomware-Gruppe überproportional aktiv – sie ist für mehr als neun Prozent der gemeldeten Opfer verantwortlich, verglichen mit nur zwei Prozent der Opfer weltweit. Laut Check Point deutet dies auf eine gezielte Strategie oder eine stärkere operative Verankerung in der Region hin. Die Sektor-Verteilung der Ransomware-Opfer im ersten Quartal 2025 spiegelt zudem eine typische branchenübergreifende Art wider, wobei keine Branche besonders stark betroffen ist.

In Deutschland ist die Safepay-Ransomware-Gruppe sehr aktiv. Unter den 74 Ransomware-Opfern, die im ersten Quartal 2025 in Deutschland gemeldet wurden, war Safepay für 24 Pozent verantwortlich – der höchste Anteil einer Gruppe hierzulande. Weltweit war die Gruppe C10p die aktivste Gruppe, gefolgt von RansomHub und Babuk-Bjorka.



  • PTC tritt dem ZVEI bei

    PTC tritt dem ZVEI bei

    PTC ist dem ZVEI beigetreten und will in diesem Rahmen seine Expertise in den Bereichen digitale Geschäftsmodelle, industrielle künstliche Intelligenz (KI) und datenbasierte Wertschöpfung in die Verbandsarbeit einbringen.

    mehr lesen: PTC tritt dem ZVEI bei

  • Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Unternehmen setzen auf KI, aber es muss sich auch lohnen

    Laut einer Untersuchung von TE Connectivity treibt die deutsche Industrie den Einsatz von künstlicher Intelligenz und Automatisierung mit hoher Geschwindigkeit voran.

    mehr lesen: Unternehmen setzen auf KI, aber es muss sich auch lohnen

  • Ein Chatbot für den Wissenstransfer

    Ein Chatbot für den Wissenstransfer

    Wenn Fachkräfte ein Unternehmen verlassen, geht auch oft Knowhow verloren. Im Projekt ‚Stark‘ untersuchen Forschende des Fraunhofer IPK gemeinsam mit der BSP Business and Law School – Hochschule für Management…

    mehr lesen: Ein Chatbot für den Wissenstransfer

  • Anzeige
    Retarus beschleunigt Datenaustausch in der Produktion

    Retarus beschleunigt Datenaustausch in der Produktion

    Die Digitalisierungs- und Automatisierungslösungen von Retarus ermöglichen effiziente Abläufe ohne manuellen Aufwand oder Kompromisse bei der Datensouveränität

    mehr lesen: Retarus beschleunigt Datenaustausch in der Produktion

  • Quantencomputer und klassische Rechner optimieren gemeinsam

    Quantencomputer und klassische Rechner optimieren gemeinsam

    Klassische Computer können viele Optimierungsprobleme wie etwa das ‚Problem des Handlungsreisenden‘ nur näherungsweise knacken, aber nicht vollständig und oft nur unter langer Laufzeit.

    mehr lesen: Quantencomputer und klassische Rechner optimieren gemeinsam

  • Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Im Projekt ‚Panda‘ setzen die Beteiligten auf digitale Produktpässe und künstliche Intelligenz (KI), um Recycling und Demontage von Produkten effizienter zu machen.

    mehr lesen: Digitale Kreislaufwirtschaft in dezentraler Fabrik

  • Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben…

    mehr lesen: Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

  • Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Beim Strategiegipfel IT-Management, der am 14. und 15. April 2026 im Hotel Palace in Berlin stattfindet, diskutieren IT-Verantwortliche darüber, wie IT zu einem strategischen Enabler werden kann.

    mehr lesen: Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

  • Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Von einem Ransomware-Angriff mit mehrfacher Verschlüsselung über Cyberkriminelle der Kategorie Erbsenzähler bis hin zu dreisten ‚Sicherheitsberichten‘ – Sophos X-Ops, das Incident-Response-Team des Cybersecurity-Spezialisten, blickt zurück auf skurrile Vorfälle der vergangenen…

    mehr lesen: Vier absurde Geschichten aus der Welt der Cyberkriminalität

  • Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Die Studie ERP in der Praxis startet in eine neue Runde. Seit mehr als zwei Jahrzehnten fordern die Analysten der Trovarit Anwender von ERP-Software im Zweijahresrhythmus dazu auf, ihrem eingesetzten…

    mehr lesen: Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

  • Guido Schuette leitet Wago-Geschäftsbereich Automation

    Guido Schuette leitet Wago-Geschäftsbereich Automation

    Wago gibt bekannt, dass Guido Schuette (Bild) zum 1. April als Chief Business Officer (CBO) die Leitung des Geschäftsbereichs Automation übernimmt.

    mehr lesen: Guido Schuette leitet Wago-Geschäftsbereich Automation

  • IDTA und IDSA arbeiten zusammen

    IDTA und IDSA arbeiten zusammen

    Die Industrial Digital Twin Association (IDTA) und die International Data Spaces Association (IDSA) bündeln ihre Kompetenzen.

    mehr lesen: IDTA und IDSA arbeiten zusammen