Palo Alto Networks: KI mit KI bekämpfen

Ein aktueller Report von ABI Research und Palo Alto Networks zeigt: Mehr als 76 Prozent der befragten Unternehmen waren bereits Opfer von Cyberangriffen, wobei etwa 75 Prozent von regelmäßigen Attacken berichten – monatlich, wöchentlich oder sogar täglich. Und gerade die zunehmende Vernetzung von IT (Informationstechnologie) und OT (Operative Technologie) schafft neue Angriffsflächen für Cyberkriminelle. 72 Prozent der Angriffe auf den OT-Bereich kommen aus der IT-Umgebung. Diese Angriffe lassen sich in zwei Kategorien einteilen: breit angelegte Angriffe auf möglichst viele Opfer und gezielte Attacken auf spezifische Unternehmen oder Branchen. Gerade letztere werden durch den Einsatz künstlicher Intelligenz zu einer immer größeren Gefahr.
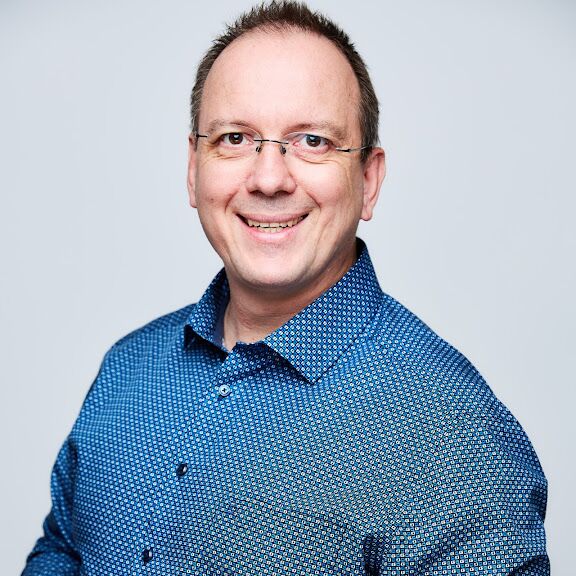
Marc Meckel ist Manager Domain 
Consulting bei Palo Alto Networks.
Marc Meckel ist Manager Domain Consulting bei Palo Alto Networks. – Bild: Palo Alto Networks

Häufige Angriffsvektoren

Zu den häufigsten Einfallstoren für Cyberangriffe in der fertigenden Industrie zählen weiterhin Phishing und Social Engineering. Mitarbeiter werden hier zur Preisgabe sensibler Informationen verleitet. Als weiteren Angriffsvektor nutzen Cyberkriminelle Schwachstellen in der IT-Infrastruktur aus. Sie zielen vor allem auf bereits bekannte Sicherheitslücken in Softwaresystemen ab. Ein Problem sind auch veraltete Systeme, die in vielen Fertigungshallen als sogenannte Legacy-Systeme im Einsatz sind. Eine weitere Gefahr stellt die Verbreitung von Remote-Zugriffen auf Unternehmenssysteme dar. Sowohl eigene Mitarbeiter als auch Zulieferer können dadurch unwissentlich ein Einfallstor für Schadcode bieten. Der Einsatz von IoT-Geräten und die BYOD-Praxis (Bring Your Own Device) erhöhen die Angriffsfläche. Hier hat sich insbesondere seit der COVID-19-Pandemie die Nutzung privater Geräte im beruflichen Kontext verstärkt, aber oft ohne ausreichende Sicherheitsmaßnahmen im Gegenzug.

Gezielte Angriffe

In der Vergangenheit waren es oft gezielte Kampagnen, die Aufmerksamkeit erregten: Im Februar 2021 wurde etwa versucht, das Trinkwasser der Stadt Oldsmar in Florida mittels Fernzugriff auf die Steuerung der Zufuhr von Natriumhydroxid von 100 ppm auf 11.100 ppm zu vergiften. Im Mai 2021 ereignete sich ein Ransomware Angriff auf Colonial Pipeline in den USA, bei dem die Daten des Unternehmens verschlüsselt und ein Lösegeld von 4,4 Millionen Dollar gefordert wurden.

Aktuell werden im OT-Umfeld der fertigenden Industrie überwiegend gezielte Angriffe beobachtet. Die Vorgehensweise lässt sich dabei oft in mehrere Phasen unterteilen. Zunächst sammeln Angreifer Informationen über das Zielunternehmen, seine Mitarbeiter und Systeme. Darauf folgt die soziale Manipulation, bei der Methoden wie Phishing oder sogar Spearphishing gegen Schlüsselpersonal eingesetzt werden. Die eigentliche Kompromittierung erfolgt letztendlich durch Ausnutzung von entdeckten Schwachstellen oder Social Engineering. Nach der erfolgreichen Kompromittierung eines Accounts können sich die Angreifer lateral im Netzwerk bewegen, um wertvolle Assets zu erreichen. Je nach Ziel und Motivation des Angriffs werden dann Daten gestohlen oder Systeme manipuliert.

Angreifer nutzen oft einen Zugang über externe Lieferanten, die als unbeabsichtigte Eintrittspunkte dienen. Hierauf haben die Unternehmen selbst selten einen direkten Einfluss. Umso mehr müssen sie aber die Sicherheit ihrer gesamten Lieferkette im Blick haben. Die Komplexität und Verflechtung moderner Lieferketten machen dies zu einer besonderen Herausforderung, da jeder Zulieferer eine potenzielle Schwachstelle darstellen kann. Als Reaktion darauf implementieren immer mehr Unternehmen das ‚Zero Trust‘-Prinzip. Der Report zeigt, dass 87 Prozent der Unternehmen diesen Ansatz mittlerweile als essenziell für den Schutz ihrer Produktionsumgebungen betrachten.


Seiten: 1 2


  • Ein Tag ohne Internet und alles steht still

    Ein Tag ohne Internet und alles steht still

    Laut einer Untersuchung des Bitkom ist die deutsche Wirtschaft schlecht auf hybride Bedrohungen wie Stromausfälle, Sabotage oder durch Ransomware lahmgelegte Fabriken vorbereitet.

    mehr lesen: Ein Tag ohne Internet und alles steht still

  • Heitec übernimmt Artschwager + Kohl

    Heitec übernimmt Artschwager + Kohl

    Artschwager + Kohl Software ist seit Januar 2026 Teil der Heitec-Gruppe.

    mehr lesen: Heitec übernimmt Artschwager + Kohl

  • Lantek expandiert nach Kanada

    Lantek expandiert nach Kanada

    Lantek, Anbieter von Software für die metallverarbeitende Industrie, gibt die Eröffnung einer Niederlassung in Kanada als Teil seiner Wachstumsstrategie in Nordamerika bekannt.

    mehr lesen: Lantek expandiert nach Kanada

  • All for One Group beteiligt sich an BrightFlare

    All for One Group beteiligt sich an BrightFlare

    Die All for One Group, ein IT-, Consulting- und Service-Provider aus Filderstadt, beteiligt sich an dem österreichischen Cybersecurity-Spezialisten BrightFlare.

    mehr lesen: All for One Group beteiligt sich an BrightFlare

  • Humation nimmt humanzentrierte Automation in den Fokus

    Humation nimmt humanzentrierte Automation in den Fokus

    Wie lassen sich Menschen und Maschinen so zusammenbringen, dass beide voneinander profitieren?

    mehr lesen: Humation nimmt humanzentrierte Automation in den Fokus

  • Webinar: Smart Maintenance mit KI

    Webinar: Smart Maintenance mit KI

    Am 20. Mai 2026 um 14.00 Uhr steht im IT&Production -TechTalk das Thema Smart Maintenance mit KI im Mittelpunkt.

    mehr lesen: Webinar: Smart Maintenance mit KI

  • Rethink! IAM beleuchtet Cybersicherheit

    Rethink! IAM beleuchtet Cybersicherheit

    In einer komplexen Welt, in der alle überall und jederzeit verbunden sind, gilt intelligentes und transparentes Identity & Access Management (IAM) als ein wirksames Mittel zum Schutz der Unternehmens- und…

    mehr lesen: Rethink! IAM beleuchtet Cybersicherheit

  • Cyber Resilience Act startet mit Meldepflichten

    Cyber Resilience Act startet mit Meldepflichten

    Der Cyber Resilience Act (CRA) hat ab 2026 erstmals unmittelbare Auswirkungen, auf die sich die Hersteller digitaler Geräte, Maschinen und Anlagen mit Internetverbindung einstellen müssen.

    mehr lesen: Cyber Resilience Act startet mit Meldepflichten

  • Cyberagentur richtet Strategie neu aus

    Cyberagentur richtet Strategie neu aus

    Die Agentur für Innovation in der Cybersicherheit (Cyberagentur) hat ihre Strategie für die Jahre 2026 bis 2030 vorgestellt.

    mehr lesen: Cyberagentur richtet Strategie neu aus

  • Landesgraduiertenzentrum ConnAIx für Angewandte KI gegründet

    Landesgraduiertenzentrum ConnAIx für Angewandte KI gegründet

    Junge Forschungstalente im Bereich künstlicher Intelligenz (KI) ausbilden und Forschungsergebnisse schneller in die Wirtschaft übertragen – das ist das Ziel eines gemeinsamen Zentrums für angewandte Künstliche Intelligenz des Karlsruher Instituts…

    mehr lesen: Landesgraduiertenzentrum ConnAIx für Angewandte KI gegründet

  • TUM fertigt eigenen KI-Chip

    TUM fertigt eigenen KI-Chip

    Die TUM hat den ersten KI-Chip mit 7-Nanometer-Technologie in der EU entwickelt. Der Chip verarbeitet Daten lokal, schützt Privatsphäre und stärkt die technologische Unabhängigkeit Europas.

    mehr lesen: TUM fertigt eigenen KI-Chip

  • Industrial AI Cloud geht in Betrieb

    Industrial AI Cloud geht in Betrieb

    Die Deutsche Telekom startet die erste souveräne KI-Fabrik Europas in München. Erfahren Sie, wie die Industrial AI Cloud Industrie, Forschung und Verwaltung revolutioniert.

    mehr lesen: Industrial AI Cloud geht in Betrieb