Cybersecurity für ERP-Systeme

Industrial Engineer in Hard Hat Wearing Safety Jacket Uses Touchscreen Tablet Computer. He Works at the Heavy Industry Manufacturing Factory
Bild: ©Gorodenkoff/istockphoto.com

Angesichts der verschärften Cyber-Bedrohungslage in den letzten Jahren sollten Unternehmen ihre Security-Strategie aktualisieren: von einem reaktiven Ansatz – der hauptsächlich auf Backups und End-Point-Security basiert – zu einem proaktiven Ansatz. Das NIST Cybersecurity Framework for Ransomware Risk Management beschreibt dazu zwei Schlüsselstrategien: zum einen die Vermeidung von Schwachstellen, die Angreifer ausnutzen können, zum anderen eine Überwachung auf Anzeichen einer Gefährdung. Genau das bildet Sicherheitssoftware ab, die auf den Schutz von ERP-Systemen spezialisiert sind. Sie ermöglichen automatisierte und regelmäßige Audits der Systeme und unterstützen mit einem permanenten Log-Monitoring bei der Erkennung von Anomalien. Bei verdächtigen Aktivitäten werden IT-Teams oder das SOC sofort gewarnt, um Gegenmaßnahmen ergreifen zu können.

Blinder Fleck ERP-System

Herkömmliche Vulnerability Tools sind für den Schutz von ERP-Anwendungen oft wenig effektiv, da sie keine Transparenz über alle Systeme bieten. Einige Automobilhersteller setzen daher beispielsweise auf SAP-zertifizierte Anwendungen zum Schutz ihres ERP-Systems. Durch solche Softwares können sie den Nutzen der von SAP bereitgestellten Anwendungsmanagement- und GRC-Tools sowie anderer Programme für das Schwachstellen-Management erweitern. ERP-Security-Software wie die von Onapsis verfolgen einen präventiven, verhaltensbasierten und kontextbezogenen Ansatz. Damit ermöglichen sie eine automatisierte Erkennung, Identifizierung und Reduzierung von Cyberrisiken für das ERP-System. Zudem unterstützen solche Anwendungen Firmen bei der Einhaltung gesetzlicher Vorschriften und beim Nachsteuern bei Konfigurations- sowie Code-Ungenauigkeiten.

Schwachstellen-Management

Täglich grüßt das Murmeltier: Um Schwachstellen zu schließen, sind Versionsaktualisierungen und Updates von Anwendungen unerlässlich. Gleichzeitig bergen diese Software-Anpassungen auch Potential für neue Angriffspunkte. Um den Überblick zu behalten, liefern beispielsweise die Onapsis Research Labs kontinuierlich Schwachstellenanalysen für das SAP Product Security Response Team. Denn Sicherheitsverantwortliche sollten jederzeit die aktuelle Lage kennen, um mit Patches gegenzusteuern.
  • Weltweite Investitionen in die Roboterforschung

    Weltweite Investitionen in die Roboterforschung

    Asien, Europa und Amerika passen mit der allmählichen Öffnung der Wirtschaft nach der Pandemie ihre Förderprogramme für die Robotikforschung an. Was aber sind die Ziele der offiziell betriebenen Regierungsprogramme heute?…

    mehr lesen: Weltweite Investitionen in die Roboterforschung

  • Wibu-Systems bezieht neuen Firmensitz

    Wibu-Systems bezieht neuen Firmensitz

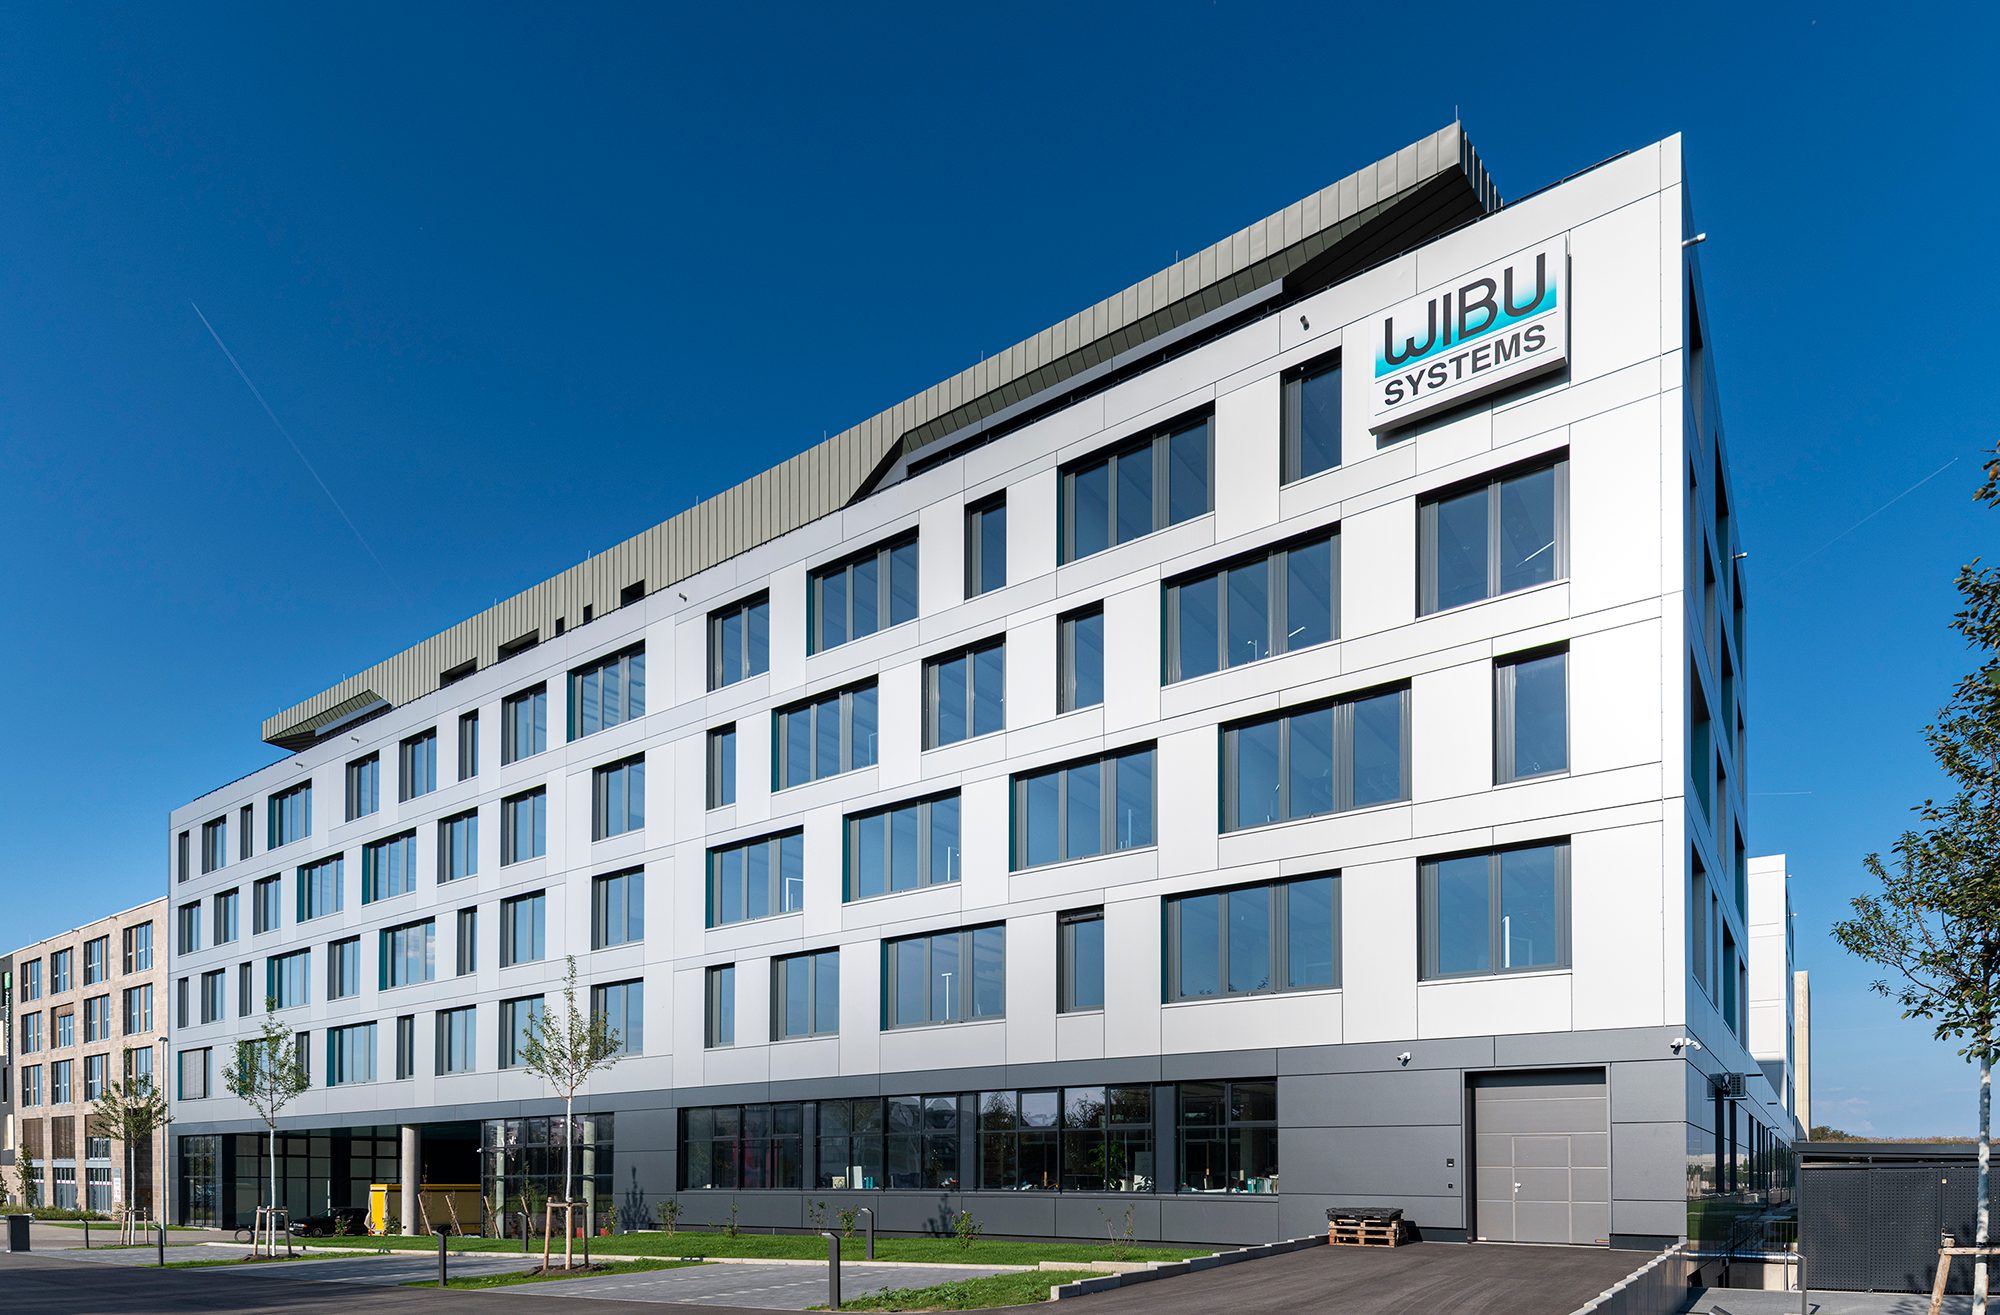
    Wibu-Systems bezieht einen neuen Firmensitz in Karlsruhe. Zusammen mit dem Architekturbüro Archis Architekten + Ingenieure, IBA Immobilien, MDBM und Wolff+Müller wurde der Unternehmenscampus entwickelt und umgesetzt.

    mehr lesen: Wibu-Systems bezieht neuen Firmensitz

  • Ifo-Geschäftsklimaindex steigt im Mai

    Ifo-Geschäftsklimaindex steigt im Mai

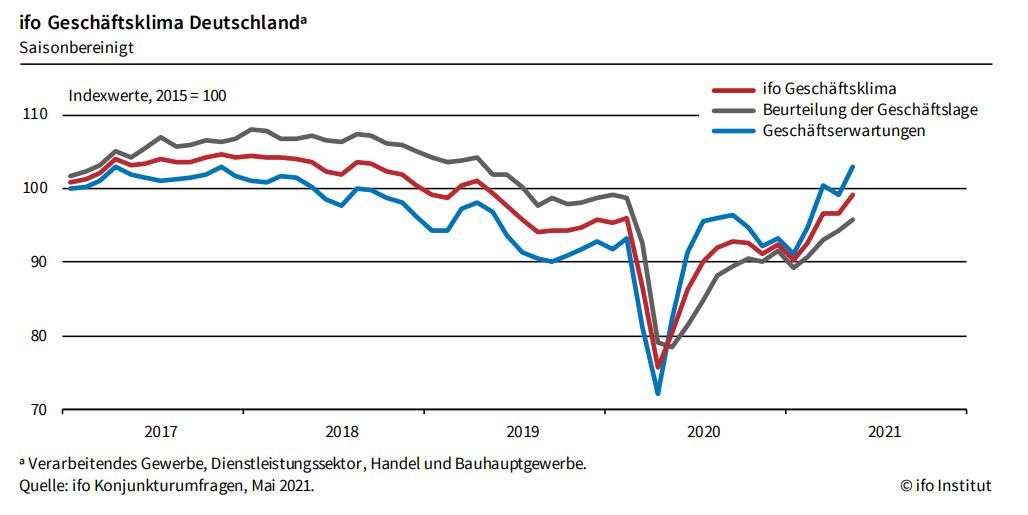
    Der Ifo-Geschäftsklimaindex steigt im Mai auf 99,2 Punkte und erzielt damit den höchsten Wert seit Mai 2019. Demnach verbesserte sich die Stimmung in allen Sektoren.

    mehr lesen: Ifo-Geschäftsklimaindex steigt im Mai

  • 20Mio.€ für die 5G-Föderung

    20Mio.€ für die 5G-Föderung

    Frankreich und Deutschland wollen 5G-Anwendungen fördern und haben einen Förderaufruf gestartet. Konsortien können bis zum 1.September Förderanträge einreichen.

    mehr lesen: 20Mio.€ für die 5G-Föderung

  • ProAlpha übernimmt CP

    ProAlpha übernimmt CP

    ProAlpha erweitert sein ERP-Portfolio um die Lösungen von CP Corporate Planning. Das Hamburger Unternehmen wird somit Teil der ProAlpha-Gruppe.

    mehr lesen: ProAlpha übernimmt CP

  • Einführung & Migration zu SAP S/4Hana

    Einführung & Migration zu SAP S/4Hana

    Am 29. und 30. Juni widmet sich die Online-Veranstaltung ‚Einführung & Migration zu SAP S/4Hana‘ den Möglichkeiten der SAP-Software-Suite.

    mehr lesen: Einführung & Migration zu SAP S/4Hana

  • Partnerschaft zwischen Cosmo Consult und PAF

    Partnerschaft zwischen Cosmo Consult und PAF

    Die Cosmo Consult-Gruppe und die Process Analytics Factory haben eine Kooperationsvereinbarung getroffen. Dadurch vertreibt das Software- und Beratungsunternehmen zukünftig die Process Mining-Lösung PAFnow.

    mehr lesen: Partnerschaft zwischen Cosmo Consult und PAF

  • Per Software zum passenden Fabriklayout

    Per Software zum passenden Fabriklayout

    Eine Open-Source-Software namens MeFaP, die am Institut für Integrierte Produktion Hannover (IPH) entwickelt wurde, ermöglicht es in kurzer Zeit Fabriklayouts zu erstellen. Die Software entstand im Rahmen des gleichnamigen Forschungsprojekts.

    mehr lesen: Per Software zum passenden Fabriklayout

  • VDMA veröffentlicht Security-Leitfaden

    VDMA veröffentlicht Security-Leitfaden

    Ein neuer Leitfaden des VDMA unterstützt Maschinen- und Anlagenbauer bei der Security in Betriebsprozessen und der Resilienz der Produkte gegen Cyberangriffe und andere IT-induzierte Schäden im Unternehmen.

    mehr lesen: VDMA veröffentlicht Security-Leitfaden

  • Cybersecurity-Startup gesucht

    Cybersecurity-Startup gesucht

    In eine neue Runde geht der UP21@it-sa Award für Cybersecurity-Startups aus der DACH Region. Er bietet jungen Unternehmen die Chance, sich in Speed-Pitches vor Fachpublikum, Experten und Investoren zu bewähren…

    mehr lesen: Cybersecurity-Startup gesucht

  • Covid-19-bedingte Cyberkriminalität stark gestiegen

    Covid-19-bedingte Cyberkriminalität stark gestiegen

    NTT hat kürzlich seinen Global Threat Intelligence Report 2021 veröffentlicht. Der Bericht zeigt, dass Hacker die derzeitige Ausnahmesituation ausnutzen, indem sie wichtige Branchen und gängige Schwachstellen aus der Umstellung auf…

    mehr lesen: Covid-19-bedingte Cyberkriminalität stark gestiegen

  • IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?

    Der Digitalverband Bitkom kritisierte das neu verabschiedete IT-Sicherheitsgesetz 2.0 der deutschen Bundesregierung als „eine Kombination aus technischer Zertifizierungsmaschinerie und politisch-regulatorischem Gutdünken mit fragwürdigem Mehrwert für die IT-Sicherheit“.

    mehr lesen: IT-Sicherheitsgesetz nur mit ‚fragwürdigem Mehrwert‘?