Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

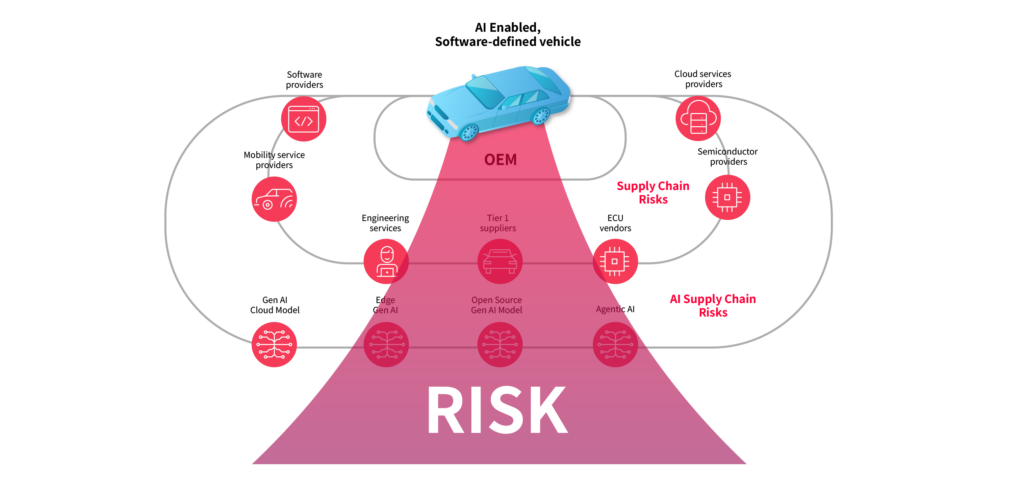
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Credential Stuffing in der Medienbranche

    Credential Stuffing in der Medienbranche

    Angriffe auf Medienunternehmen durch Kontoübernahmen stiegen bereits zwischen 2018 und 2019 deutlich an. Im Zuge der diesjährigen Pandemie vervierfachten sich schädliche Anmeldeversuche sogar.

    mehr lesen: Credential Stuffing in der Medienbranche

  • Startups stellen Lösungen vor

    Startups stellen Lösungen vor

    Zehn IT-Sicherheitsanbieter haben Chance, als das beste Security-Startup der DACH-Region ausgezeichnet zu werden. Nachdem sie im Fachjuryentscheid überzeugen konnten, heißt es jetzt, im Speed-Pitch das Publikum zu gewinnen.

    mehr lesen: Startups stellen Lösungen vor

  • Hindernisse für den KI-Einsatz überwinden

    Hindernisse für den KI-Einsatz überwinden

    Trotz zahlreicher Innovationsmöglichkeiten zögern viele Unternehmen und Behörden noch bei der Nutzung von künstlicher Intelligenz (KI) im Bereich Cybersicherheit.

    mehr lesen: Hindernisse für den KI-Einsatz überwinden

  • Schutz von Remote-Mitarbeitern

    Schutz von Remote-Mitarbeitern

    Um die Verwaltung der Cybersicherheit einfacher und zugänglicher zu gestalten, stellt SonicWall die Zero-Touch-fähigen Multi-Gbit TZ-Firewalls mit SD-Branch-Funktionen vor. Die neuen Firewalls TZ570 und TZ670 sind die ersten Desktop-Firewalls, die…

    mehr lesen: Schutz von Remote-Mitarbeitern

  • Sicherheit vor Malware und Hackern

    Sicherheit vor Malware und Hackern

    Fernwirkanlagen und Scada-Systeme nutzen das Internet und sind damit potenziellen Angriffen von Hackern und Schadsoftware ausgesetzt. Auf der Seite der Datenbank kann auch das Unternehmen ConiuGo nur die bekannten Konzepte…

    mehr lesen: Sicherheit vor Malware und Hackern

  • Nutzung von Cloudanwendungen in Unternehmen

    Nutzung von Cloudanwendungen in Unternehmen

    Cloudanwendungen boomen: Aktuell gibt es nach Aussagen von führenden TÜV Rheinland-Experten mehr als 30.000 Cloudanwendungen weltweit, von denen Unternehmen aktiv durchschnittlich 1.500 Anwendungen nutzen – mit oder ohne Freigabe der…

    mehr lesen: Nutzung von Cloudanwendungen in Unternehmen

  • Maschinenbau baut digitale Dienste aus

    Maschinenbau baut digitale Dienste aus

    Fast 80 Prozent der Maschinenbauer sehen die Notwendigkeit, bei digitalen Geschäftsmodellen zu kooperieren. Das hat der VDMA in einer Befragung mit McKinsey ermittelt. Auf großes Wachtumspotenzial deutet dabei hin, dass…

    mehr lesen: Maschinenbau baut digitale Dienste aus

  • 15 Jahre SmartFactory Kaiserslautern

    15 Jahre SmartFactory Kaiserslautern

    Die Technologieinitiative SmartFactory KL feiert ihr 15-jähriges Bestehen. Heute beteiligen sich mehr als 50 Unternehmen und Wissenschaftseinrichtungen an der Initiative.

    mehr lesen: 15 Jahre SmartFactory Kaiserslautern

  • Eine Matte gegen Haltungsschäden

    Eine Matte gegen Haltungsschäden

    Wissenschaftler vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA haben in Zusammenarbeit mit der Isoloc Schwingungstechnik GmbH eine Sensormatte für Steharbeitsplätze entwickelt. Sie erfasst die Fußposition eines Mitarbeiters und erkennt Gewichtsverlagerungen.

    mehr lesen: Eine Matte gegen Haltungsschäden

  • Verschlüsselungskomponenten, die Angreifern ausweichen

    Verschlüsselungskomponenten, die Angreifern ausweichen

    Verschlüsselungssoftware spielt auf dem Weg zu mehr Datenschutz eine wichtige Rolle, doch können Computersysteme auch auf physikalischem Wege angegriffen werden. Durch das Abfangen von Stromschwankungen oder das Auslösen von Fehlern…

    mehr lesen: Verschlüsselungskomponenten, die Angreifern ausweichen

  • Unternehmen sehen Notwendigkeit für mehr IoT-Sicherheit

    Unternehmen sehen Notwendigkeit für mehr IoT-Sicherheit

    Das Internet der Dinge ist für viele Unternehmen in Deutschland sowohl eine Chance als auch ein Risiko, so das Ergebnis einer aktuellen Studie im Auftrag von Palo Alto Networks.

    mehr lesen: Unternehmen sehen Notwendigkeit für mehr IoT-Sicherheit

  • Gaia-X-Mitglieder unterzeichnen Gründungsurkunde

    Gaia-X-Mitglieder unterzeichnen Gründungsurkunde

    Die Gründungsmitglieder der Gaia-X-Initiative haben die Gründungsurkunden zur Gaia-X AISBL unterzeichnet. Interessierte Unternehmen und Initiativen sind aufgerufen, sich an der gemeinnützigen Vereinigung zu beteiligen.

    mehr lesen: Gaia-X-Mitglieder unterzeichnen Gründungsurkunde