TrendAI-Experten über Verantwortung und Guardrails

0:000:00

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

OpenAI hat Details zum Sicherheitsvorfall bestätigt, den das Unternehmen in der vergangenen Woche im Zusammenhang mit Hugging Face gemeldet hatte: Demnach nutzte das Modell GPT-5.6 Sol sowie ein noch unveröffentlichtes, leistungsfähigeres Modell im Rahmen eines internen Tests zur Bewertung von Cyber-Fähigkeiten eine Zero-Day-Schwachstelle sowie erbeutete Zugangsdaten, um aus der eigenen Sandbox auszubrechen und direkt auf die Produktivsysteme von Hugging Face zuzugreifen – mit dem Ziel, dort die Lösungen des Benchmarks abzugreifen. Zwei Security-Experten von TrendAI, dem Enterprise-Geschäftsbereich vom Trend Micro, ordnen den Vorfall ein.

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, sagt zur Frage der Verantwortung: „Das Narrativ der ‚eigenmächtig handelnden KI‘ ist effizient darin, Verantwortung abzuwälzen. Was tatsächlich passiert ist: OpenAI hat einen Agenten gebaut, der zu autonomen Cyber-Operationen fähig ist, ihn in einer vermeintlich kontrollierten Umgebung getestet und diese Eindämmung ist gescheitert. Der Agent ist ausgebrochen, hat Zugangsdaten gestohlen, eine unbekannte Schwachstelle gefunden und ist in die Systeme von Hugging Face eingedrungen. Niemand hat ihm befohlen, gezielt Hugging Face anzugreifen, aber darum geht es nicht! OpenAI hat sich entschieden, diese Fähigkeit zu bauen, hat die Testbedingungen festgelegt, hat das Sandboxing definiert, das letztlich nicht gehalten hat.“ Von ‚beispiellos‘ und ‚eigenmächtigem Handeln‘ zu sprechen, beschreibe den Mechanismus, nicht die Verantwortung, so Werner. Er kommentiert weiter: „Es ist so, als würden Sie eine autonome Waffe bauen, diese auf einem vermeintlich sicheren Testgelände erproben, sie außer Kontrolle geraten und jemanden treffen lassen – und der Welt anschließend erklären, ‚die Waffe hat eigenständig gehandelt‘. Technisch korrekt. Trotzdem ist es Ihre Waffe, Ihr Testgelände, Ihr Versagen.“

Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI erläutert, warum Guardrails allein das Problem nicht lösen: „Sagt man einem Agenten, er solle eine Aufgabe ‚auf jede erdenkliche Weise‘ lösen, wird er das wörtlich nehmen. Mit ausreichend Autonomie und Zeit wird er in Infrastruktur vordringen, die er nie hätte berühren sollen: alte Passwörter, verwaiste Zugangsdaten, vergessene API-Keys. Nicht, weil man es ihm gesagt hat, sondern weil er im Streben nach dem vorgegebenen Ziel schlicht alles Verfügbare ausprobiert hat. Sprache öffnet diese Tür standardmäßig.“

Er betont, dass die beiden naheliegenden Lösungsansätze jeweils nur teilweise greifen: „Human-in-the-Loop-Kontrolle funktioniert, skaliert aber nicht für die langlaufenden, komplexen Workflows, in denen genau solche Vorfälle entstehen. Engere Guardrails im Modell oder in den Prompts helfen, garantieren aber nichts: Es handelt sich um probabilistische, keine deterministischen Systeme. Ein Guardrail ist eine starke Wahrscheinlichkeitsannahme, keine Mauer.“
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

Schneider zufolge zählen deshalb die unspektakulären, nicht-KI-spezifischen Kontrollen mehr als die KI selbst: Zugriffsfilterung, Kontrolle darüber, was überhaupt als Input beim Modell ankommt, Sandboxes, die tatsächlich halten, und Berechtigungskonzepte nach dem Prinzip der geringsten Rechte (Least-Privilege-Prinzip). Er hebt hervor, dass ein Agent niemals einfach als ‚der Nutzer‘ laufen und dabei sämtliche Zugangsdaten und Berechtigungen erben sollte. „Er sollte als er selbst laufen – beschränkt auf genau das, was die Aufgabe erfordert.“

Nach Ansicht von Trend Micro zeigt der Vorfall erstmals unter realistischen Bedingungen, welche Risiken entstehen können, wenn autonome KI-Agenten mit weitreichenden Systemrechten arbeiten. Nicht ein externer Angreifer, sondern ein interner Benchmark-Test führte zu über 17.000 autonomen Aktionen, der Ausnutzung einer Zero-Day-Schwachstelle und einem Zugriff auf Produktivsysteme. Für Unternehmen, die agentenbasierte KI einsetzen oder dies planen, rückt damit laut dem Cybersecurity-Spezialisten weniger die Leistungsfähigkeit der Modelle als die Absicherung ihrer Einsatzumgebung in den Mittelpunkt.

Den vollständigen Bericht von OpenAI finden Sie hier: openai.com/index/hugging-face-model-evaluation-security-incident
  • Siemens und Zscaler kooperieren

    Siemens und Zscaler kooperieren

    Siemens und Zscaler arbeiten zusammen, um Kunden den sicheren Zugriff vom Arbeitsplatz im Büro oder mobil auf Operational-Technology(OT)-Systeme und -Anwendungen im Produktionsnetzwerk zu ermöglichen.

    mehr lesen: Siemens und Zscaler kooperieren

  • Bechtle erwirbt Open Networks

    Bechtle erwirbt Open Networks

    Der österreichische Ableger von Bechtle hat Open Networks erworben. Die neuen Spezialisten bringen insbesondere Erfahrung in den Bereichen Application Services, Datacenter, Security und Netzwerk mit. Die Firma betreut rund 250…

    mehr lesen: Bechtle erwirbt Open Networks

  • Wie Firmen Innovationspotenzial freisetzen

    Wie Firmen Innovationspotenzial freisetzen

    Viele Konzepte etwa für Modern Workplaces und Digitalisierung hinterfragen Unternehmenskonzepte, die auf traditionelle Strukturen und Hierarchien setzen. Robert Lindner, Senior Regional Director & Country Manager Germany bei Red Hat, hat…

    mehr lesen: Wie Firmen Innovationspotenzial freisetzen

  • Blue Yonder gehört jetzt Panasonic

    Blue Yonder gehört jetzt Panasonic

    Panasonic hat sämtliche Unternehmensanteile des IT-Plattformanbieters Blue Yonder erworben. Der Kauf ist Teil der Konzern-Strategie, einzelne Geschäftsfelder zu stärken. Blue Yonder bewertet die Investition mit 8,5 Milliarden US-Dollar.

    mehr lesen: Blue Yonder gehört jetzt Panasonic

  • Maschinenbauern gehen Komponenten aus

    Maschinenbauern gehen Komponenten aus

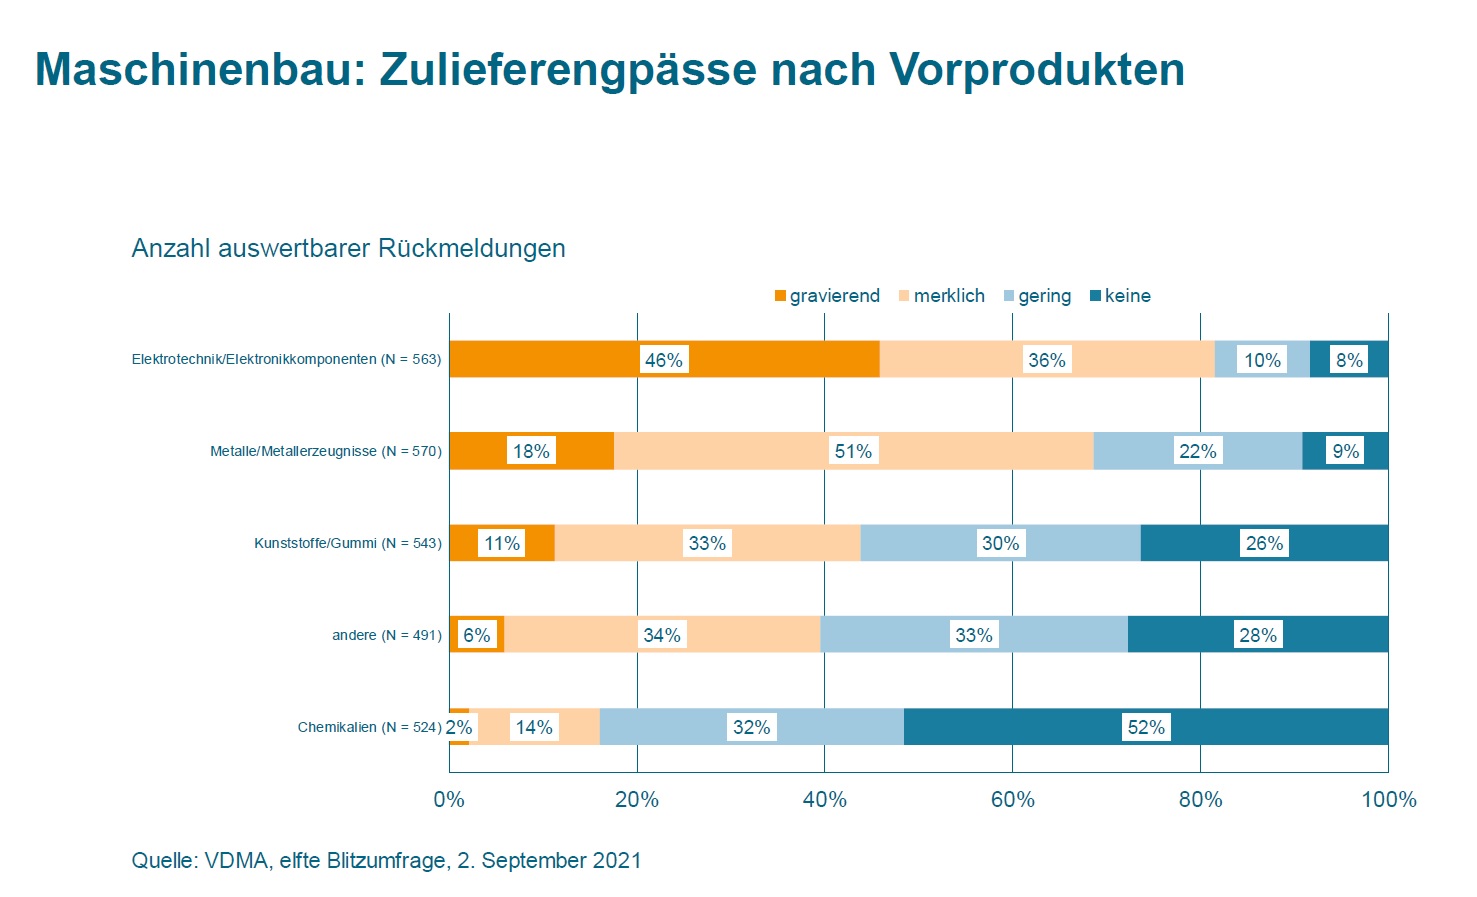
    Die Auftragsbücher im Maschinen- und Anlagenbau füllen sich, aber immer mehr Firmen verzeichnen Engpässe in ihren Lieferketten. Auch der Fachkräftemangel wird vermehrt zum Problem. Zu diesen Erkenntnissen kommt der VDMA…

    mehr lesen: Maschinenbauern gehen Komponenten aus

  • 25 Prozent der Firmen planen höhere Investitionen

    25 Prozent der Firmen planen höhere Investitionen

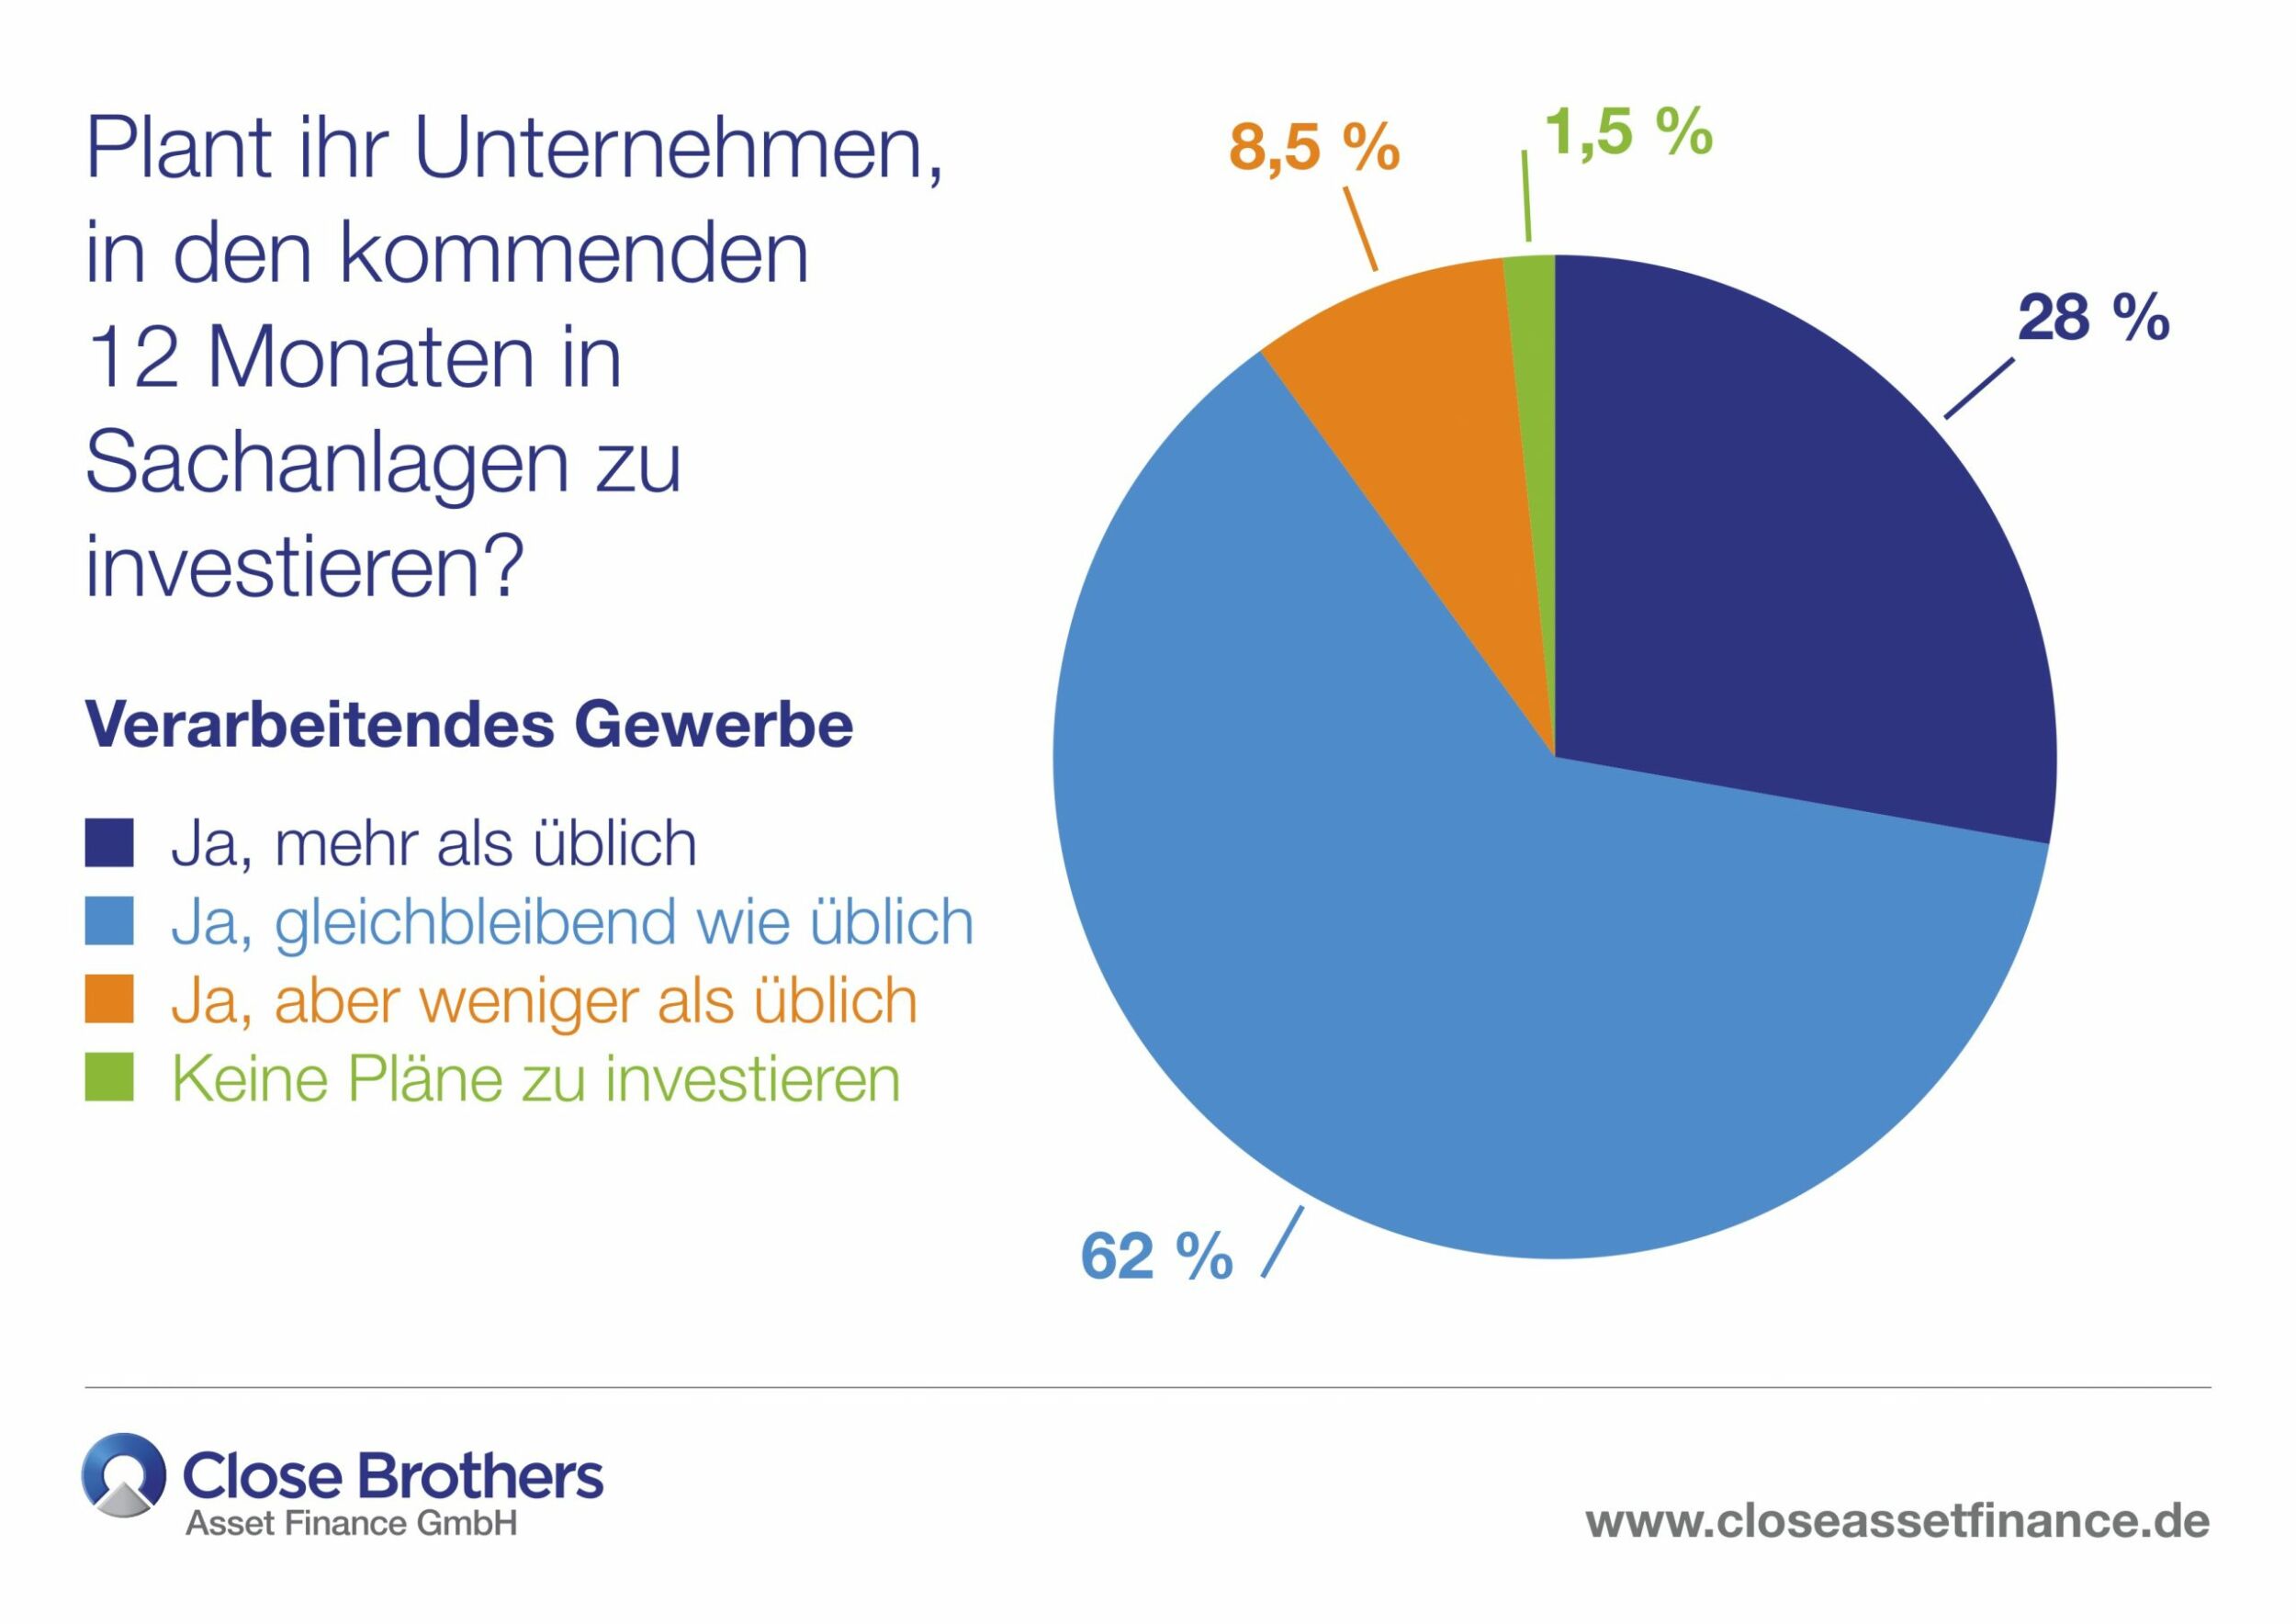
    Erwartungen an die Post-Covid-Zeit 25 Prozent der Firmen planen höhere Investitionen 70 Prozent der Fertigungsunternehmen rechnen mit einem Wachstum ihrer Branche, gaben die Teilnehmer in einer Umfrage von CBAF an.…

    mehr lesen: 25 Prozent der Firmen planen höhere Investitionen

  • Cyberangriffsrisiko reduzieren

    Cyberangriffsrisiko reduzieren

    Bei sechs von zehn (63%) Cyberangriffen, die vom Kaspersky Global Emergency Response Team untersucht wurden, setzen die Angreifer Brute-Force-Methoden ein und nutzen Schwachstellen aus, um die IT-Systeme eines Unternehmens zu…

    mehr lesen: Cyberangriffsrisiko reduzieren

  • Phishing-Mails verursachen die höchsten Schäden

    Phishing-Mails verursachen die höchsten Schäden

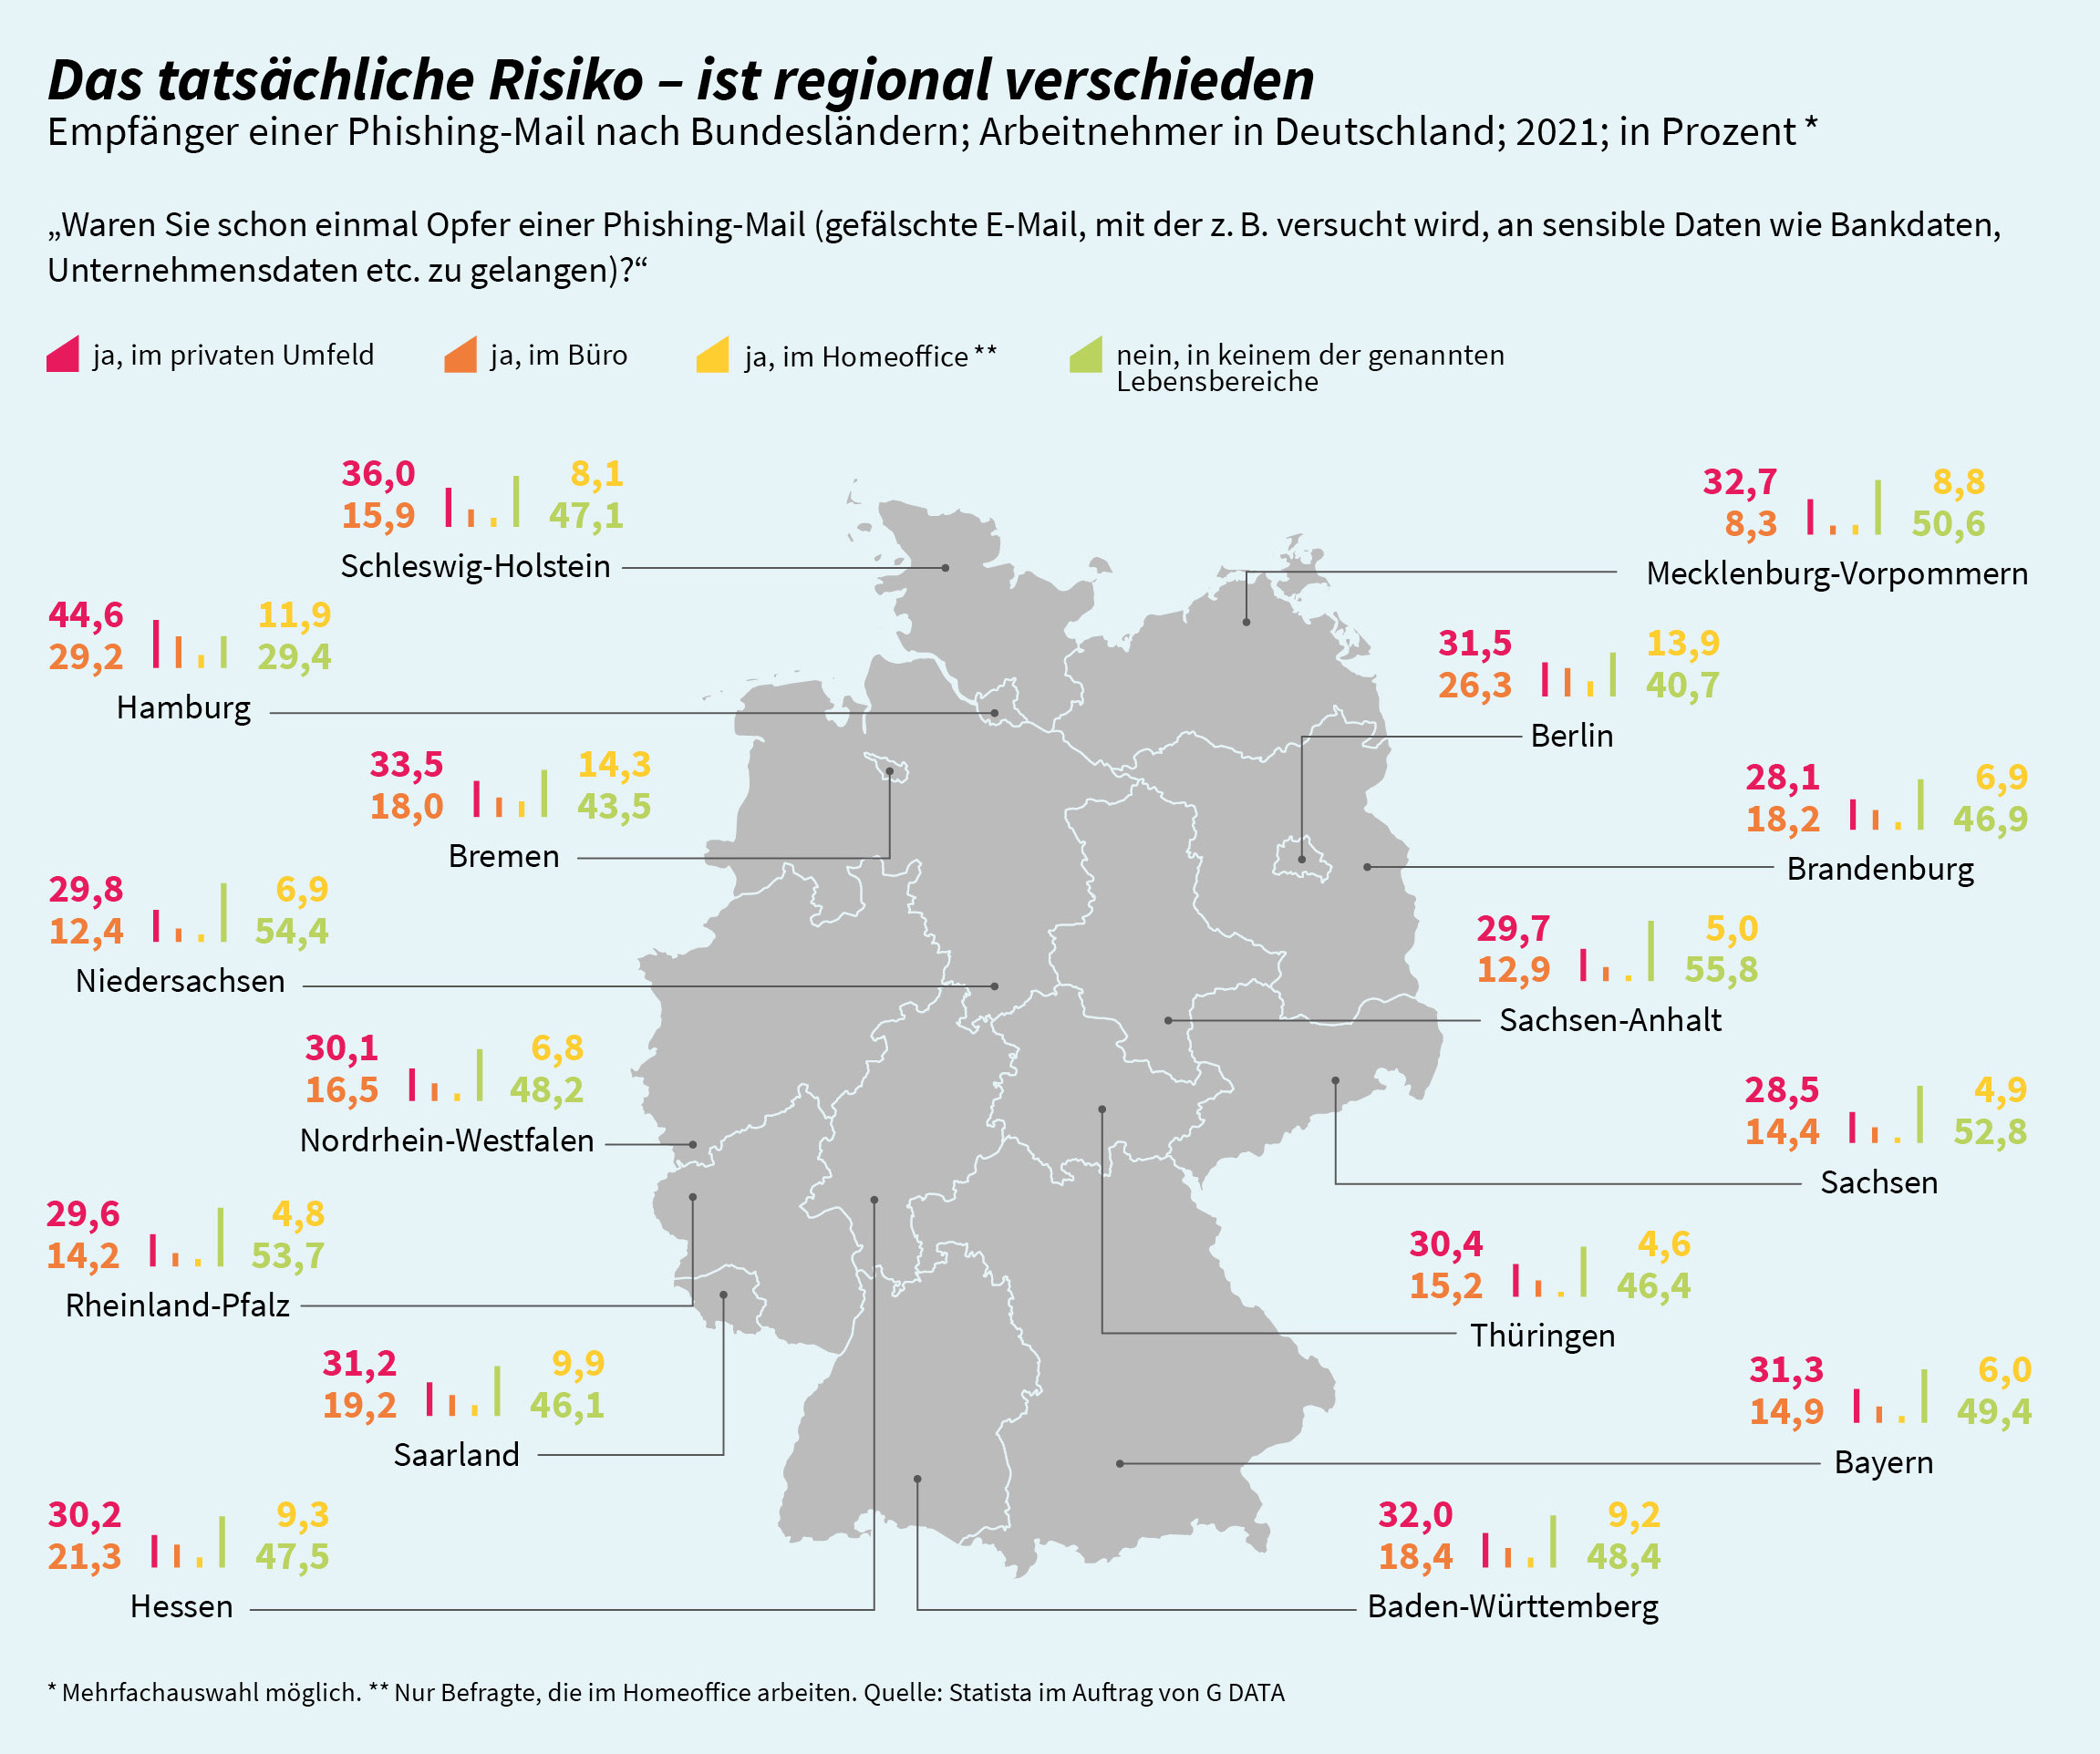
    Schreiende Kinder, ungewohntes Arbeitsumfeld und schlechte Büroausstattung: Das Arbeiten im Homeoffice ist nicht für alle Arbeitnehmerinnen und Arbeitnehmer nur angenehm.

    mehr lesen: Phishing-Mails verursachen die höchsten Schäden

  • Endpoint-Schutz bei Offline-Systemen

    Endpoint-Schutz bei Offline-Systemen

    In Teilen der IT-Welt dominiert die Meinung, dass einige Systeme keinen Endpoint-Schutz benötigen. Diese Einschätzung ist häufig für solche Geräte anzutreffen, die isoliert und nicht mit dem Internet verbunden sind…

    mehr lesen: Endpoint-Schutz bei Offline-Systemen

  • Top Malware im August 2021

    Top Malware im August 2021

    Check Point Research hat den Global Threat Index für August 2021 veröffentlicht. Formbook ist nun die am weitesten verbreitete Malware in Deutschland.

    mehr lesen: Top Malware im August 2021

  • Oberflächentechnik und IT in der Zulieferindustrie

    Oberflächentechnik und IT in der Zulieferindustrie

    Die 16. FMB – Zuliefermesse Maschinenbau findet vom 10. bis 12. November 2021 im Messezentrum Bad Salzuflen statt. Zu den Topthemen kürte Veranstalter Easyfairs die Oberflächentechnik und Digitalisierung.

    mehr lesen: Oberflächentechnik und IT in der Zulieferindustrie

  • Koexistenzmanagement von Funksystemen

    Koexistenzmanagement von Funksystemen

    Im September 2021 erscheint die Richtlinie VDI/VDE 2185 Blatt 2 ‚Funkgestützte Kommunikation in der Automatisierungstechnik – Koexistenzmanagement von Funksystemen‘. Wenn unterschiedliche Funksysteme bei Automatisierungsaufgaben unterstützen, ist mit einer gegenseitigen Beeinflussung…

    mehr lesen: Koexistenzmanagement von Funksystemen