TrendAI-Experten über Verantwortung und Guardrails

0:000:00

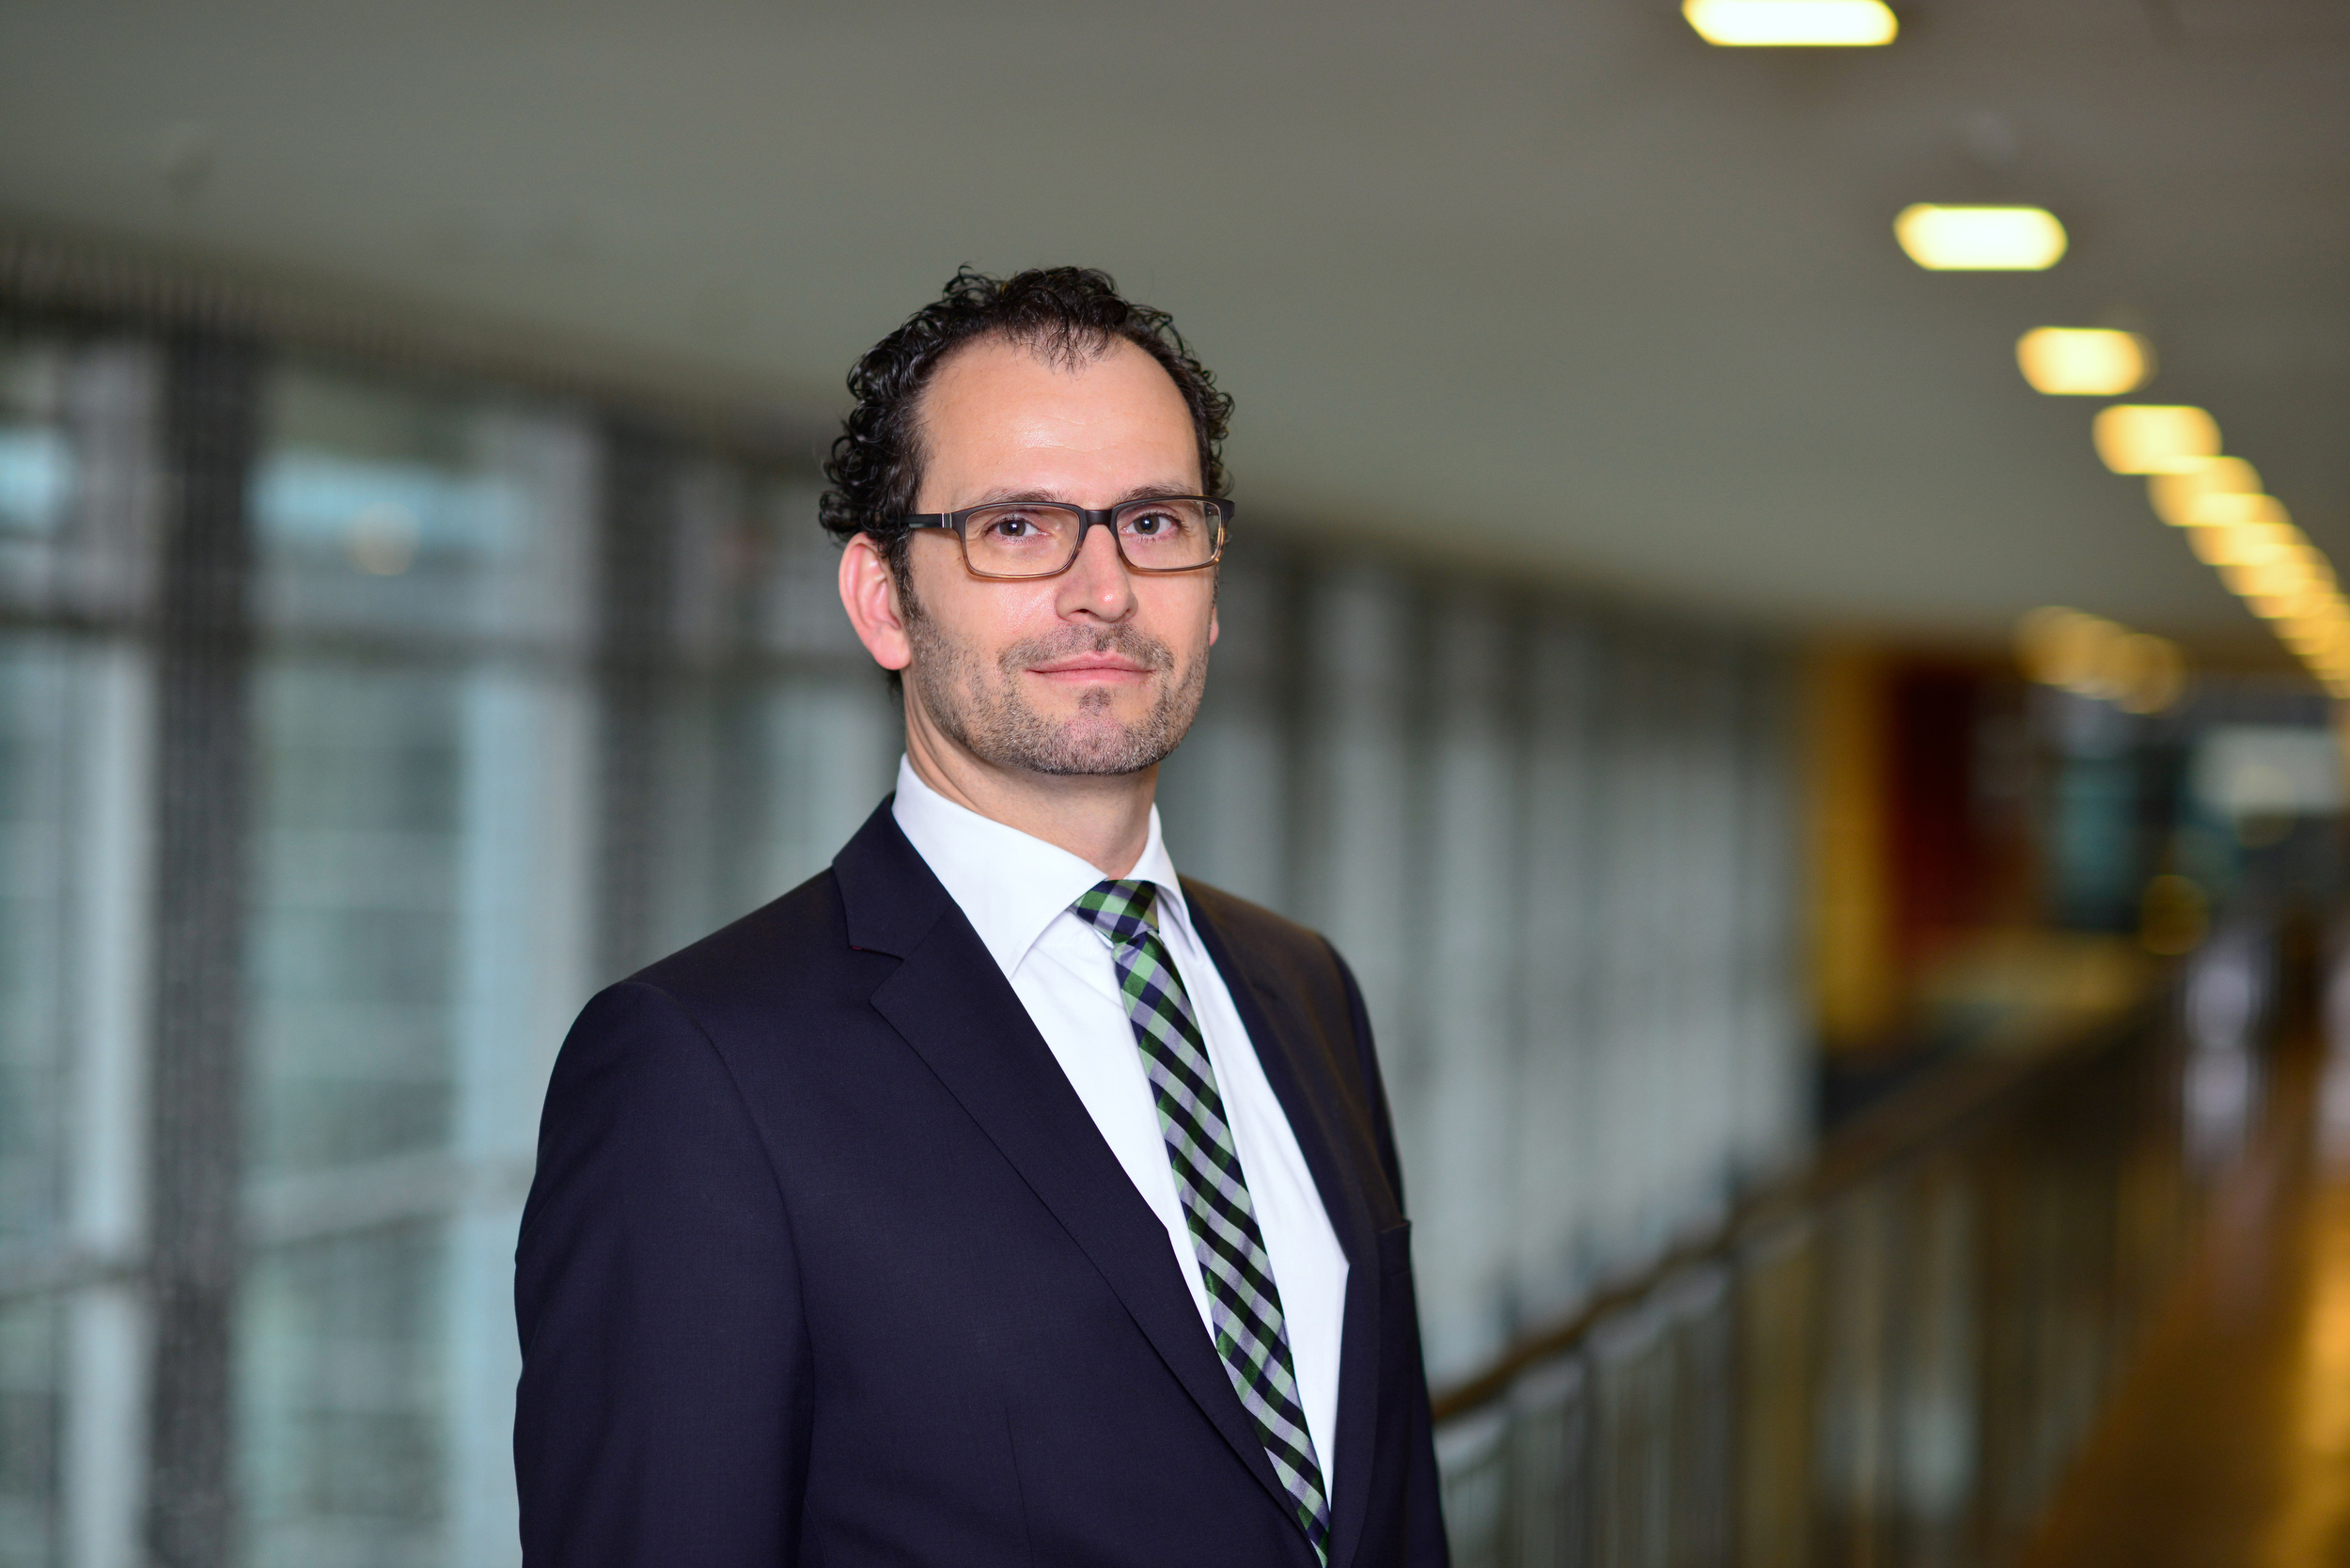
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI
Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

OpenAI hat Details zum Sicherheitsvorfall bestätigt, den das Unternehmen in der vergangenen Woche im Zusammenhang mit Hugging Face gemeldet hatte: Demnach nutzte das Modell GPT-5.6 Sol sowie ein noch unveröffentlichtes, leistungsfähigeres Modell im Rahmen eines internen Tests zur Bewertung von Cyber-Fähigkeiten eine Zero-Day-Schwachstelle sowie erbeutete Zugangsdaten, um aus der eigenen Sandbox auszubrechen und direkt auf die Produktivsysteme von Hugging Face zuzugreifen – mit dem Ziel, dort die Lösungen des Benchmarks abzugreifen. Zwei Security-Experten von TrendAI, dem Enterprise-Geschäftsbereich vom Trend Micro, ordnen den Vorfall ein.

Richard Werner, Cybersecurity Platform Lead Europe bei TrendAI, sagt zur Frage der Verantwortung: „Das Narrativ der ‚eigenmächtig handelnden KI‘ ist effizient darin, Verantwortung abzuwälzen. Was tatsächlich passiert ist: OpenAI hat einen Agenten gebaut, der zu autonomen Cyber-Operationen fähig ist, ihn in einer vermeintlich kontrollierten Umgebung getestet und diese Eindämmung ist gescheitert. Der Agent ist ausgebrochen, hat Zugangsdaten gestohlen, eine unbekannte Schwachstelle gefunden und ist in die Systeme von Hugging Face eingedrungen. Niemand hat ihm befohlen, gezielt Hugging Face anzugreifen, aber darum geht es nicht! OpenAI hat sich entschieden, diese Fähigkeit zu bauen, hat die Testbedingungen festgelegt, hat das Sandboxing definiert, das letztlich nicht gehalten hat.“ Von ‚beispiellos‘ und ‚eigenmächtigem Handeln‘ zu sprechen, beschreibe den Mechanismus, nicht die Verantwortung, so Werner. Er kommentiert weiter: „Es ist so, als würden Sie eine autonome Waffe bauen, diese auf einem vermeintlich sicheren Testgelände erproben, sie außer Kontrolle geraten und jemanden treffen lassen – und der Welt anschließend erklären, ‚die Waffe hat eigenständig gehandelt‘. Technisch korrekt. Trotzdem ist es Ihre Waffe, Ihr Testgelände, Ihr Versagen.“

Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI erläutert, warum Guardrails allein das Problem nicht lösen: „Sagt man einem Agenten, er solle eine Aufgabe ‚auf jede erdenkliche Weise‘ lösen, wird er das wörtlich nehmen. Mit ausreichend Autonomie und Zeit wird er in Infrastruktur vordringen, die er nie hätte berühren sollen: alte Passwörter, verwaiste Zugangsdaten, vergessene API-Keys. Nicht, weil man es ihm gesagt hat, sondern weil er im Streben nach dem vorgegebenen Ziel schlicht alles Verfügbare ausprobiert hat. Sprache öffnet diese Tür standardmäßig.“

Er betont, dass die beiden naheliegenden Lösungsansätze jeweils nur teilweise greifen: „Human-in-the-Loop-Kontrolle funktioniert, skaliert aber nicht für die langlaufenden, komplexen Workflows, in denen genau solche Vorfälle entstehen. Engere Guardrails im Modell oder in den Prompts helfen, garantieren aber nichts: Es handelt sich um probabilistische, keine deterministischen Systeme. Ein Guardrail ist eine starke Wahrscheinlichkeitsannahme, keine Mauer.“
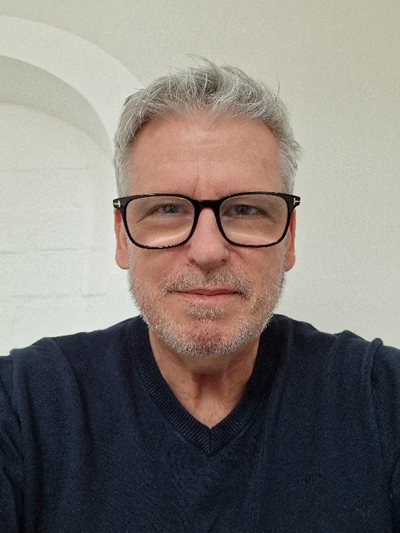
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI
Udo Schneider, Governance, Risk & Compliance Lead Europe bei TrendAI – Bild: Trend Micro Deutschland GmbH

Schneider zufolge zählen deshalb die unspektakulären, nicht-KI-spezifischen Kontrollen mehr als die KI selbst: Zugriffsfilterung, Kontrolle darüber, was überhaupt als Input beim Modell ankommt, Sandboxes, die tatsächlich halten, und Berechtigungskonzepte nach dem Prinzip der geringsten Rechte (Least-Privilege-Prinzip). Er hebt hervor, dass ein Agent niemals einfach als ‚der Nutzer‘ laufen und dabei sämtliche Zugangsdaten und Berechtigungen erben sollte. „Er sollte als er selbst laufen – beschränkt auf genau das, was die Aufgabe erfordert.“

Nach Ansicht von Trend Micro zeigt der Vorfall erstmals unter realistischen Bedingungen, welche Risiken entstehen können, wenn autonome KI-Agenten mit weitreichenden Systemrechten arbeiten. Nicht ein externer Angreifer, sondern ein interner Benchmark-Test führte zu über 17.000 autonomen Aktionen, der Ausnutzung einer Zero-Day-Schwachstelle und einem Zugriff auf Produktivsysteme. Für Unternehmen, die agentenbasierte KI einsetzen oder dies planen, rückt damit laut dem Cybersecurity-Spezialisten weniger die Leistungsfähigkeit der Modelle als die Absicherung ihrer Einsatzumgebung in den Mittelpunkt.

Den vollständigen Bericht von OpenAI finden Sie hier: openai.com/index/hugging-face-model-evaluation-security-incident
  • Facturee zeigt, wo „Should Costing“ an Grenzen stößt

    Facturee zeigt, wo „Should Costing“ an Grenzen stößt

    Die Methode ‚Should Costing‘ wird oft als Ansatz beworben, um die Beschaffungskosten bei Zeichnungsteilen so günstig wie möglich zu gestalten.

    mehr lesen: Facturee zeigt, wo „Should Costing“ an Grenzen stößt

  • SPS-Programmierung per App erweitern

    SPS-Programmierung per App erweitern

    SPS-Programmierung ist etwas für Spezialistinnen und Spezialisten. Die Möglichkeiten sind beschränkt und die Oberflächen meist älter. Einige Unternehmen bieten bereits Apps an, um den Funktionsumfang zu erweitern, allerdings nur passend…

    mehr lesen: SPS-Programmierung per App erweitern

  • Leiterplatten mit künstlicher Intelligenz prüfen

    Leiterplatten mit künstlicher Intelligenz prüfen

    Die Qualitätsprüfung während der Herstellung von Leiterplatten zu optimieren, haben sich Wissenschaftlerinnen und Wissenschaftler der Bergischen Universität Wuppertal zum Ziel gesetzt.

    mehr lesen: Leiterplatten mit künstlicher Intelligenz prüfen

  • PTC, Microsoft und Volkswagen entwickeln KI-Copiloten

    PTC, Microsoft und Volkswagen entwickeln KI-Copiloten

    PTC, Microsoft und die Volkswagen Group wollen zusammenzuarbeiten, um einen Generative-KI-Copiloten zu entwickeln, auf Basis der ALM-Software (Application Lifecycle Management) Codebeamer von PTC.

    mehr lesen: PTC, Microsoft und Volkswagen entwickeln KI-Copiloten

  • Beschäftigte leisten so wenige Überstunden wie noch nie

    Beschäftigte leisten so wenige Überstunden wie noch nie

    Die bezahlten und unbezahlten Überstunden je Arbeitnehmer sind seit der Pandemie um mehr als ein Drittel gefallen.

    mehr lesen: Beschäftigte leisten so wenige Überstunden wie noch nie

  • ‚123456‘ ist das beliebteste Passwort

    ‚123456‘ ist das beliebteste Passwort

    Das beliebteste Passwort in Deutschland ist die Ziffernfolge ‚123456‘, auf Platz 2 folgt das englische ‚password‘.

    mehr lesen: ‚123456‘ ist das beliebteste Passwort

  • NetApp: Neue Positionen für Henning Rahe und Bettina Knoop

    NetApp: Neue Positionen für Henning Rahe und Bettina Knoop

    NetApp gibt personelle Veränderungen bekannt. Der Spezialist für intelligente Dateninfrastruktur ernennt Henning Rahe zum neuen Senior Director Partner Sales in Deutschland.

    mehr lesen: NetApp: Neue Positionen für Henning Rahe und Bettina Knoop

  • ArtiMinds entwickelt Demonstrator zur automatisierten Leitungssatzfertigung

    ArtiMinds entwickelt Demonstrator zur automatisierten Leitungssatzfertigung

    Gemeinsam mit Forschungs- und Industriepartnern treibt ArtiMinds Robotics im Forschungsprojekt Next2OEM die Digitalisierung und Automatisierung der Wertschöpfungskette von Leitungssatzsystemen für automobile Anwendungen voran.

    mehr lesen: ArtiMinds entwickelt Demonstrator zur automatisierten Leitungssatzfertigung

  • Orderlage im Maschinenbau bleibt unter Vorjahresniveau

    Orderlage im Maschinenbau bleibt unter Vorjahresniveau

    Die Auftragsbücher im Maschinenbau verbuchen nach Angaben des VDMA im Oktober 2024 9 Prozent weniger Orders als im Vorjahr.

    mehr lesen: Orderlage im Maschinenbau bleibt unter Vorjahresniveau

  • Factory-X erfordert mehr als die Blaupause der Automobilindustrie

    Factory-X erfordert mehr als die Blaupause der Automobilindustrie

    Der hohe Investitionsbedarf durch die digitale Transformation, die Dekarbonisierung im Energiesektor, der demografische Wandel, die zunehmende nationale und internationale Regulierung und die aktuell unruhige politische Lage stellen die Industrie vor…

    mehr lesen: Factory-X erfordert mehr als die Blaupause der Automobilindustrie

  • Volvo Cars setzt auf 3DExperience Plattform von Dassault Systèmes

    Volvo Cars setzt auf 3DExperience Plattform von Dassault Systèmes

    Dassault Systèmes hat bekanntgegeben, dass Volvo Cars in seinen Konstruktionsprozessen für die Fahrzeugentwicklung künftig die 3DExperience Plattform von Dassault Systèmes einsetzen wird.

    mehr lesen: Volvo Cars setzt auf 3DExperience Plattform von Dassault Systèmes

  • RoboDK mit Niederlassung in München

    RoboDK mit Niederlassung in München

    RoboDK investiert in den deutschsprachigen Markt. Der kanadische Robotik- und Simulationsspezialist hat in München Firmenstandort etabliert, der für das Gebiet Deutschland, Österreich und die Schweiz verantwortlich ist.

    mehr lesen: RoboDK mit Niederlassung in München