Störungen auf DevOps-Plattformen steigen um 21%

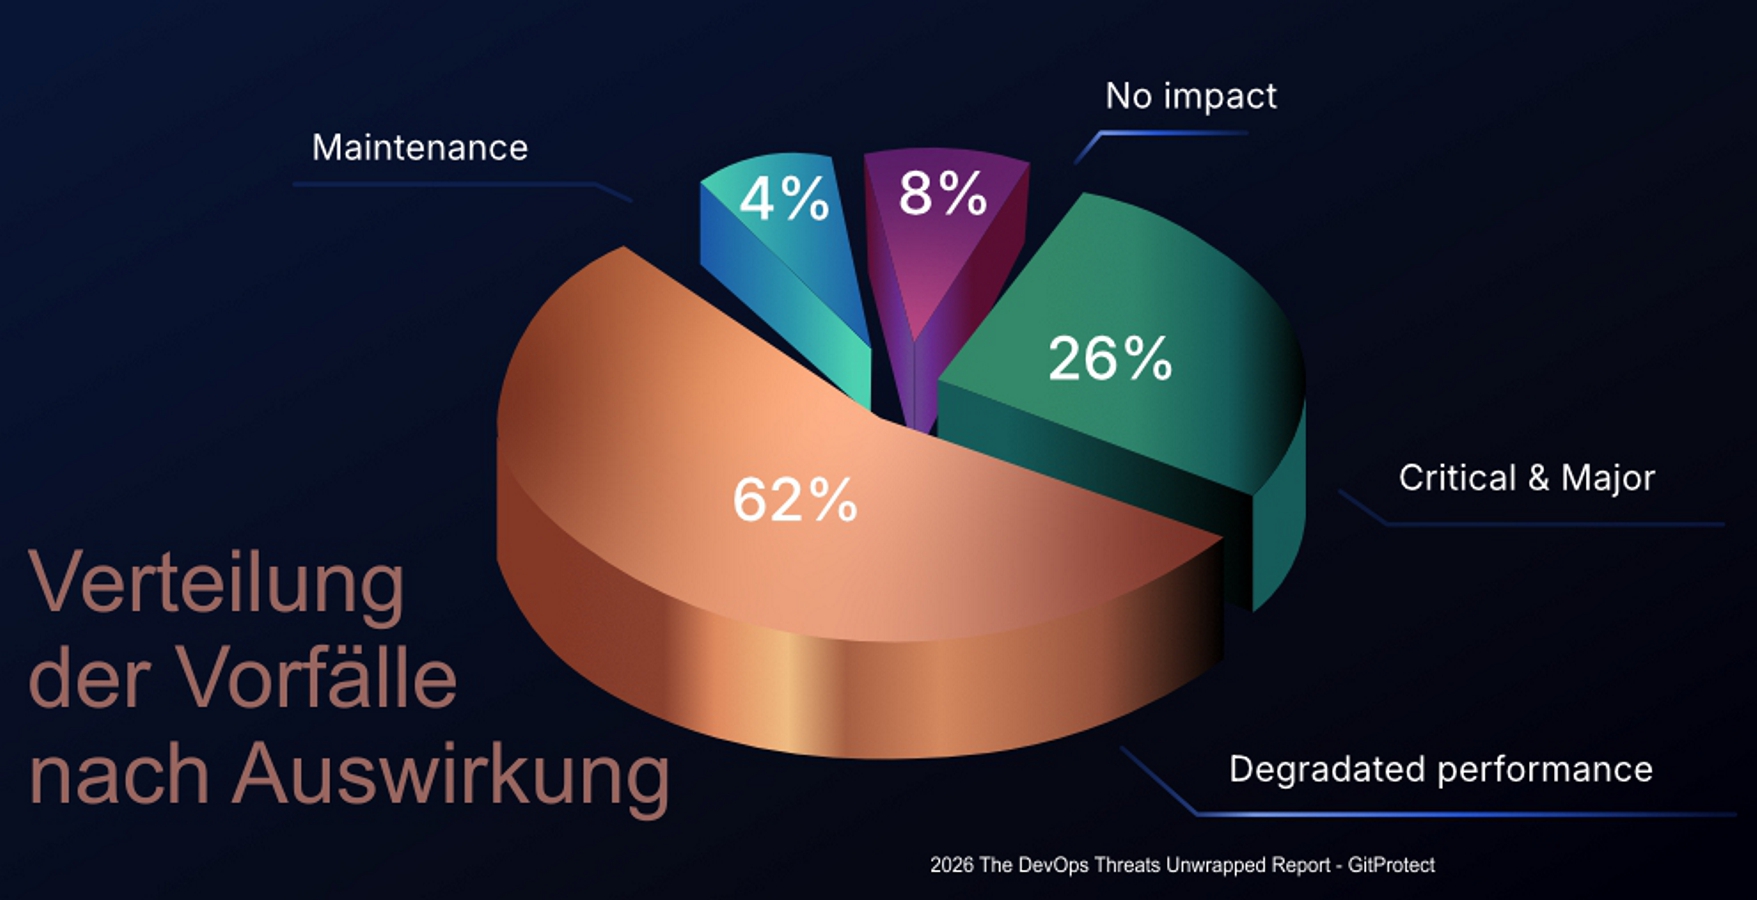
GitProtect Verteilung der Vorfaelle nach Auswirkung
Bild: GitProtect

GitProtect.io, Entwickler der gleichnamigen DevOps-Backup- und Disaster-Recovery-Lösung und eine Marke von Xopero Software, hat Sicherheitsverletzungen, Ausfälle und Leistungseinbußen auf verschiedenen Entwicklungsplattformen untersucht und dabei das Ausmaß und die Häufigkeit von Vorfällen ermittelt. Demnach zeigt sich ein drastischer Anstieg der Störungen auf den untersuchten DevOps-Plattformen. Unter Annahme eines durchschnittlichen Entwicklerlohns von 80US$ pro Stunde beziffert GitProtect den dadurch entstandenen Verlust an Engineering-Produktivität mit mehr als 740.000 US$ pro Entwickler.

Ausfalldauer verdoppelt

Die um 21% gestiegene Gesamtzahl der Vorfälle (607 gegenüber 502 im Jahr 2024) hatte der GitProtect-Analyse zufolge erhebliche Auswirkungen. So stieg die Gesamtausfallzeit um fast 95% und kletterte von 4.755 auf 9.255 Stunden. 156 Vorfälle wurden als kritisch oder schwerwiegend eingestuft, mit einer Dauer von 1.769 Stunden und 43 Minuten. Das entspricht einem Anstieg der schwerwiegendsten Vorfälle um 69% im Jahresvergleich – für GitProtect ein klares Signal dafür, dass sich die Risikolandschaft verschärft.

Die Instabilität erreichte im zweiten Quartal 2025 mit 47 Vorfällen ihren Höchststand bei den Quartalssummen. In diesem Zeitraum stach der Juni als volatilster Monat mit 21 Vorfällen hervor und markierte damit eine Spitzenphase in der betrieblichen Instabilität über die analysierten Plattformen hinweg.

Leistungseinbußen verursachen 62 % der Ausfälle

GitProtect sieht in den Daten für 2025 ein deutliches Missverhältnis zwischen der Anzahl der Vorfälle und ihren tatsächlichen Auswirkungen auf den Betrieb: Während einige Kategorien häufig auftreten, beanspruchen andere unverhältnismäßig viel Zeit.

Leistungseinbußen machen 62% aller erfassten Vorfälle aus (374 Fälle). Ihr Anteil an der Gesamtausfallzeit beträgt 34% (3.059 Stunden).

Wartungsarbeiten machen nur 4% der Vorfälle aus, waren laut Analyse aber für 30% der Gesamtausfalldauer verantwortlich. GitProtect zufolge sind geplante oder ungeplante Wartungsarbeiten somit nach wie vor der Haupttreiber für die Nichtverfügbarkeit von Plattformen.

Kritische und schwerwiegende Vorfälle, die zu einer teilweisen oder vollständigen Nichtverfügbarkeit des Dienstes führten, machten 26% aller Vorfälle aus und nahmen 22% der Gesamtzeit in Anspruch.

Geringfügige Probleme machten 8% der Vorfälle und 16% der Gesamtdauer aus; hierbei handelte es sich um protokollierte Ereignisse, die den Betrieb der Nutzer nicht aktiv störten.

Plattformspezifische Aufteilung signifikanter DevOps-Ausfälle

Nach GitProtect-Angaben verzeichnete GitLab im Jahr 2025 die höchste kumulierte Anzahl an kritischen und schwerwiegenden Vorfällen (62) mit insgesamt über 754 Stunden Ausfallzeit. Jira folgte dicht dahinter mit 44 Vorfällen, die zu fast 728 Stunden Ausfallzeit führten. GitHub behielt ein relativ geringes Verhältnis von Ausfallzeit zu Größe bei (172 Stunden Auswirkung bei 35 Vorfällen). Bitbucket verzeichnete indes 15 kritische und schwerwiegende Vorfälle mit einer Gesamtdauer von 113 Stunden und 59 Minuten.
Seiten: 1 2


  • Eine Organisation für herstellerunabhängige Automatisierung

    Eine Organisation für herstellerunabhängige Automatisierung

    Mit der UniversalAutomation.Org hat eine neue Non-Profit-Organisation ihre Arbeit aufgenommen. Zielsetzung der Organisation ist es, eine herstellerunabhängige Automatisierung zu ermöglichen.

    mehr lesen: Eine Organisation für herstellerunabhängige Automatisierung

  • USA sind Top-Angriffsziel, Deutschland auf Platz 5

    USA sind Top-Angriffsziel, Deutschland auf Platz 5

    Deutschland gehört weltweit zu den Top-5-Zielen, wenn es um Ransomware-Angriffe geht. Dies hat eine Analyse des Verschlüsselungsclouddienstes NordLocker ergeben. Der Großteil der untersuchten Angriffe richtet sich allerdings gegen US-Unternehmen.

    mehr lesen: USA sind Top-Angriffsziel, Deutschland auf Platz 5

  • Führungswechsel bei SAS Deutschland

    Führungswechsel bei SAS Deutschland

    Helene Lengler tritt die Nachfolge von Annette Green an und wird Managing Director bei SAS Deutschland. Mit dem Führungswechsel sollen auch die Organisationen im DACH-Raum neu strukturiert werden.

    mehr lesen: Führungswechsel bei SAS Deutschland

  • Wieder mehr Kurzarbeit in der Industrie

    Wieder mehr Kurzarbeit in der Industrie

    Gegen den allgemeinen Trend hat die Kurzarbeit in der Industrie wieder zugenommen. Grund dafür sind die aktuellen Lieferengpässe bei den Vorprodukten.

    mehr lesen: Wieder mehr Kurzarbeit in der Industrie

  • SPS findet als 2G-Veranstaltung statt

    SPS findet als 2G-Veranstaltung statt

    Nachdem die Corona-Ampel in Bayern auf rot gesprungen ist, gilt für Veranstaltungen nun die 2G-Regel. Somit findet auch die SPS Ende November unter 2G-Bedingungen statt.

    mehr lesen: SPS findet als 2G-Veranstaltung statt

  • Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks und Siemens kooperieren

    Palo Alto Networks hat Details zu einer Kooperation mit Siemens bekanntgegeben. Ziel der Zusammenarbeit ist es, Lösungen zur Absicherung unternehmenskritischer Netzwerken bereitzustellen, um die Risiken durch Cyberangriffe zu verringern.
    mehr lesen: Palo Alto Networks und Siemens kooperieren

  • Virtueller Browser schützt KRITIS vor Gefahren

    Virtueller Browser schützt KRITIS vor Gefahren

    35 Prozent aller Unternehmen, die zu den Kritischen Infrastrukturen (KRITIS) zählen, sind in den vergangenen zwölf Monaten Opfer eines Angriffs aus dem Internet geworden – mit zum Teil gravierenden Folgen…

    mehr lesen: Virtueller Browser schützt KRITIS vor Gefahren

  • Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

    Kaspersky-Forscher haben bei Lazarus verstärkte Angriffsfähigkeiten auf Lieferketten identifiziert. Des Weiteren setzt die Advanced-Persistent-Threat(APT)-Gruppe nun das plattformübergreifende MATA-Framework für Cyberspionage-Ziele ein.
    mehr lesen: Lazarus entwickelt Fähigkeiten für Supply-Chain-Angriffe

  • Quantenkommunikation über große Distanzen ermöglichen

    Quantenkommunikation über große Distanzen ermöglichen

    Die Digitalisierung schreitet voran, gleichzeitig braucht der wachsende Austausch sensibler Daten mehr Sicherheit. Ein Kommunikationsnetz, das auf den Gesetzen der Quantenphysik beruht, ist wegen der physikalisch garantierten Abhörsicherheit ein wichtiger…

    mehr lesen: Quantenkommunikation über große Distanzen ermöglichen

  • Höhere Standards für IoT Security ab 2024

    Höhere Standards für IoT Security ab 2024

    Das Internet der Dinge stellt eines der größten Risiken in der Informationstechnologie dar. Die EU-Kommission erhöht mit neuen Sicherheitsanforderungen deutlich den Druck auf Hersteller, Integratoren und Händler von IoT Geräten…

    mehr lesen: Höhere Standards für IoT Security ab 2024

  • Kaum wirksamer Schutz vor Cyberangriffen

    Kaum wirksamer Schutz vor Cyberangriffen

    55 Prozent der großen Unternehmen sind nicht in der Lage, Cyberangriffe schnell zu identifizieren, wirksam zu bekämpfen oder deren Auswirkungen schnell zu begrenzen. Dies geht einer Befragung der Unternehmensberatung Accenture…

    mehr lesen: Kaum wirksamer Schutz vor Cyberangriffen

  • VDMA und BKA vertiefen Zusammenarbeit

    VDMA und BKA vertiefen Zusammenarbeit

    Gemeinsam gegen Cybercrime VDMA und BKA vertiefen Zusammenarbeit Das Bundeskriminalamt (BKA) und der VDMA haben eine vertiefte Zusammenarbeit vereinbart. Durch gegenseitigen Erfahrungs- und Informationsaustausch soll erreicht werden, dass Cybercrime in…

    mehr lesen: VDMA und BKA vertiefen Zusammenarbeit