Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

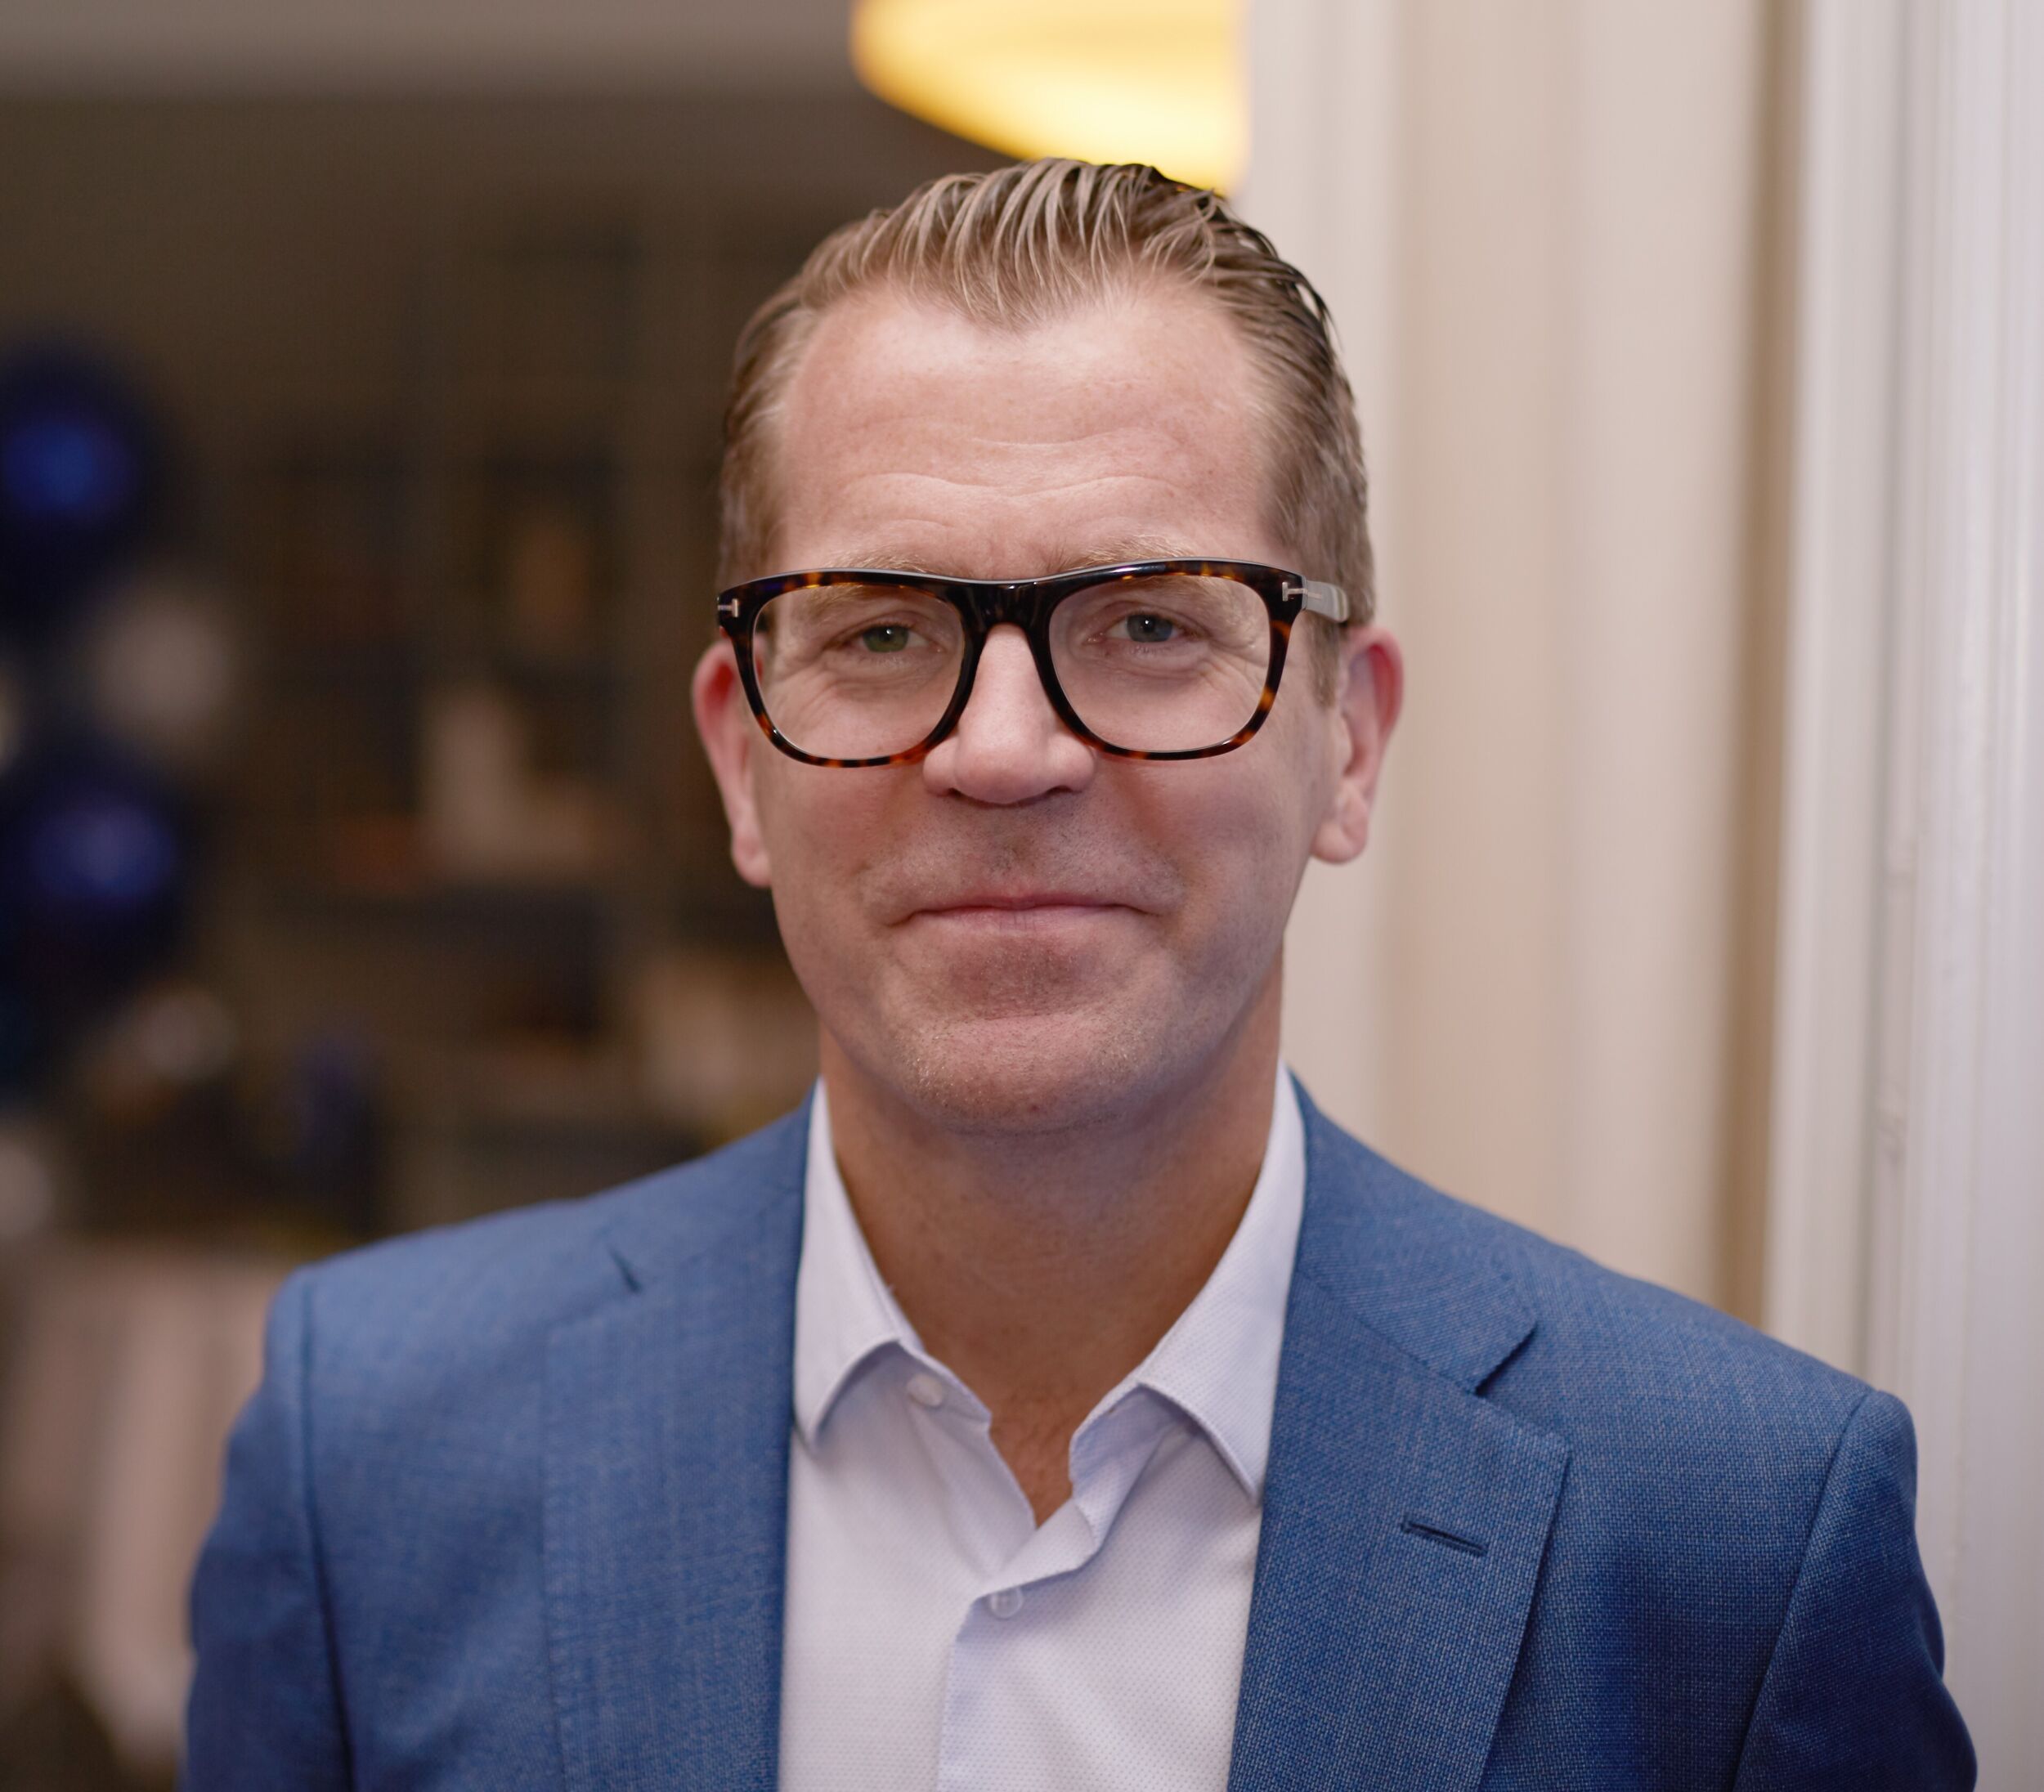
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Schwachstellen priorisieren und beheben

    Schwachstellen priorisieren und beheben

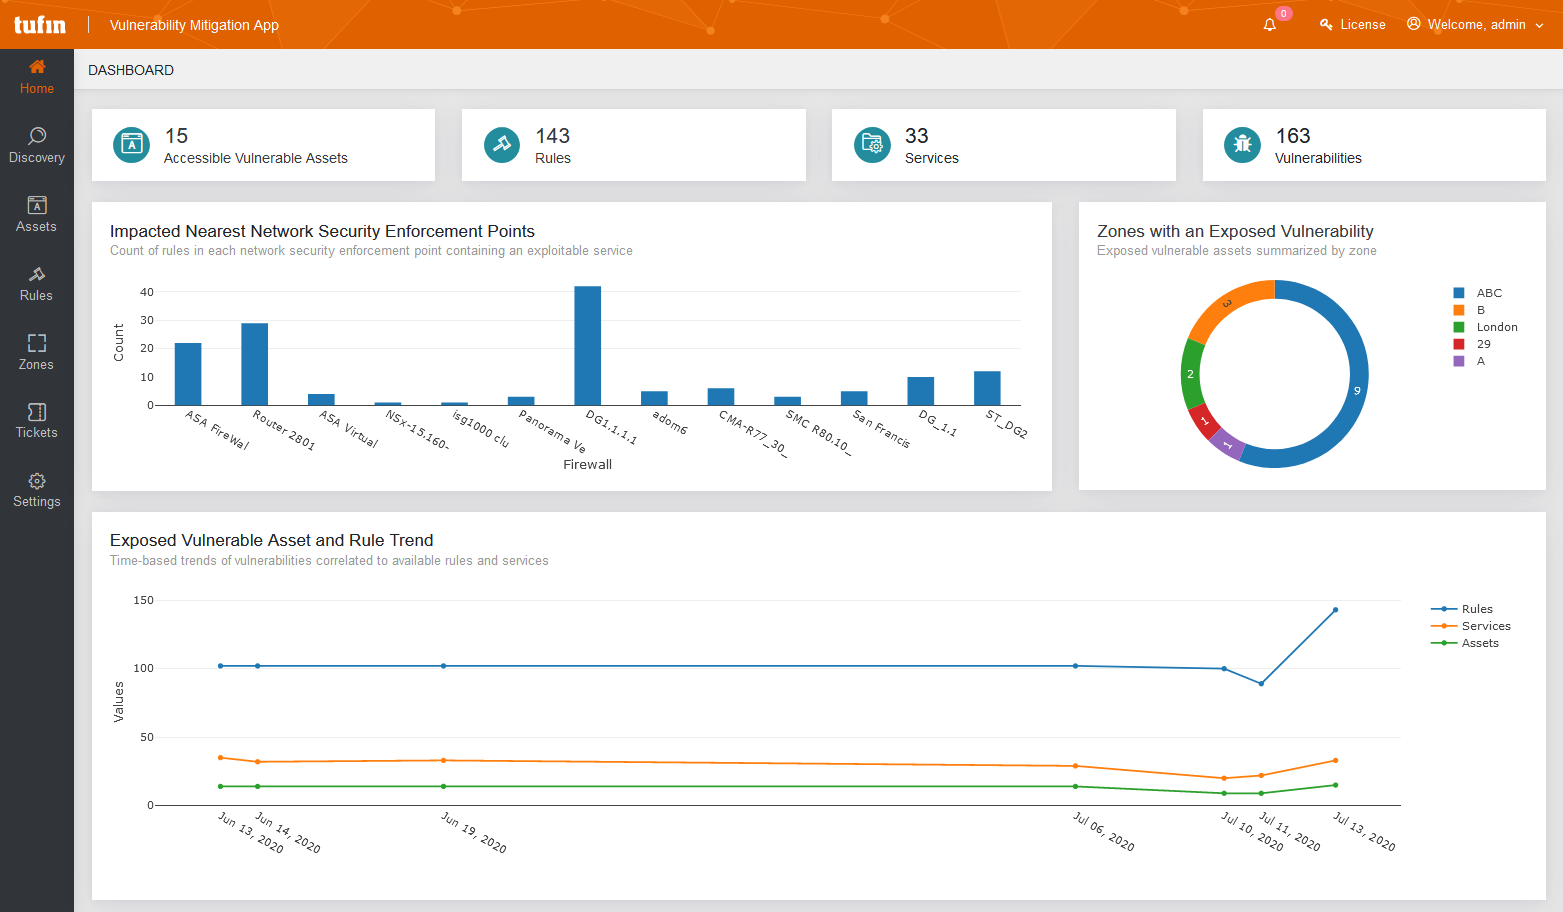
    Mit der Vulnerability Mitigation App (VMA) stellt Tufin eine Applikation zur Verfügung, die es Unternehmen ermöglicht, Bedrohungen zu priorisieren und auf diese Weise eine effektive Fehlerbehebung und automatisierte Risikominderung zu…

    mehr lesen: Schwachstellen priorisieren und beheben

  • Emotet ist zurück

    Emotet ist zurück

    Bereits im Februar 2020 berichteten wir von einem Cyberangriff mit dem Trojaner Emotet auf das Berliner Kammergericht. Mehr als 160 Tage nach der letzten bekannten Verbreitung der Schadsoftware konnten Sicherheitsforscher…

    mehr lesen: Emotet ist zurück

  • Kein Unternehmen kommt ohne IoT-Sicherheit aus

    Kein Unternehmen kommt ohne IoT-Sicherheit aus

    Das Internet der Dinge setzt sich in großem Stil durch, weil die potenziellen Vorteile immens sind. Ob es sich um Gebäude- und Straßenlichtsensoren, Überwachungskameras, IP-Telefone, Point-of-Sale-Systeme, Konferenzraumtechnik und vieles mehr…

    mehr lesen: Kein Unternehmen kommt ohne IoT-Sicherheit aus

  • Unternehmen sollten mehr auf Sicherheitsexperten setzen

    Unternehmen sollten mehr auf Sicherheitsexperten setzen

    In jedem dritten Unternehmen (28 Prozent) gab es im letzten Jahr mindestens einen gravierenden Sicherheitsvorfall. Das sind 2 Prozent mehr als noch ein Jahr zuvor. Meist handelte es sich dabei…

    mehr lesen: Unternehmen sollten mehr auf Sicherheitsexperten setzen

  • Simulation Day in München

    Simulation Day in München

    Welche Am 24. September 2020 lädt Machineering Interessenten zum 4. Simulation Day nach München ein. Vor Ort lernen die Teilnehmer die Vorteile und Einsatzmöglichkeiten der Simulationssoftware industrialPhysics kennen.

    mehr lesen: Simulation Day in München

  • Mait übernimmt IT-On.Net Süd

    Mait übernimmt IT-On.Net Süd

    Die Mait-Gruppe übernimmt das baden-württembergische IT-Systemhaus IT-On.NET Süd. Mit dem Erwerb will die Unternehmensgruppe ihr IT-Geschäftsfeld ausbauen.

    mehr lesen: Mait übernimmt IT-On.Net Süd

  • EDAG baut Standort in Ingolstadt aus

    EDAG baut Standort in Ingolstadt aus

    Software- und Digitalisierungs-Hub EDAG baut Standort in Ingolstadt aus Der EDAG-Standort Ingolstadt soll zum ganzheitlichen Entwicklungszentrum und zu einem Software- und Digitalisierungs-Hub ausgebaut werden. Dazu wird der Standort auf über…

    mehr lesen: EDAG baut Standort in Ingolstadt aus

  • IAB-Arbeistmarktbarometer legt weiter zu

    IAB-Arbeistmarktbarometer legt weiter zu

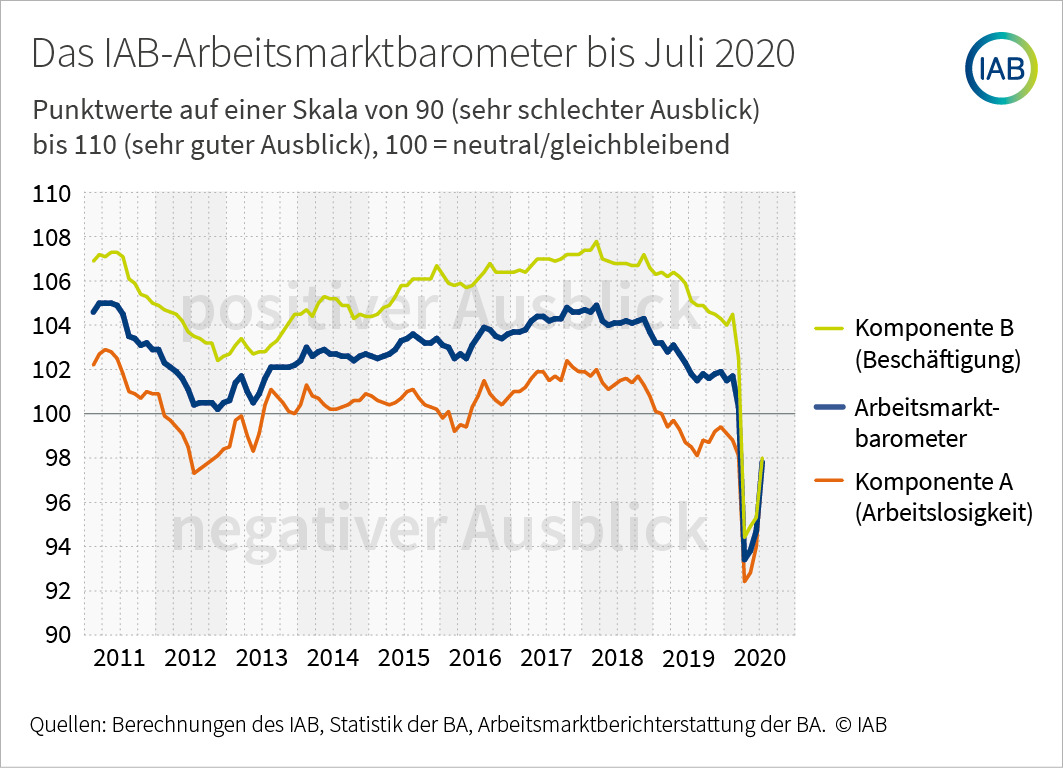
    Nach dem durch die Corona-Krise verursachten Rückgang im April, entwickelt sich das IAB-Arbeitsmarktbarometer weiterhin positiv. Im Juli legte der Frühindikator 3,1 Punkte zu.

    mehr lesen: IAB-Arbeistmarktbarometer legt weiter zu

  • Die Stimmung bessert sich

    Die Stimmung bessert sich

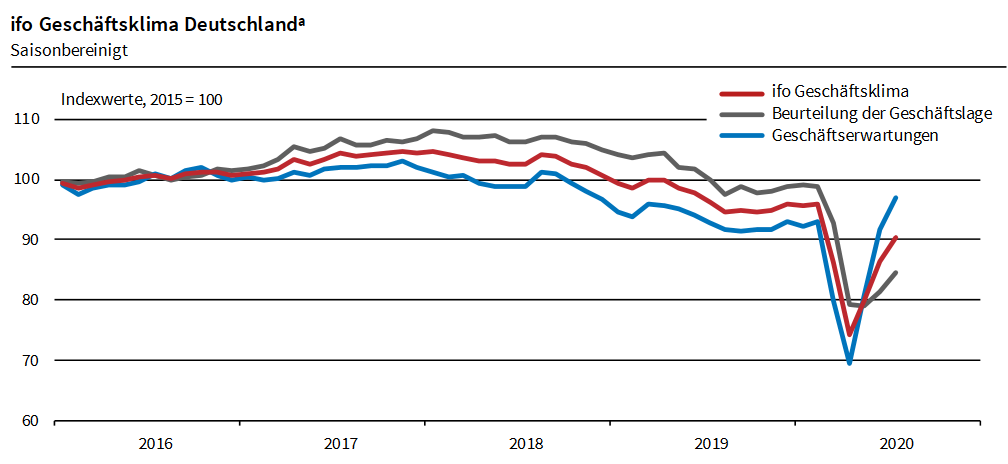
    Zum dritten Mal in Folge ist der Ifo-Geschäftsklimaindex gestiegen: Nach 86,3 Punkten im Juni auf 90,5 Punkte im Juli.

    mehr lesen: Die Stimmung bessert sich

  • Energieeffizient lernen

    Energieeffizient lernen

    Ein Forschungsteam an der Technischen Universität Graz hat die KI-Lernmethode E-prop entwickelt, mit der Hardware-Implementierungen von künstlicher Intelligenz energieeffizienter gestaltet werden können.

    mehr lesen: Energieeffizient lernen

  • Positive Aussichten für die SPS 2020

    Positive Aussichten für die SPS 2020

    Die Bayerische Staatsregierung hat das Schutz- und Hygienekonzept für Messen in Bayern verabschiedet. Somit soll die SPS 2020 zum geplanten Zeitpunkt vom 24. bis 26. Oktober in Nürnberg stattfinden, wie…

    mehr lesen: Positive Aussichten für die SPS 2020

  • Erfolgsfaktor Künstliche Intelligenz

    Erfolgsfaktor Künstliche Intelligenz

    Laut einer Studie von Deloitte, sieht die große Mehrheit der in Deutschland befragten KI-Experten, die Technologie als einen wesentlichen Erfolgsfaktor für das eigene Unternehmen.

    mehr lesen: Erfolgsfaktor Künstliche Intelligenz