Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Wie Firmen Innovationspotenzial freisetzen

    Wie Firmen Innovationspotenzial freisetzen

    Viele Konzepte etwa für Modern Workplaces und Digitalisierung hinterfragen Unternehmenskonzepte, die auf traditionelle Strukturen und Hierarchien setzen. Robert Lindner, Senior Regional Director & Country Manager Germany bei Red Hat, hat…

    mehr lesen: Wie Firmen Innovationspotenzial freisetzen

  • Blue Yonder gehört jetzt Panasonic

    Blue Yonder gehört jetzt Panasonic

    Panasonic hat sämtliche Unternehmensanteile des IT-Plattformanbieters Blue Yonder erworben. Der Kauf ist Teil der Konzern-Strategie, einzelne Geschäftsfelder zu stärken. Blue Yonder bewertet die Investition mit 8,5 Milliarden US-Dollar.

    mehr lesen: Blue Yonder gehört jetzt Panasonic

  • Maschinenbauern gehen Komponenten aus

    Maschinenbauern gehen Komponenten aus

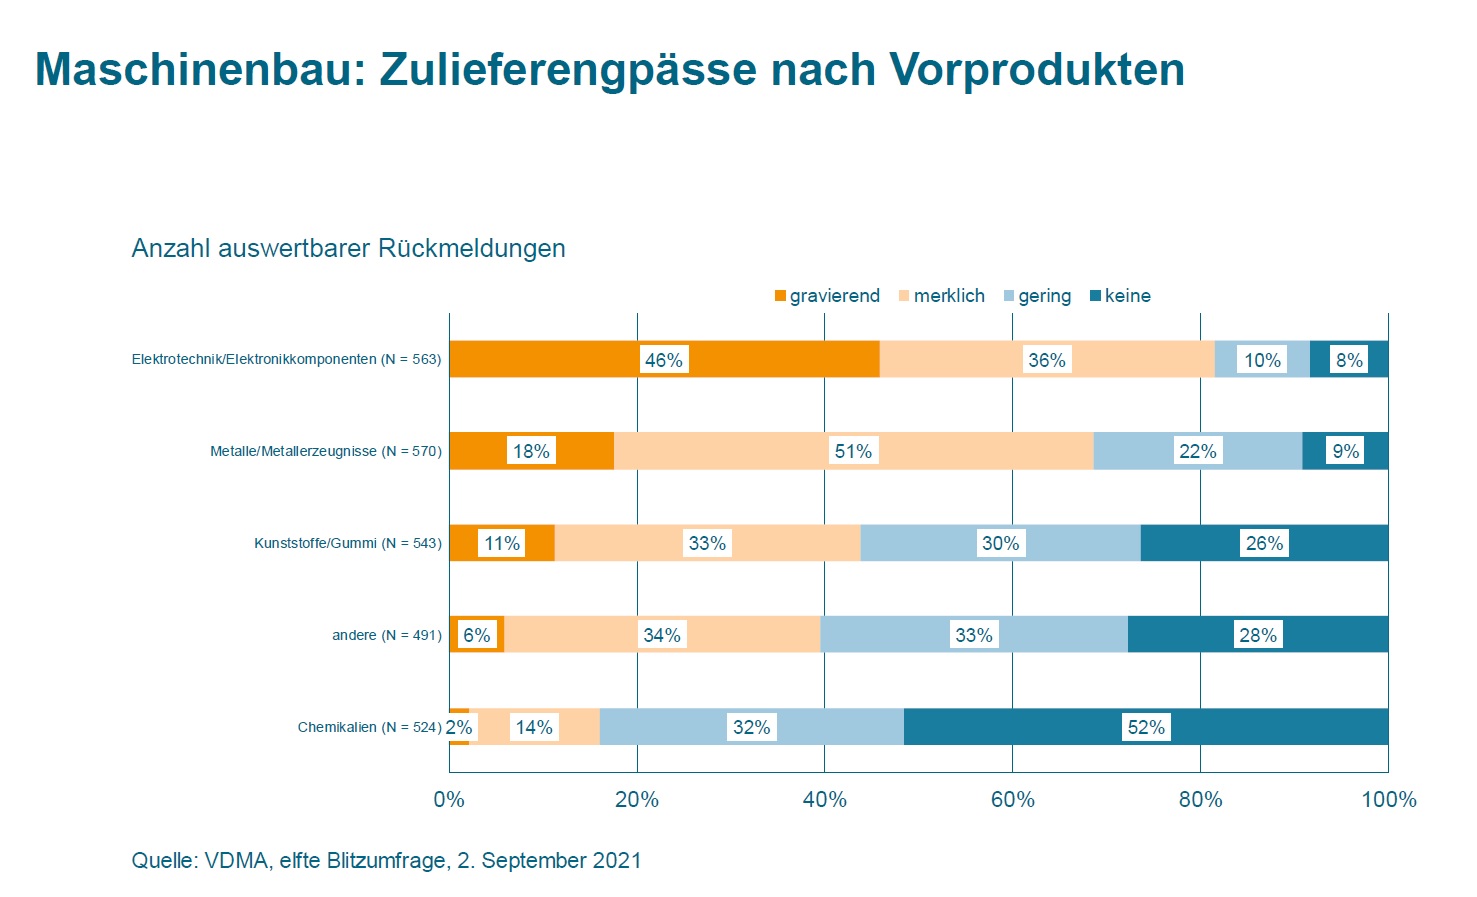
    Die Auftragsbücher im Maschinen- und Anlagenbau füllen sich, aber immer mehr Firmen verzeichnen Engpässe in ihren Lieferketten. Auch der Fachkräftemangel wird vermehrt zum Problem. Zu diesen Erkenntnissen kommt der VDMA…

    mehr lesen: Maschinenbauern gehen Komponenten aus

  • 25 Prozent der Firmen planen höhere Investitionen

    25 Prozent der Firmen planen höhere Investitionen

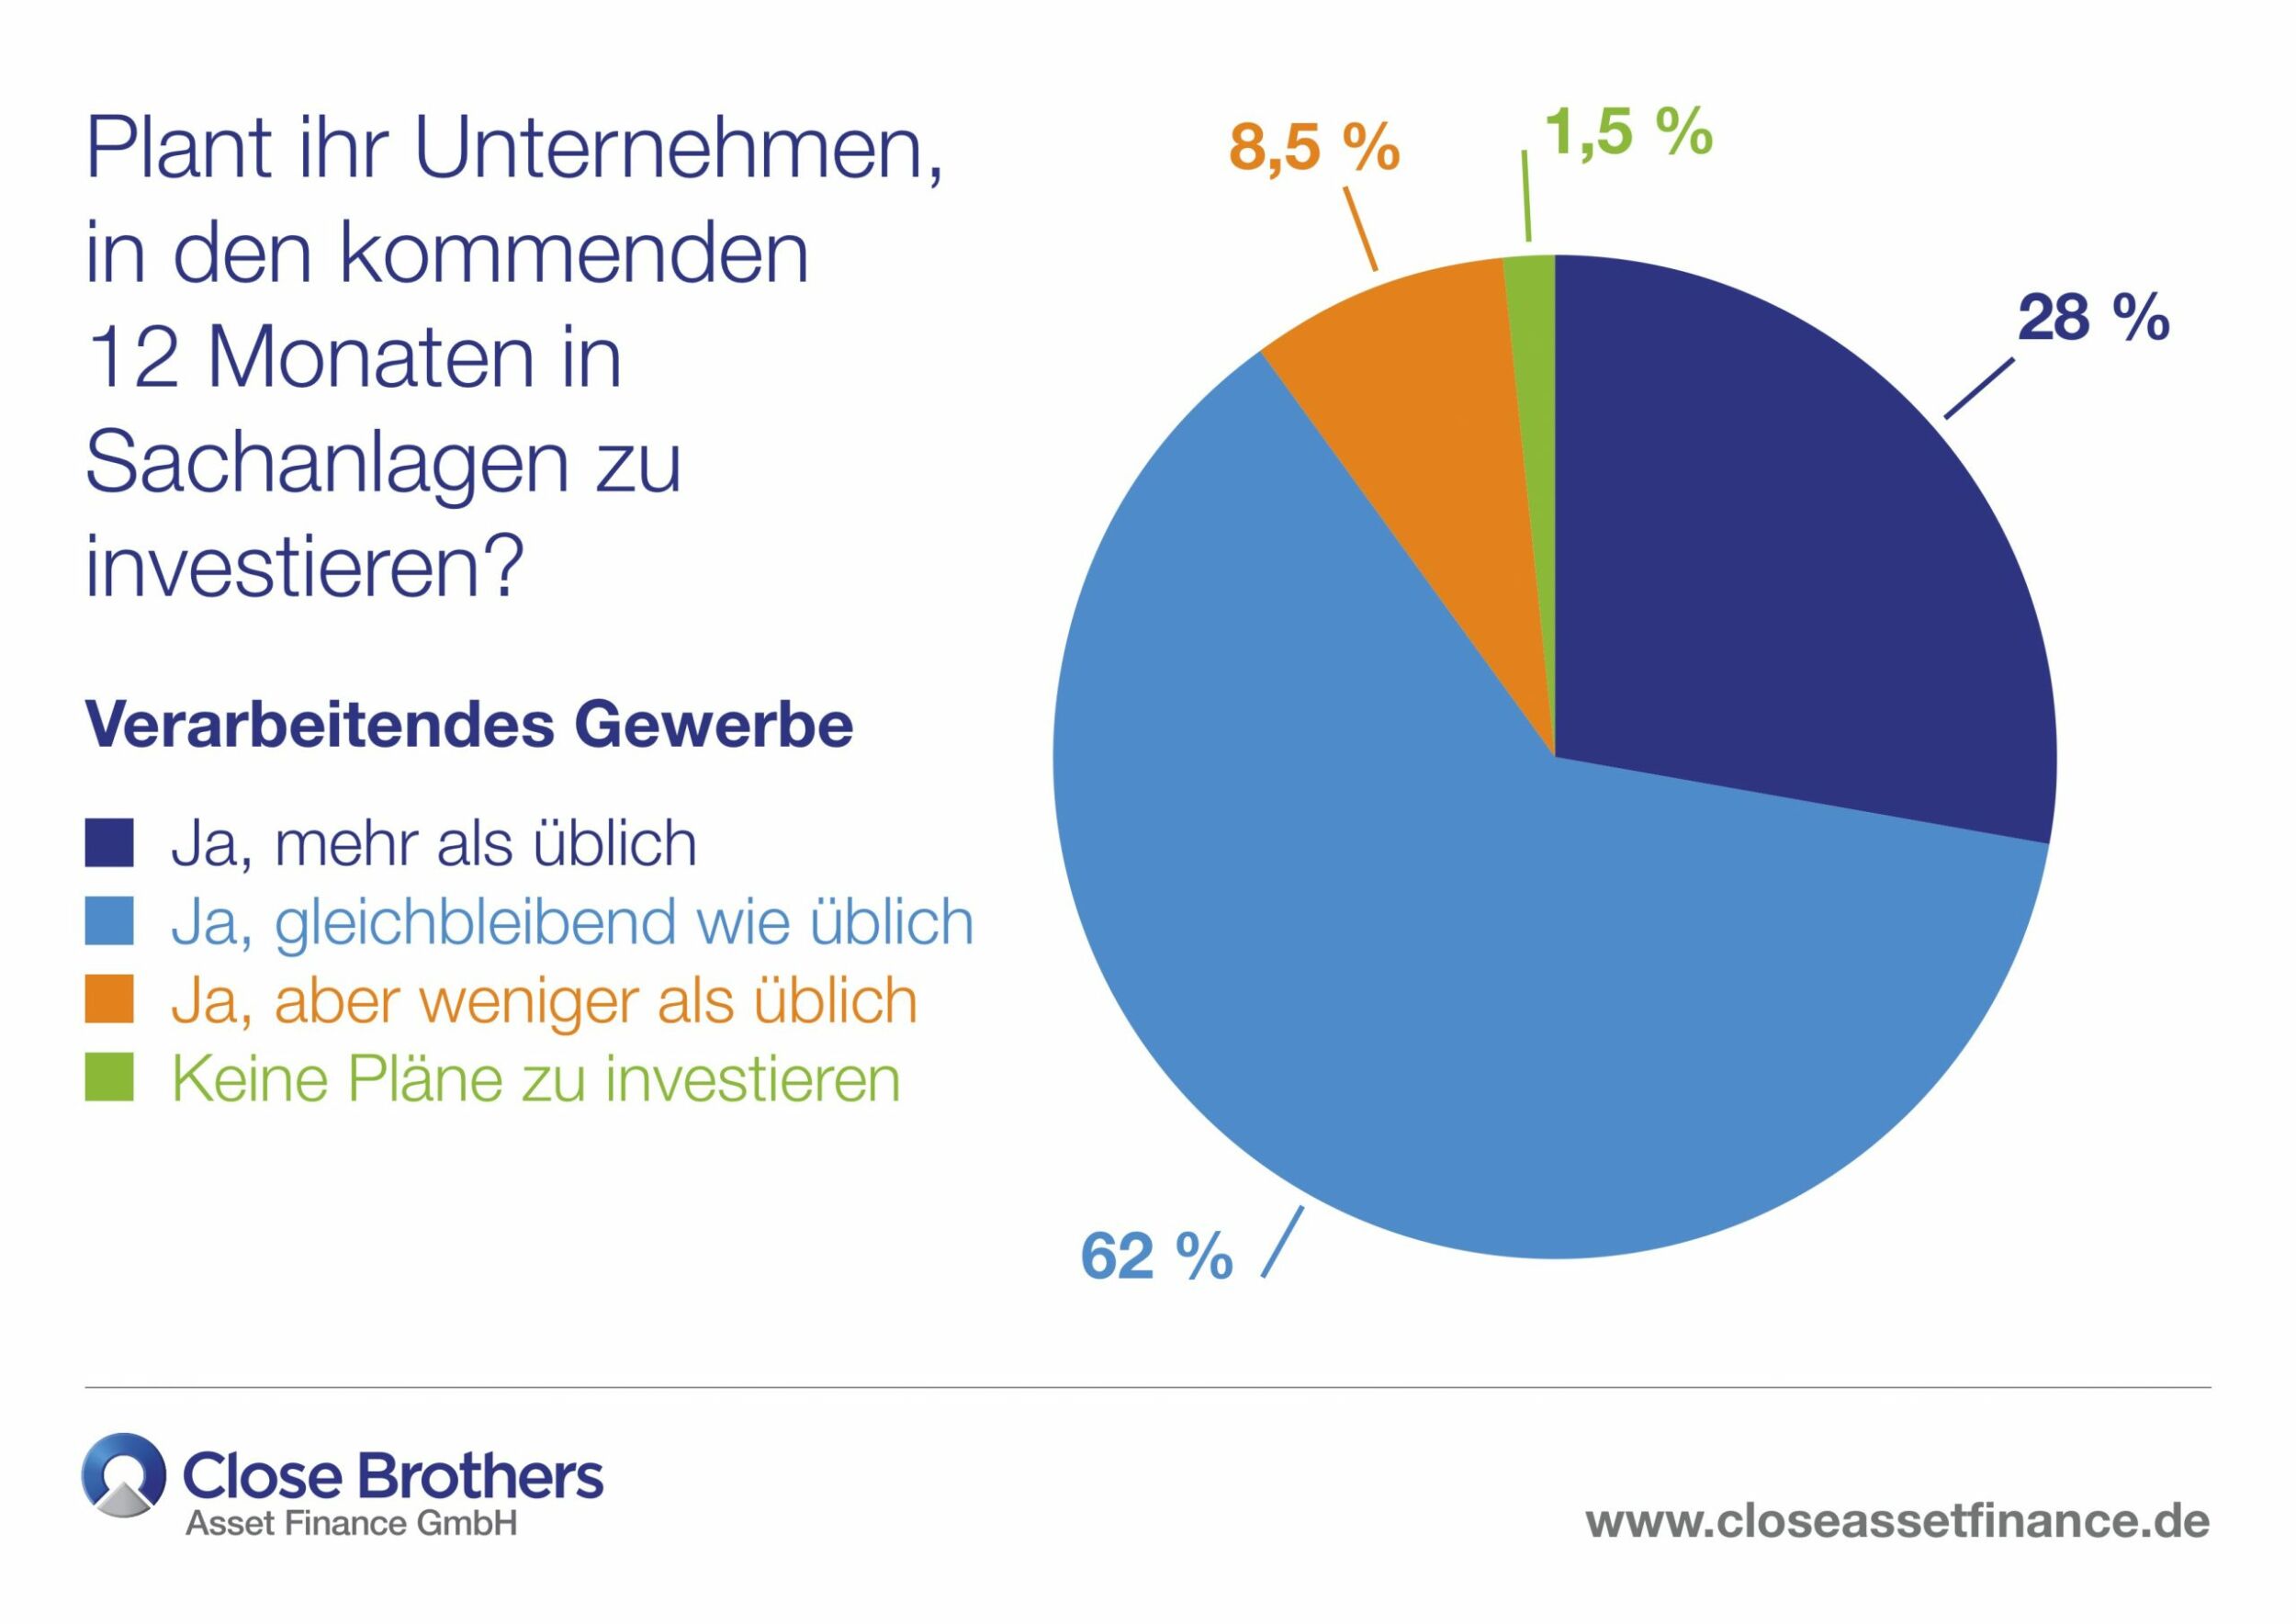
    Erwartungen an die Post-Covid-Zeit 25 Prozent der Firmen planen höhere Investitionen 70 Prozent der Fertigungsunternehmen rechnen mit einem Wachstum ihrer Branche, gaben die Teilnehmer in einer Umfrage von CBAF an.…

    mehr lesen: 25 Prozent der Firmen planen höhere Investitionen

  • Cyberangriffsrisiko reduzieren

    Cyberangriffsrisiko reduzieren

    Bei sechs von zehn (63%) Cyberangriffen, die vom Kaspersky Global Emergency Response Team untersucht wurden, setzen die Angreifer Brute-Force-Methoden ein und nutzen Schwachstellen aus, um die IT-Systeme eines Unternehmens zu…

    mehr lesen: Cyberangriffsrisiko reduzieren

  • Phishing-Mails verursachen die höchsten Schäden

    Phishing-Mails verursachen die höchsten Schäden

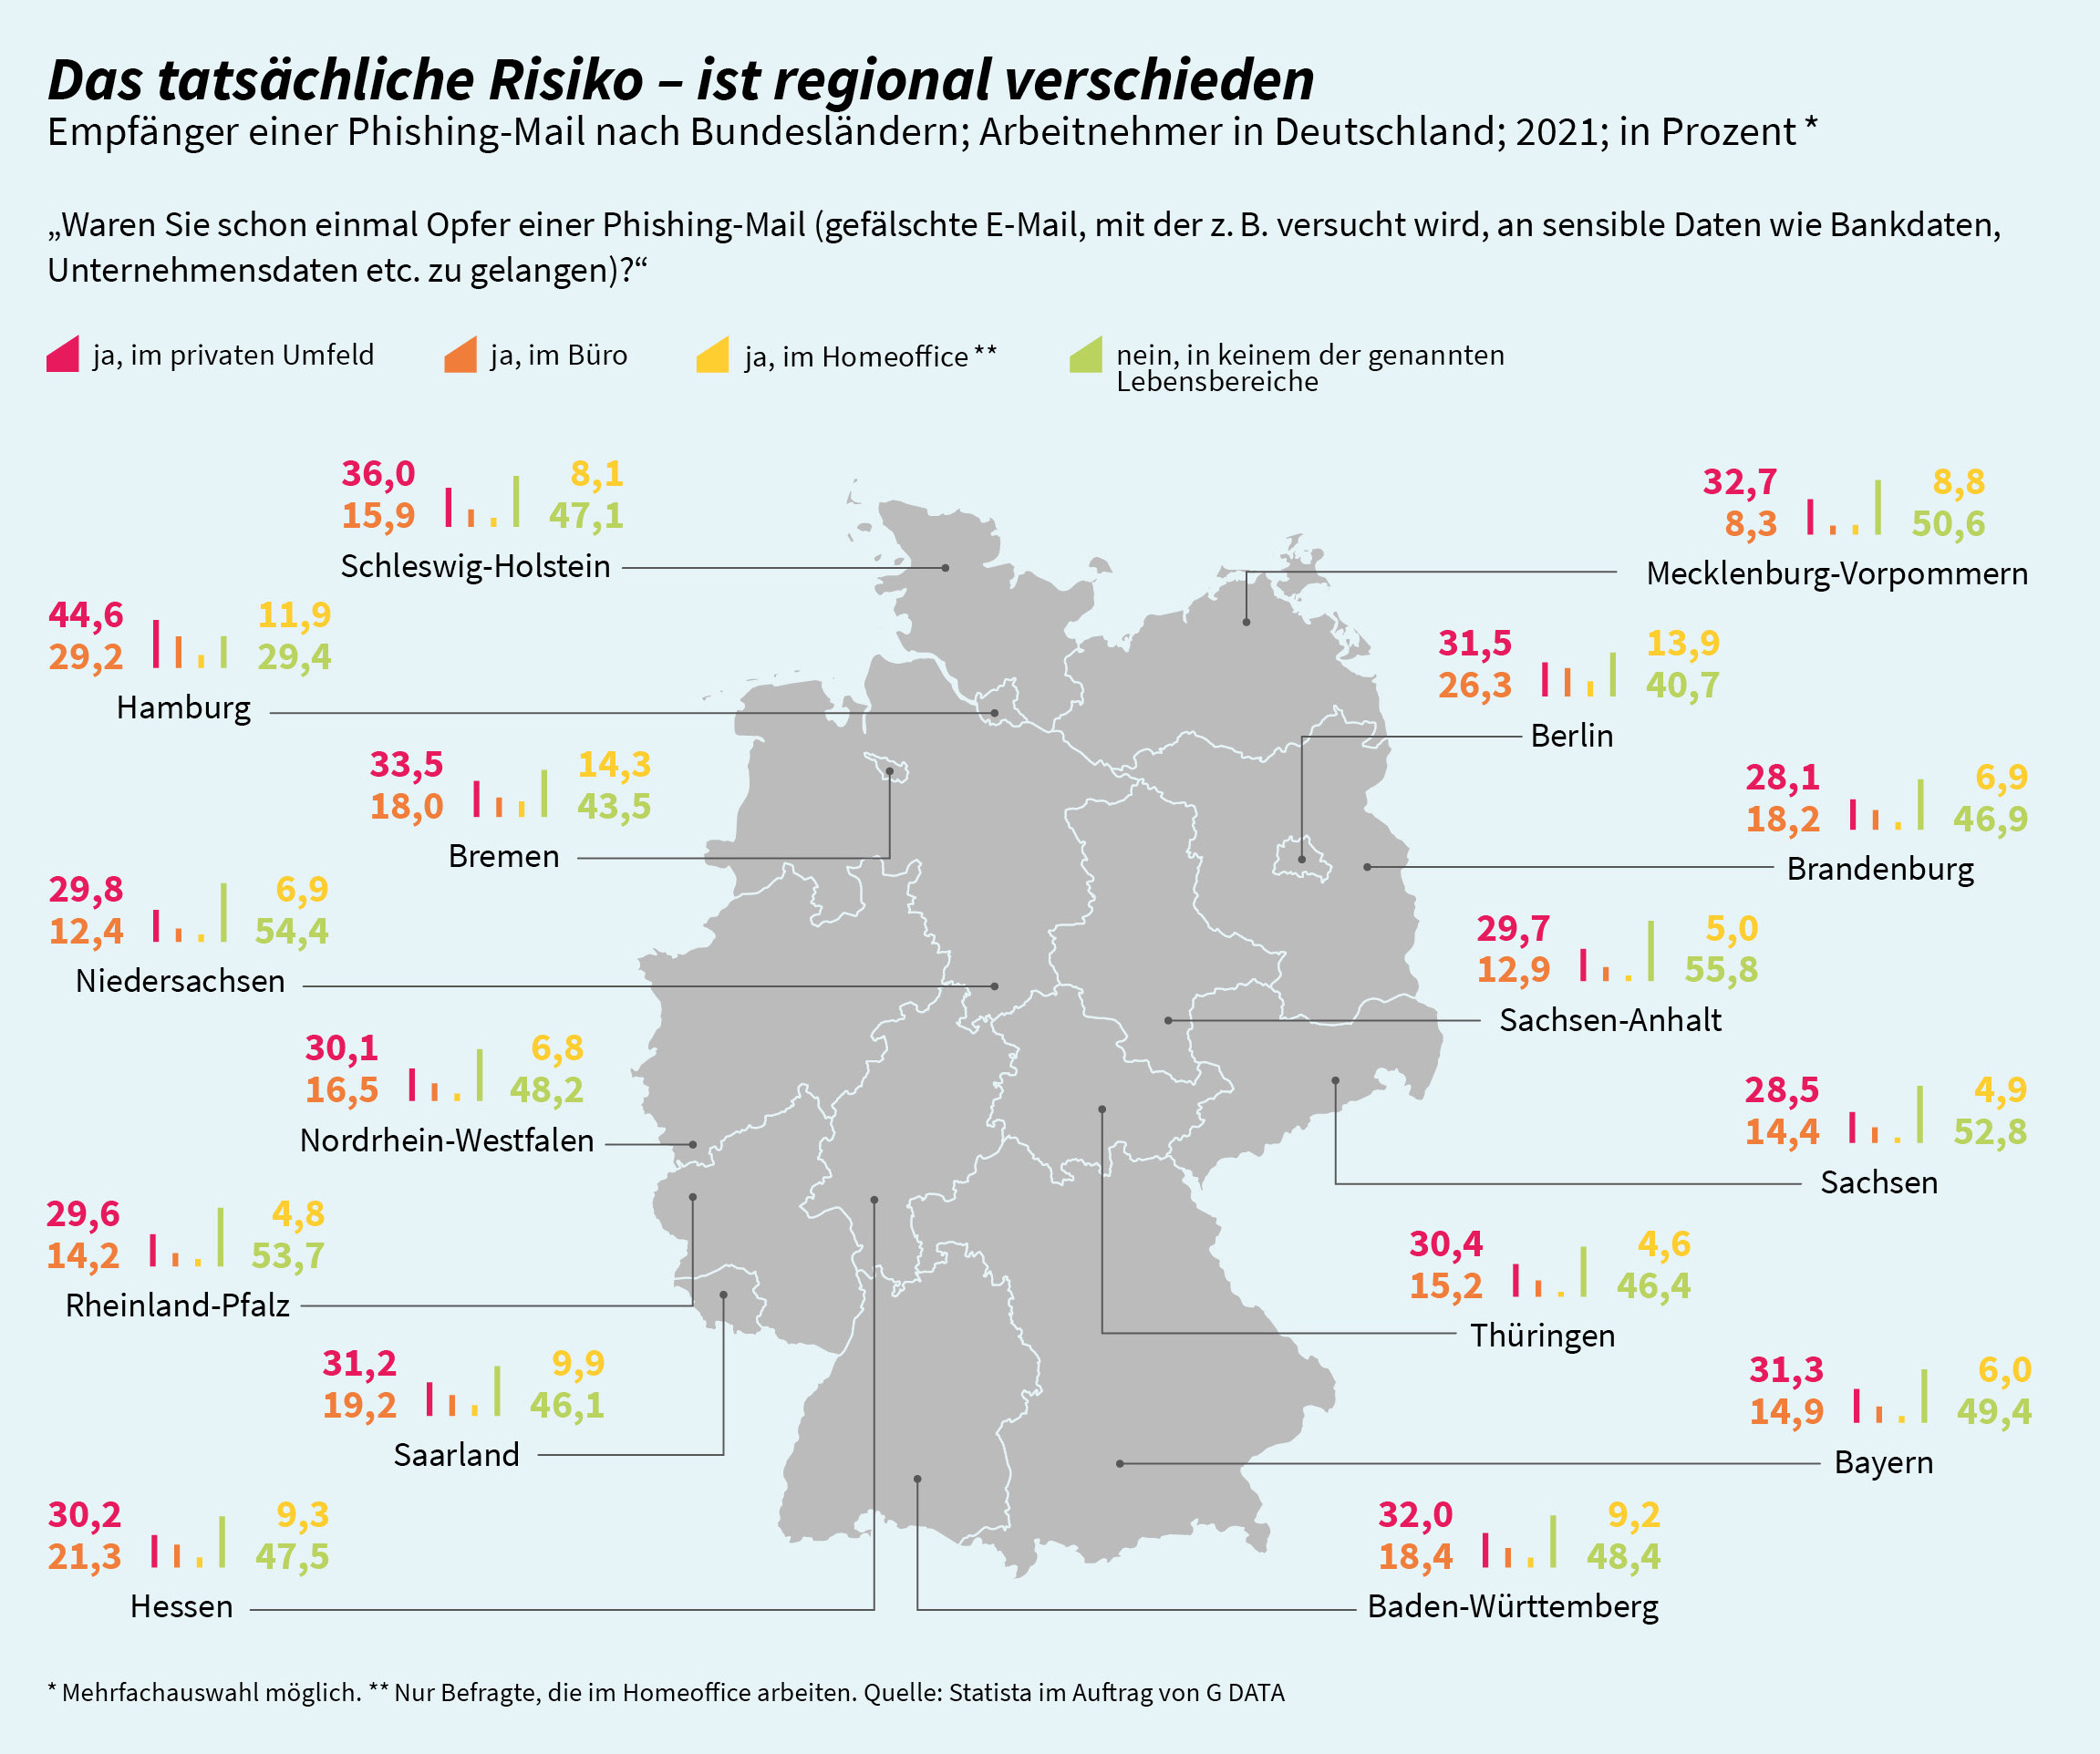
    Schreiende Kinder, ungewohntes Arbeitsumfeld und schlechte Büroausstattung: Das Arbeiten im Homeoffice ist nicht für alle Arbeitnehmerinnen und Arbeitnehmer nur angenehm.

    mehr lesen: Phishing-Mails verursachen die höchsten Schäden

  • Endpoint-Schutz bei Offline-Systemen

    Endpoint-Schutz bei Offline-Systemen

    In Teilen der IT-Welt dominiert die Meinung, dass einige Systeme keinen Endpoint-Schutz benötigen. Diese Einschätzung ist häufig für solche Geräte anzutreffen, die isoliert und nicht mit dem Internet verbunden sind…

    mehr lesen: Endpoint-Schutz bei Offline-Systemen

  • Top Malware im August 2021

    Top Malware im August 2021

    Check Point Research hat den Global Threat Index für August 2021 veröffentlicht. Formbook ist nun die am weitesten verbreitete Malware in Deutschland.

    mehr lesen: Top Malware im August 2021

  • Oberflächentechnik und IT in der Zulieferindustrie

    Oberflächentechnik und IT in der Zulieferindustrie

    Die 16. FMB – Zuliefermesse Maschinenbau findet vom 10. bis 12. November 2021 im Messezentrum Bad Salzuflen statt. Zu den Topthemen kürte Veranstalter Easyfairs die Oberflächentechnik und Digitalisierung.

    mehr lesen: Oberflächentechnik und IT in der Zulieferindustrie

  • Koexistenzmanagement von Funksystemen

    Koexistenzmanagement von Funksystemen

    Im September 2021 erscheint die Richtlinie VDI/VDE 2185 Blatt 2 ‚Funkgestützte Kommunikation in der Automatisierungstechnik – Koexistenzmanagement von Funksystemen‘. Wenn unterschiedliche Funksysteme bei Automatisierungsaufgaben unterstützen, ist mit einer gegenseitigen Beeinflussung…

    mehr lesen: Koexistenzmanagement von Funksystemen

  • Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen zweifeln an Ransomware-Resilienz

    Unternehmen verwalten heute mehr als zehn Mal so große Datenmengen wie noch vor fünf Jahren. Dabei befürchteten 62 % der Befragten in einer aktuellen Untersuchung von Dell Technologies, ihre Maßnahmen…

    mehr lesen: Unternehmen zweifeln an Ransomware-Resilienz

  • 71 Prozent der Firmen nutzen quelloffene Software

    71 Prozent der Firmen nutzen quelloffene Software

    Bitkom-Umfrage zu Open Source 71 Prozent der Firmen nutzen quelloffene Software In einer aktuellen Befragung des Bitkom gaben 71 Prozent der Teilnehmer an, frei verfügbare Programme im Unternehmen zu nutzen.…

    mehr lesen: 71 Prozent der Firmen nutzen quelloffene Software