Router: Blinder Fleck bei Cybersicherheit und digitaler Souveränität?

0:000:00

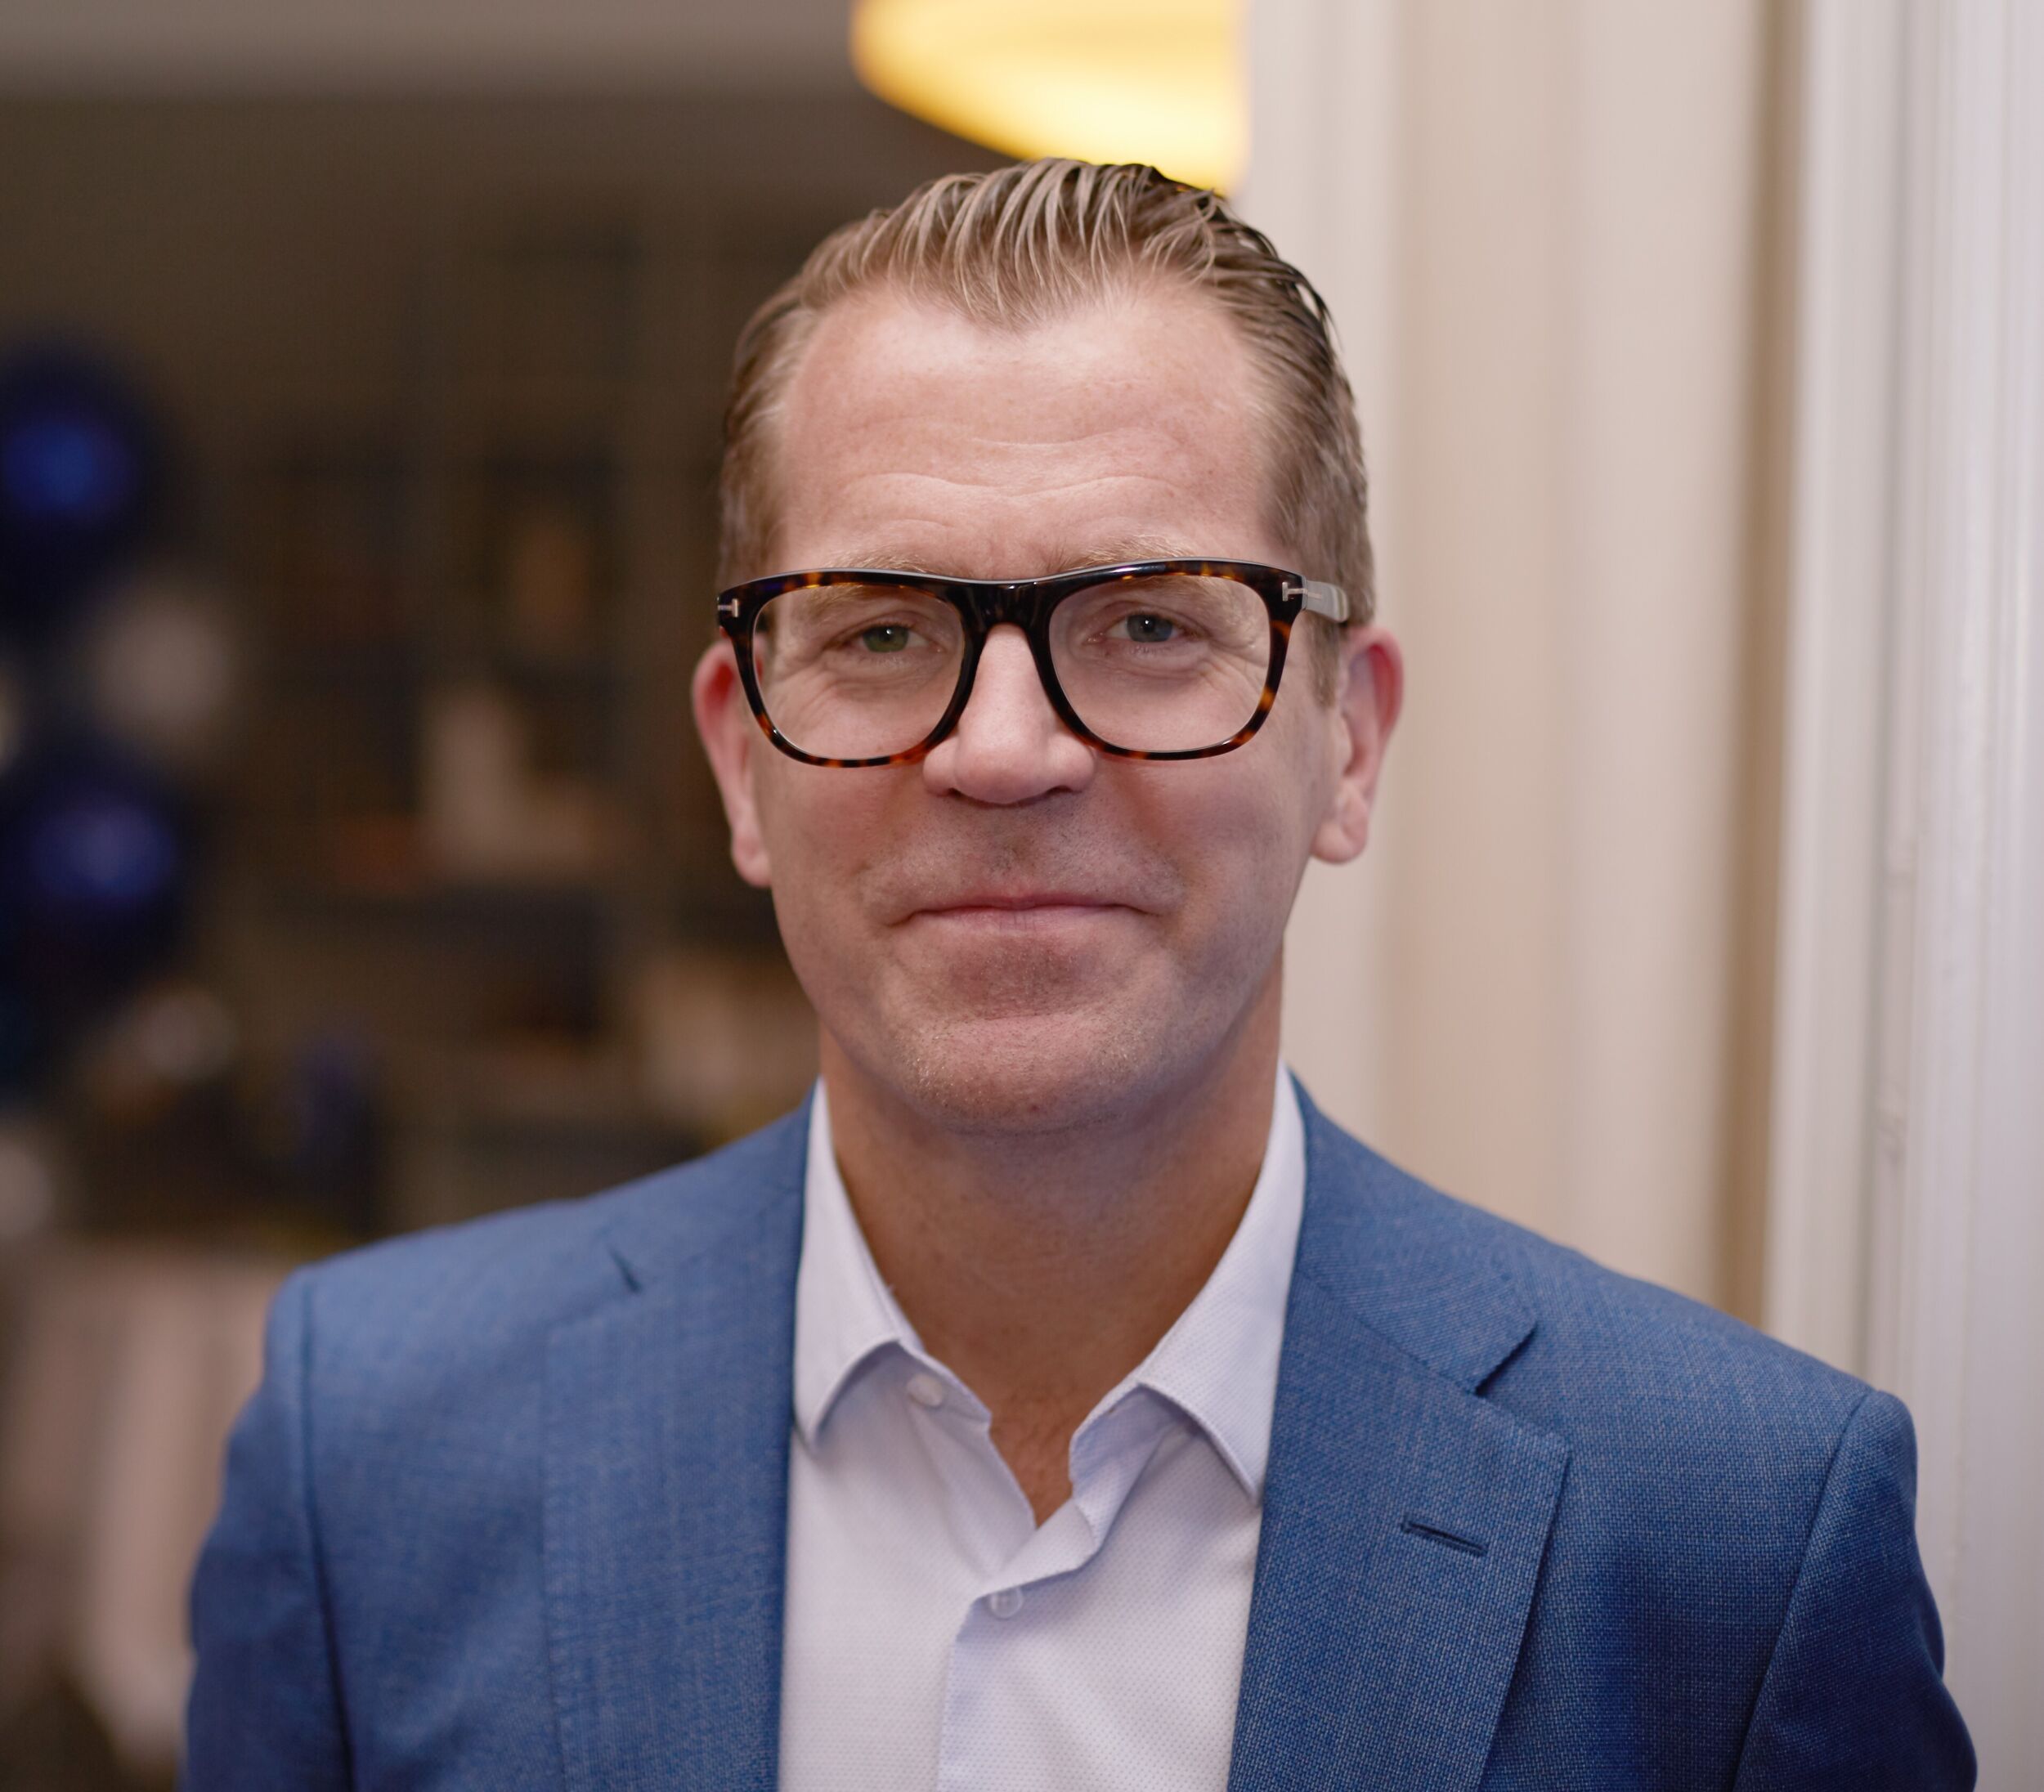
Krebs Martin LCS 9600 hoch highres
Bild: Rohde & Schwarz GmbH & Co. KG

Schlecht konfigurierte beziehungsweise unzureichend geschützte Router, dienen Cyberkriminellen oft als Einfallstor. In einem Statement beschreibt Dr. Martin Krebs, Vice President Routers & Gateways bei Rohde & Schwarz Networks and Cybersecurity (ehemals Lancom Systems), Ursachen dafür und betont die Rolle der Router-Sicherheit als entscheidenden Baustein für eine resiliente Cybersicherheitsarchitektur:

„Im Juli haben Sicherheitsbehörden und Geheimdienste aus zehn Ländern die dringende Warnung ausgegeben, dass Cyberkriminelle systematisch unzureichend geschützte Netzwerk-Router ins Visier nehmen. Das Ausnutzen schlecht konfigurierter Router ist keine neue Taktik, dennoch ist diese Nachricht alarmierend. Angreifer suchen seit geraumer Zeit gezielt nach Schwachstellen in Routern, um sich Zugang zu kritischer Infrastruktur in Schlüsselbranchen wie Kommunikation, Verteidigung, Energie, Finanzdienstleistungen, Gesundheitswesen und Behörden zu verschaffen.

Dabei spielt ihnen in die Hände, dass der Fokus in puncto Cybersicherheit oft auf Firewalls liegt. Dabei befinden sich Router an einem neuralgischen Punkt: der Schnittstelle zwischen internen Netzwerken und dem Internet – oft sogar noch vor der Firewall. Sie erfordern daher besondere Aufmerksamkeit. Als zentraler Knotenpunkt sind sie für Hacker ein äußerst attraktives Ziel. Wer sich unerlaubt Zugriff auf die Einstellungen eines Routers verschafft, kann problemlos Netzwerkstrukturen ausspionieren, Netzwerkgeräte überwachen und Datenströme abfangen. Anders als beim Angriff auf einen Desktop-PC, muss hierbei nicht zwingend Malware installiert werden.

Die Ursache dafür, dass Router zur Schwachstelle werden, liegt oftmals darin, dass einfache Maßnahmen der Netzwerkpflege nicht beachtet werden. Angreifer machen sich beispielsweise gezielt veraltete Firmware, fehlende Sicherheitspatches und veralteter Fernwartungsprotokolle wie etwa ältere Protokollstandards von SNMP (Simple Network Management Protocol) zu Nutze. Hardwarekomponenten, die bereits das Ende ihres Lebenzyklus erreicht haben und vom Hersteller nicht mehr mit Sicherheits-Updates unterstützt werden, sowie voreingestellte Standard-Passwörter bieten eine ideale Angriffsfläche. Deshalb gilt: Router-Sicherheit ist keine einmalige Aufgabe, sondern eine kontinuierliche betriebliche Notwendigkeit und ein entscheidender Baustein für eine resiliente Cybersicherheitsarchitektur.

Auch im Zusammenhang mit einem weiteren Thema rückt der Router in den Fokus: der Hardware-Integrität. Eine aktuelle Studie der neu gegründeten SafeNet Alliance – das Akronym steht für ‚Sovereignty Alliance for European Network Technology‘ – zeigt, dass bis zu 93% des europäischen Internetverkehrs über Router fließen. Dennoch fehlt in der EU derzeit ein Souveränitätsrahmen für diese kritische Hardware-Komponente. Während Europa über digitale Souveränität in Bereichen wie KI, Cloud-Computing und Mikrochips diskutiert, wird der Router als zentraler Knotenpunkt unserer digitalen Infrastruktur größtenteils übersehen.

Wie SafeNet betont, stellen Router einen der größten ungenutzten Hebel für die digitale Souveränität Europas dar. Um echte Resilienz zu erreichen, müssen Regierungsbehörden, Betreiber kritischer Infrastruktur und öffentliche Institutionen der Integrität ihrer Hardware oberste Priorität einräumen. Der Einsatz vertrauenswürdiger europäischer Netzwerktechnologie ist ein entscheidender Schritt, um die Unabhängigkeit und Resilienz des digitalen Ökosystems zu stärken.“
  • Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    CyberRes, ein Geschäftsbereich von Micro Focus, stellt die Threat-Research-Lösung Galaxy vor. Sie ermöglicht es Cyber-Experten, sich schnell einen Überblick über die akuten Bedrohungen für ihr Unternehmen zu verschaffen, und hilft…

    mehr lesen: Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

  • Zu wenig in Vermeidung investiert

    Zu wenig in Vermeidung investiert

    Obwohl einer von zehn vermiedenen Sicherheitsvorfällen schwerwiegend ist, zeigt ein aktueller Kaspersky-Report ‚Cybersicherheits-Eckpfeiler für proaktive Entscheidungsträger‘ jedoch, dass 26% der Entscheidungsträger in Deutschland (23% in Europa) nicht genug in die…

    mehr lesen: Zu wenig in Vermeidung investiert

  • Martin Kuhnhen wird CSO bei Leadec

    Martin Kuhnhen wird CSO bei Leadec

    Leadec erweitert die Geschäftsführung um die Position des Chief Sales Officers. Die Position wird ab März von Martin Kuhnhen bekleidet.

    mehr lesen: Martin Kuhnhen wird CSO bei Leadec

  • Geschäftsleitung bei IPG neu strukturiert

    Geschäftsleitung bei IPG neu strukturiert

    Nach mehr als 20 Jahren operativer Tätigkeit hat der bisherige CEO und Co-Founder der IPG Group, Marco Rohrer, das Präsidium im Verwaltungsrat der IPG Gruppe übernommen. Claudio Fuchs wird somit…

    mehr lesen: Geschäftsleitung bei IPG neu strukturiert

  • Wieder mehr Menschen in Kurzarbeit

    Wieder mehr Menschen in Kurzarbeit

    Nach Angaben des Ifo Instituts ist die Zahl der Kurzarbeitenden in Deutschland im Dezember auf 879.000 Menschen gestiegen. Vor allem in der Automobilindustrie ist der Anteil an Beschäftigten in Kurzarbeit…

    mehr lesen: Wieder mehr Menschen in Kurzarbeit

  • Autonomer Rennwagen der TU München fährt zum Vizetitel

    Autonomer Rennwagen der TU München fährt zum Vizetitel

    Im Rahmen der Autonomous Challenge @CES hat das Team der Technischen Universität München den 2. Platz belegt. Bei Geschwindigkeiten von bis zu 270km/h belegte am Ende das Team aus Mailand…

    mehr lesen: Autonomer Rennwagen der TU München fährt zum Vizetitel

  • Tobias Klein wird CFO bei Prime Computer

    Tobias Klein wird CFO bei Prime Computer

    Prime Computer hat Tobias Klein zum Chief Financial Officer ernannt. In seiner neuen Position soll er die globale Finanzorganisation des Unternehmens leiten.

    mehr lesen: Tobias Klein wird CFO bei Prime Computer

  • Industrial Digital Twin Association und Open Industry 4.0 Alliance arbeiten zusammen

    Industrial Digital Twin Association und Open Industry 4.0 Alliance arbeiten zusammen

    Im Rahmen einer strategischen Partnerschaft wollen die Industrial Digital Twin Association und Open Industry 4.0 Alliance zusammenarbeiten. Erste Kooperationsprojekte werden Ende Januar vorgestellt.

    mehr lesen: Industrial Digital Twin Association und Open Industry 4.0 Alliance arbeiten zusammen

  • Kritische Berichte über KI in der Unterzahl

    Kritische Berichte über KI in der Unterzahl

    Über künstliche Intelligenz wird in der Medienlandschaft weitgehend positiv berichtet, so eine Analyse des KI-Spezialisten SAS. Laut Analyse ist der überwiegende Teil der Berichterstattung dabei entweder deutlich kritisch oder deutlich…

    mehr lesen: Kritische Berichte über KI in der Unterzahl

  • Aus Auvesy und MDT Software wird Auvesy-MDT

    Aus Auvesy und MDT Software wird Auvesy-MDT

    Auvesy und MDT Software schließen sich zur Auvesy-MDT zusammen und wollen künftig unter der neuen Marke Softwarelösungen für die industrielle Automatisierung anbieten.

    mehr lesen: Aus Auvesy und MDT Software wird Auvesy-MDT

  • Spielerisch zu mehr MES-Knowhow

    Spielerisch zu mehr MES-Knowhow

    Was ist eigentlich eine Smart Factory? Dieser Frage nähert sich die MPDV-Gruppe spielerisch und hat dafür die App MyFactoryMania auf den Markt gebracht.

    mehr lesen: Spielerisch zu mehr MES-Knowhow

  • Fellowmind übernimmt ERP-Spezialisten Applabs

    Fellowmind übernimmt ERP-Spezialisten Applabs

    Der Microsoft Gold-Partner Fellowmind treibt seine Wachstumsstrategie weiter voran und hat mit Applabs ein drittes deutsches Unternehmen übernommen.

    mehr lesen: Fellowmind übernimmt ERP-Spezialisten Applabs