„OT-Sicherheit darf kein Nachgedanke sein“

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
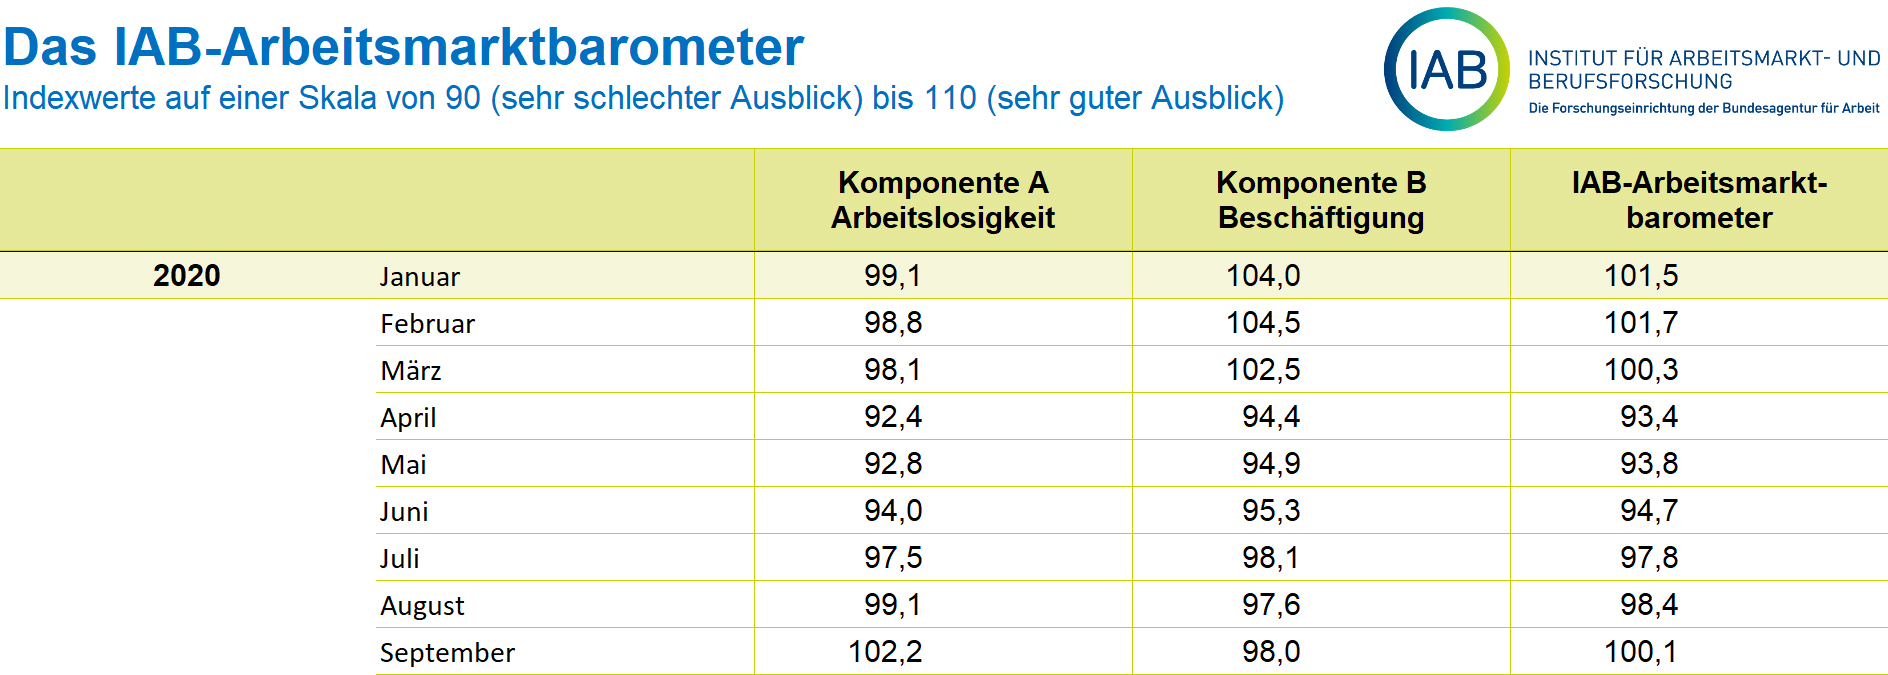
  • Arbeitsmarktbarometer dreht ins Plus

    Arbeitsmarktbarometer dreht ins Plus

    Das IAB-Arbeitsmarktbarometer ist im September 2020 um 1,7 Punkte auf 100,1 Punkte gestiegen. Erstmals seit Beginn der Corona-Krise liegt der Frühindikator des Instituts für Arbeitsmarkt- und Berufsforschung (IAB) damit nicht…

    mehr lesen: Arbeitsmarktbarometer dreht ins Plus

  • Ergänztes IT-Sicherheitskonzept für Profinet

    Ergänztes IT-Sicherheitskonzept für Profinet

    Parallel mit den ersten Profinet-Spezifikationen veröffentlichte PI ein umfassendes Security-Konzept, das in mehreren Schritten weiter detailliert und angepasst wurde.

    mehr lesen: Ergänztes IT-Sicherheitskonzept für Profinet

  • GIS und EAM fusionieren zu Rodias

    GIS und EAM fusionieren zu Rodias

    Innerhalb der Robur-Gruppe haben sich die Firmen GIS und EAM zusammengetan. Beide Firmen bringen langjährige Erfahrungen rund um die Instandhaltung, Wartung und das Anlagenmanagement in den Zusammenschluss ein. Als Rodias…

    mehr lesen: GIS und EAM fusionieren zu Rodias

  • Integrierte OT-Sicherheit

    Integrierte OT-Sicherheit

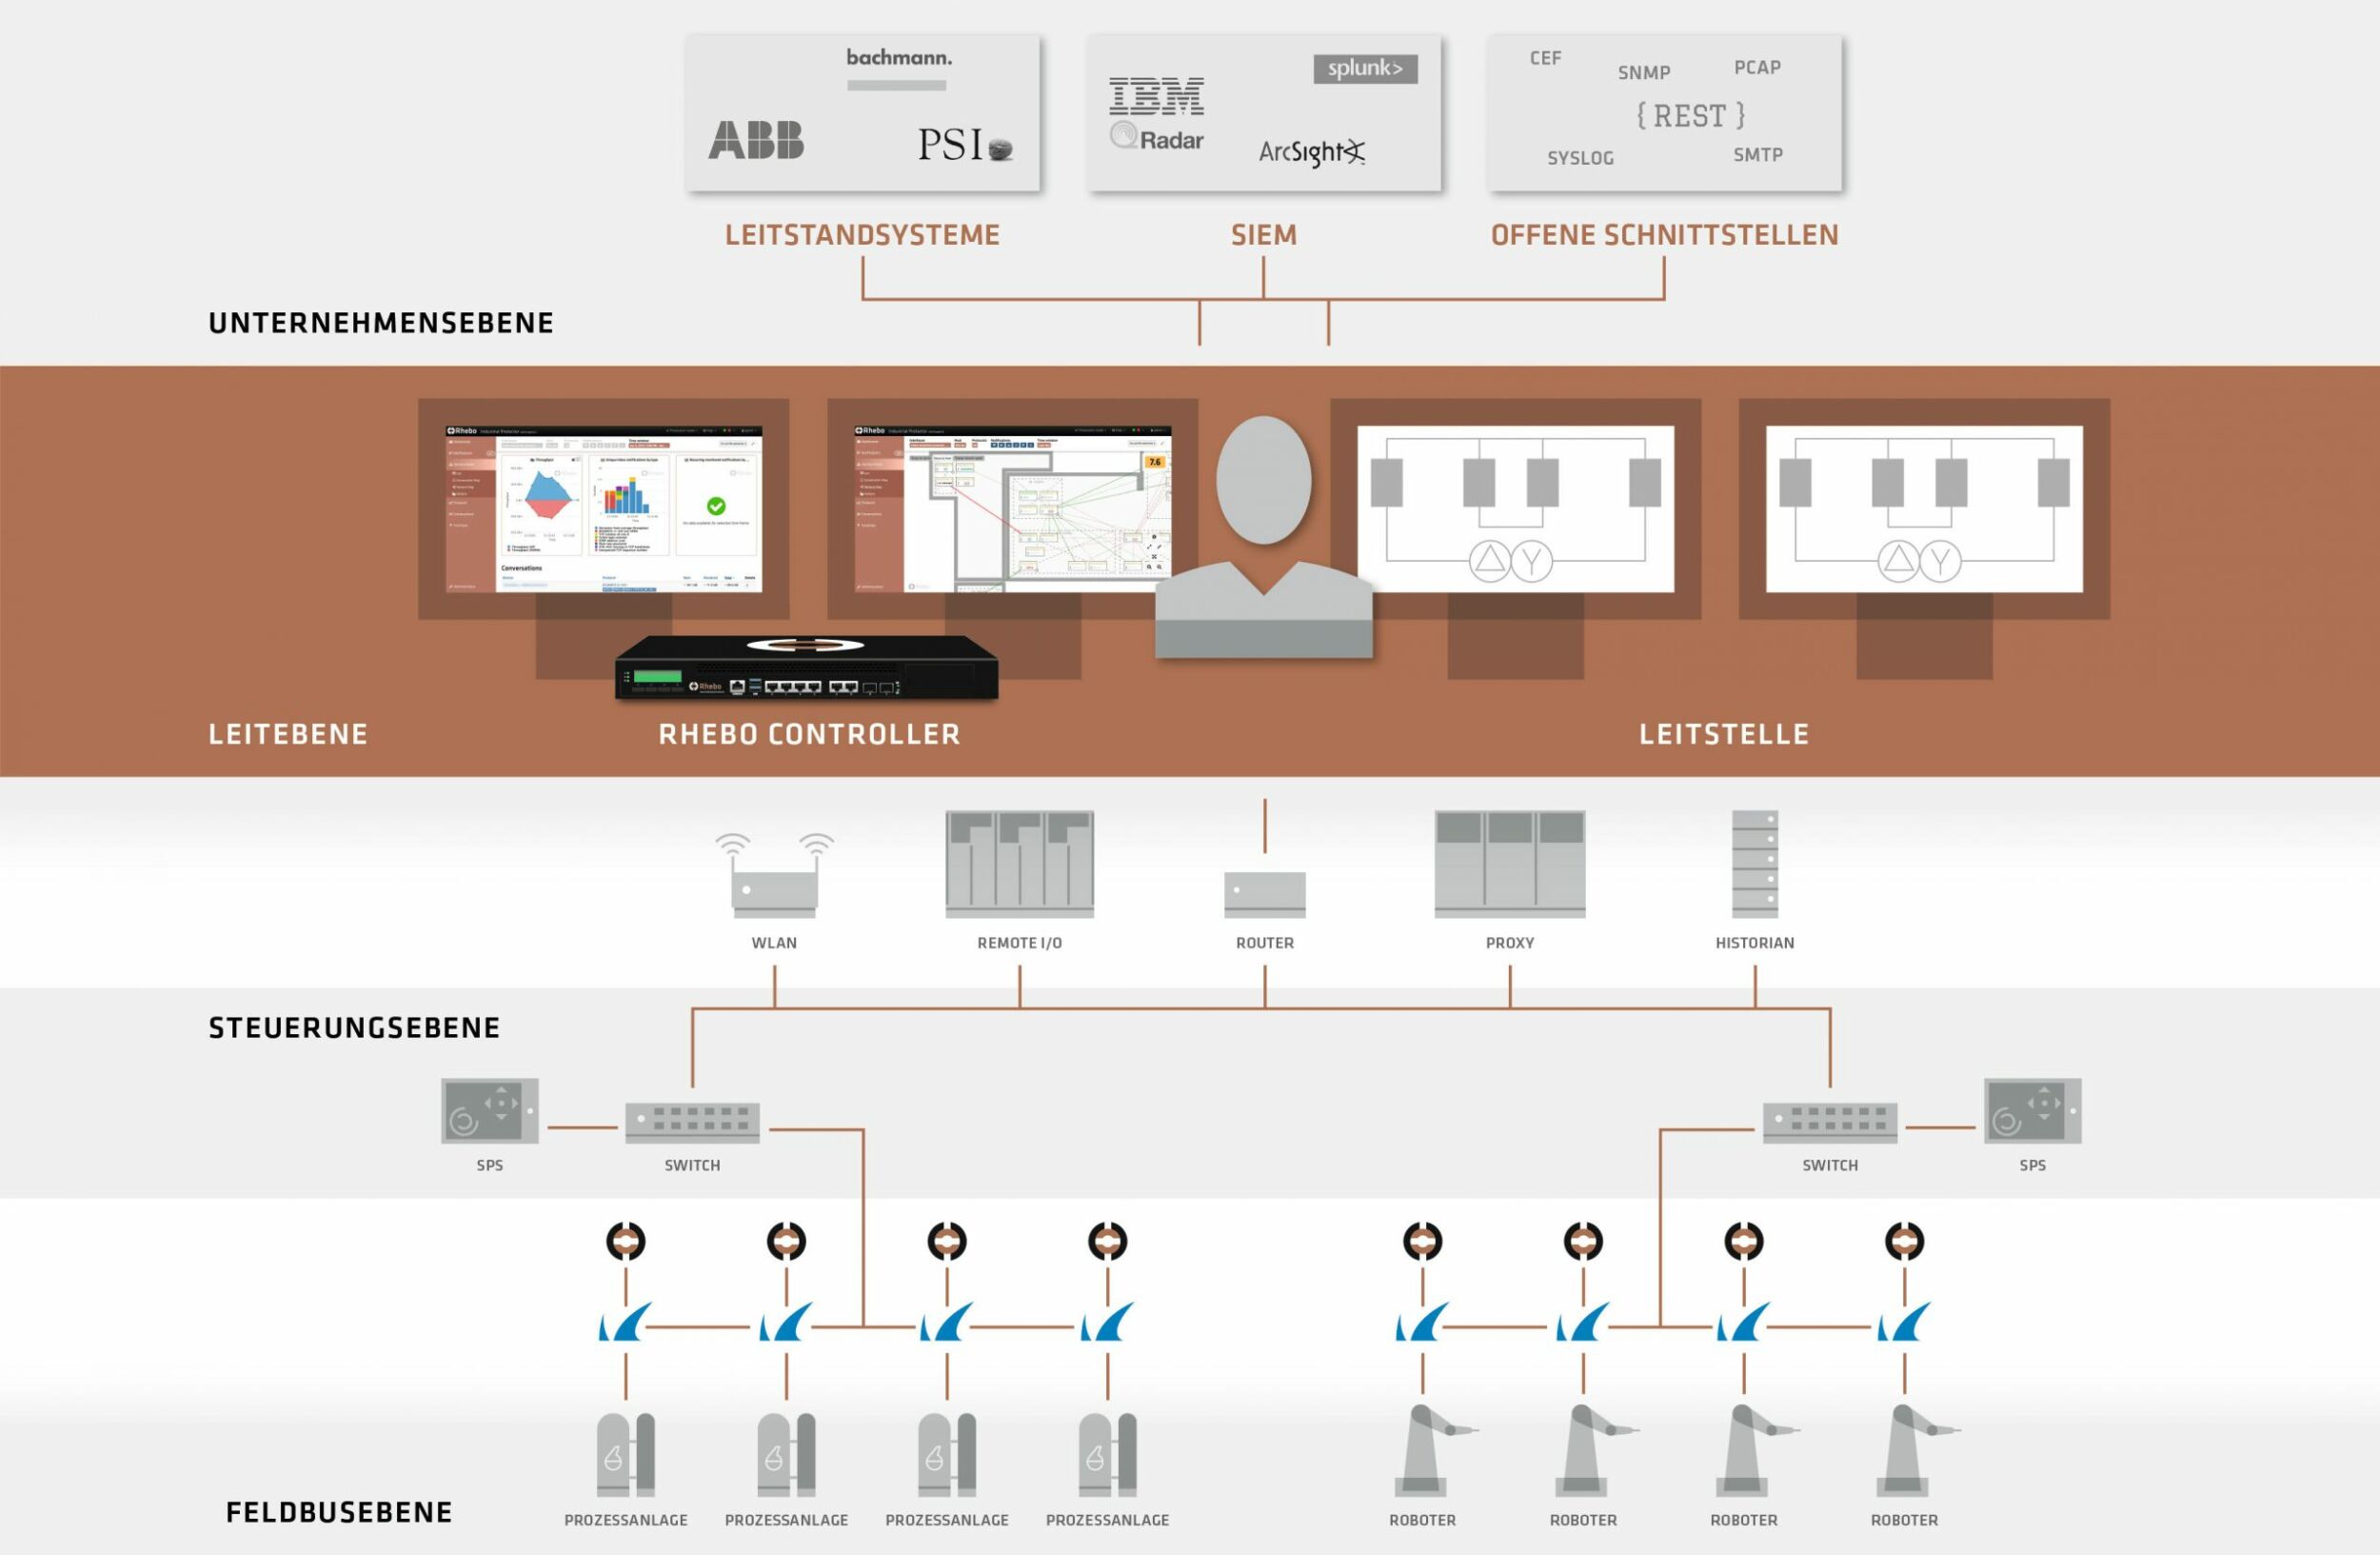
    Rhebo und Barracuda adressieren mit einer kombinierten Lösung vollumfängliche Cybersicherheit für industrielle Netzwerke und IIoT-Geräte.

    mehr lesen: Integrierte OT-Sicherheit

  • Credential Stuffing in der Medienbranche

    Credential Stuffing in der Medienbranche

    Angriffe auf Medienunternehmen durch Kontoübernahmen stiegen bereits zwischen 2018 und 2019 deutlich an. Im Zuge der diesjährigen Pandemie vervierfachten sich schädliche Anmeldeversuche sogar.

    mehr lesen: Credential Stuffing in der Medienbranche

  • Startups stellen Lösungen vor

    Startups stellen Lösungen vor

    Zehn IT-Sicherheitsanbieter haben Chance, als das beste Security-Startup der DACH-Region ausgezeichnet zu werden. Nachdem sie im Fachjuryentscheid überzeugen konnten, heißt es jetzt, im Speed-Pitch das Publikum zu gewinnen.

    mehr lesen: Startups stellen Lösungen vor

  • Hindernisse für den KI-Einsatz überwinden

    Hindernisse für den KI-Einsatz überwinden

    Trotz zahlreicher Innovationsmöglichkeiten zögern viele Unternehmen und Behörden noch bei der Nutzung von künstlicher Intelligenz (KI) im Bereich Cybersicherheit.

    mehr lesen: Hindernisse für den KI-Einsatz überwinden

  • Schutz von Remote-Mitarbeitern

    Schutz von Remote-Mitarbeitern

    Um die Verwaltung der Cybersicherheit einfacher und zugänglicher zu gestalten, stellt SonicWall die Zero-Touch-fähigen Multi-Gbit TZ-Firewalls mit SD-Branch-Funktionen vor. Die neuen Firewalls TZ570 und TZ670 sind die ersten Desktop-Firewalls, die…

    mehr lesen: Schutz von Remote-Mitarbeitern

  • Sicherheit vor Malware und Hackern

    Sicherheit vor Malware und Hackern

    Fernwirkanlagen und Scada-Systeme nutzen das Internet und sind damit potenziellen Angriffen von Hackern und Schadsoftware ausgesetzt. Auf der Seite der Datenbank kann auch das Unternehmen ConiuGo nur die bekannten Konzepte…

    mehr lesen: Sicherheit vor Malware und Hackern

  • Nutzung von Cloudanwendungen in Unternehmen

    Nutzung von Cloudanwendungen in Unternehmen

    Cloudanwendungen boomen: Aktuell gibt es nach Aussagen von führenden TÜV Rheinland-Experten mehr als 30.000 Cloudanwendungen weltweit, von denen Unternehmen aktiv durchschnittlich 1.500 Anwendungen nutzen – mit oder ohne Freigabe der…

    mehr lesen: Nutzung von Cloudanwendungen in Unternehmen

  • Maschinenbau baut digitale Dienste aus

    Maschinenbau baut digitale Dienste aus

    Fast 80 Prozent der Maschinenbauer sehen die Notwendigkeit, bei digitalen Geschäftsmodellen zu kooperieren. Das hat der VDMA in einer Befragung mit McKinsey ermittelt. Auf großes Wachtumspotenzial deutet dabei hin, dass…

    mehr lesen: Maschinenbau baut digitale Dienste aus

  • Eine Matte gegen Haltungsschäden

    Eine Matte gegen Haltungsschäden

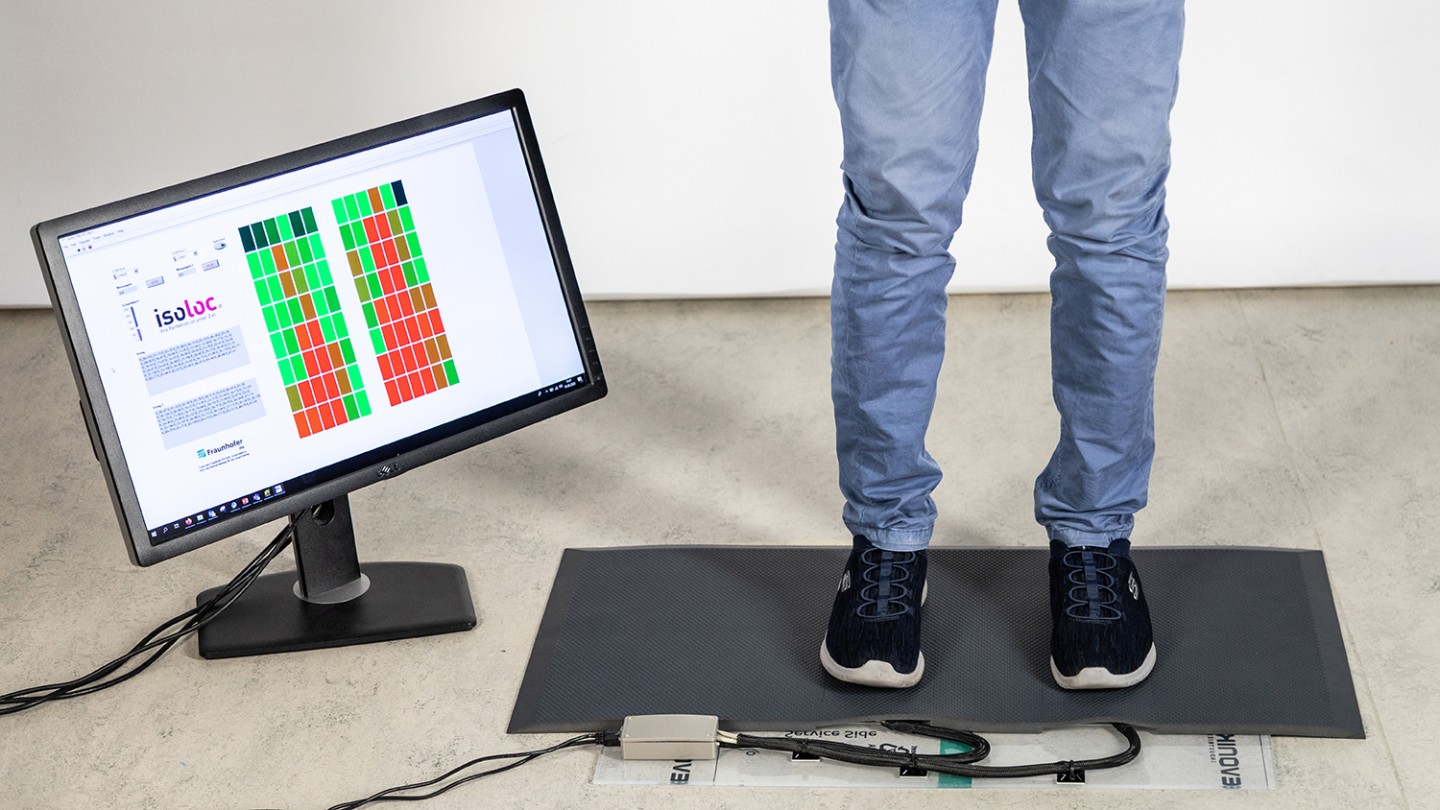
    Wissenschaftler vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA haben in Zusammenarbeit mit der Isoloc Schwingungstechnik GmbH eine Sensormatte für Steharbeitsplätze entwickelt. Sie erfasst die Fußposition eines Mitarbeiters und erkennt Gewichtsverlagerungen.

    mehr lesen: Eine Matte gegen Haltungsschäden