„OT-Sicherheit darf kein Nachgedanke sein“

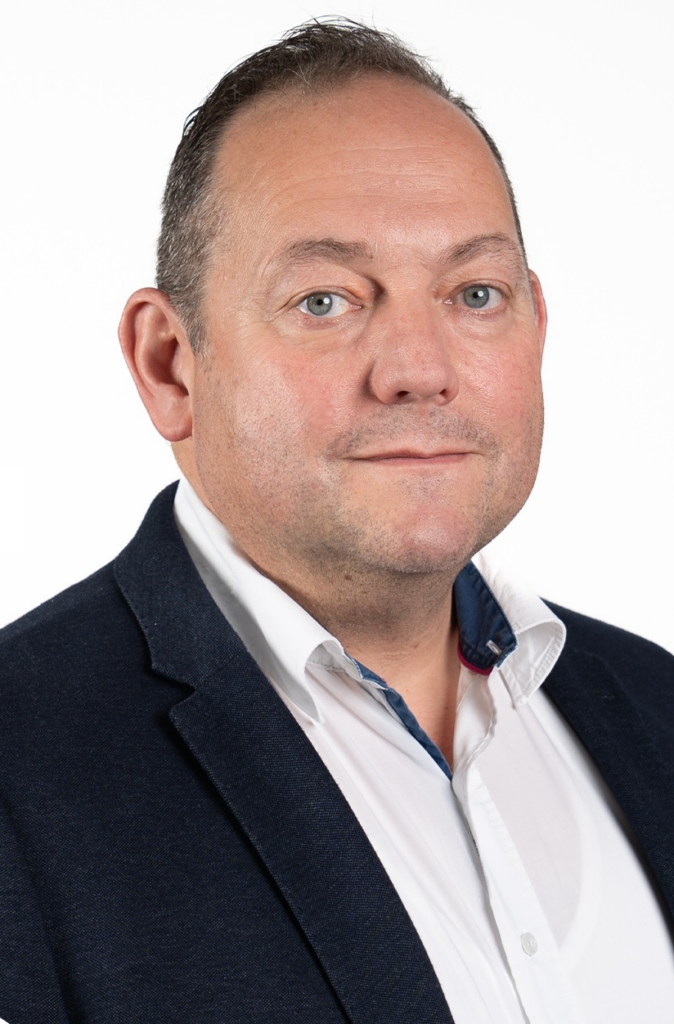
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Exeon erweitert Geschäftsführung

    Exeon erweitert Geschäftsführung

    Exeon erweitert die Geschäftsleitung um einen Chief Marketing Officer. Gregor Erismann, der die Stelle am 1. Februar 2021 antritt, war zuvor Geschäftsleitungsmitglied und CMO der Digitalagentur Namics.

    mehr lesen: Exeon erweitert Geschäftsführung

  • Roboterdichte erreicht neuen Rekordwert

    Roboterdichte erreicht neuen Rekordwert

    Die Roboterdichte im produzierenden Gewerbe hat weltweit mit durchschnittlich 113 Industrie-Robotern pro 10.000 Mitarbeiter einen neuen Rekord erreicht. Das berichtet die International Federation of Robotics.

    mehr lesen: Roboterdichte erreicht neuen Rekordwert

  • Emotet-Infrastruktur zerschlagen

    Emotet-Infrastruktur zerschlagen

    Die Schadsoftware Emotet hat zu großen Schäden in Unternehmen, Institutionen und Privathaushalten geführt. Nun ist es gelungen, das dahinterstehende Netzwerk zu zerschlagen.

    mehr lesen: Emotet-Infrastruktur zerschlagen

  • Mit digitalem und nachhaltigem Wandel aus der Krise

    Mit digitalem und nachhaltigem Wandel aus der Krise

    Europäische Unternehmen, die sowohl ihre Digitalisierung als auch einen nachhaltigen Wandel vorantreiben, haben laut einer Accenture-Studie bessere Chancen, sich schneller von den Folgen der Covid-19-Pandemie zu erholen bzw. sogar gestärkt…

    mehr lesen: Mit digitalem und nachhaltigem Wandel aus der Krise

  • Maschinen- und Anlagenbau spürt leichten Rückenwind

    Maschinen- und Anlagenbau spürt leichten Rückenwind

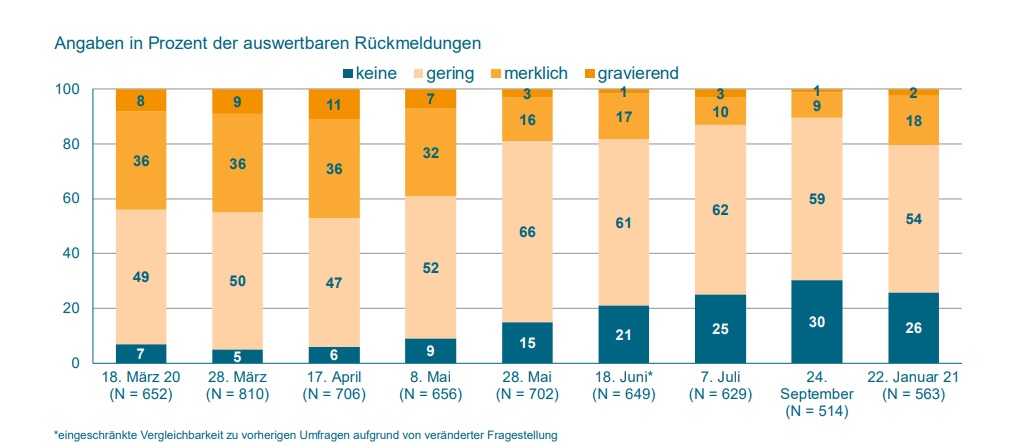
    Der Maschinen- und Anlagenbau zieht eine gemischte Bilanz für das abgelaufene Jahr, so das Ergebnis der 9. VDMA-Blitzumfrage zu den wirtschaftlichen Auswirkungen der Corona-Pandemie, an der 575 Mitgliedsunternehmen teilnahmen. Vier…

    mehr lesen: Maschinen- und Anlagenbau spürt leichten Rückenwind

  • PlusServer und GFT kooperieren für das IoT

    PlusServer und GFT kooperieren für das IoT

    Mit der Sphinx Open Online on Pluscloud haben Plusserver und GFT Technologies ihre Kompetenzen im Bereich IoT gebündelt. Einsatzgebiete sind beispielsweise Smart Factories in der Produktion.

    mehr lesen: PlusServer und GFT kooperieren für das IoT

  • ATS erwirbt Lean Scheduling International

    ATS erwirbt Lean Scheduling International

    Mit der Übernahme durch ATS Global wird aus der Lean Scheduling international die ATS Lean Scheduling International.

    mehr lesen: ATS erwirbt Lean Scheduling International

  • Plattformmodul für die Produktion

    Plattformmodul für die Produktion

    Dynatrace tritt in den Markt für Cloud Application Security ein. Dazu hat das Unternehmen seine Software-Intelligence-Plattform um ein neues Modul erweitert: Das neue Dynatrace Application Security Module bietet kontinuierliche Runtime-Application-Self-Protection…

    mehr lesen: Plattformmodul für die Produktion

  • Gefahrenpotenzial steigt weiter

    Gefahrenpotenzial steigt weiter

    Was wird sich bei der Sicherheit kritischer Infrastrukturen, Industrie- und Produktionsanlagen im neuen Jahr ändern? Welche Herausforderungen erwarten die Sicherheitsverantwortlichen, welche Trends zeichnen sich ab? Die Experten für industrielle Cybersecurity…

    mehr lesen: Gefahrenpotenzial steigt weiter

  • Lynx Software Technologies gewinnt Preis

    Lynx Software Technologies gewinnt Preis

    Lynx Software Technologies gibt bekannt, dass Lynx Mosa.ic im Rahmen der IoT Breakthrough Awards zur ‚IoT Security Platform of the Year‘ gekürt wurde.

    mehr lesen: Lynx Software Technologies gewinnt Preis

  • Mehr Polizeipräsenz im digitalen Raum

    Mehr Polizeipräsenz im digitalen Raum

    Die Bedrohung durch Internetkriminelle wird immer größer. Darüber sind sich 94% der Internetnutzer einig. Die große Mehrheit sieht daher Staat und Behörden in der Pflicht, stärker gegen Kriminelle im digitalen…

    mehr lesen: Mehr Polizeipräsenz im digitalen Raum

  • Ende-zu-Ende Technologie-Stack mit Funktechnik

    Ende-zu-Ende Technologie-Stack mit Funktechnik

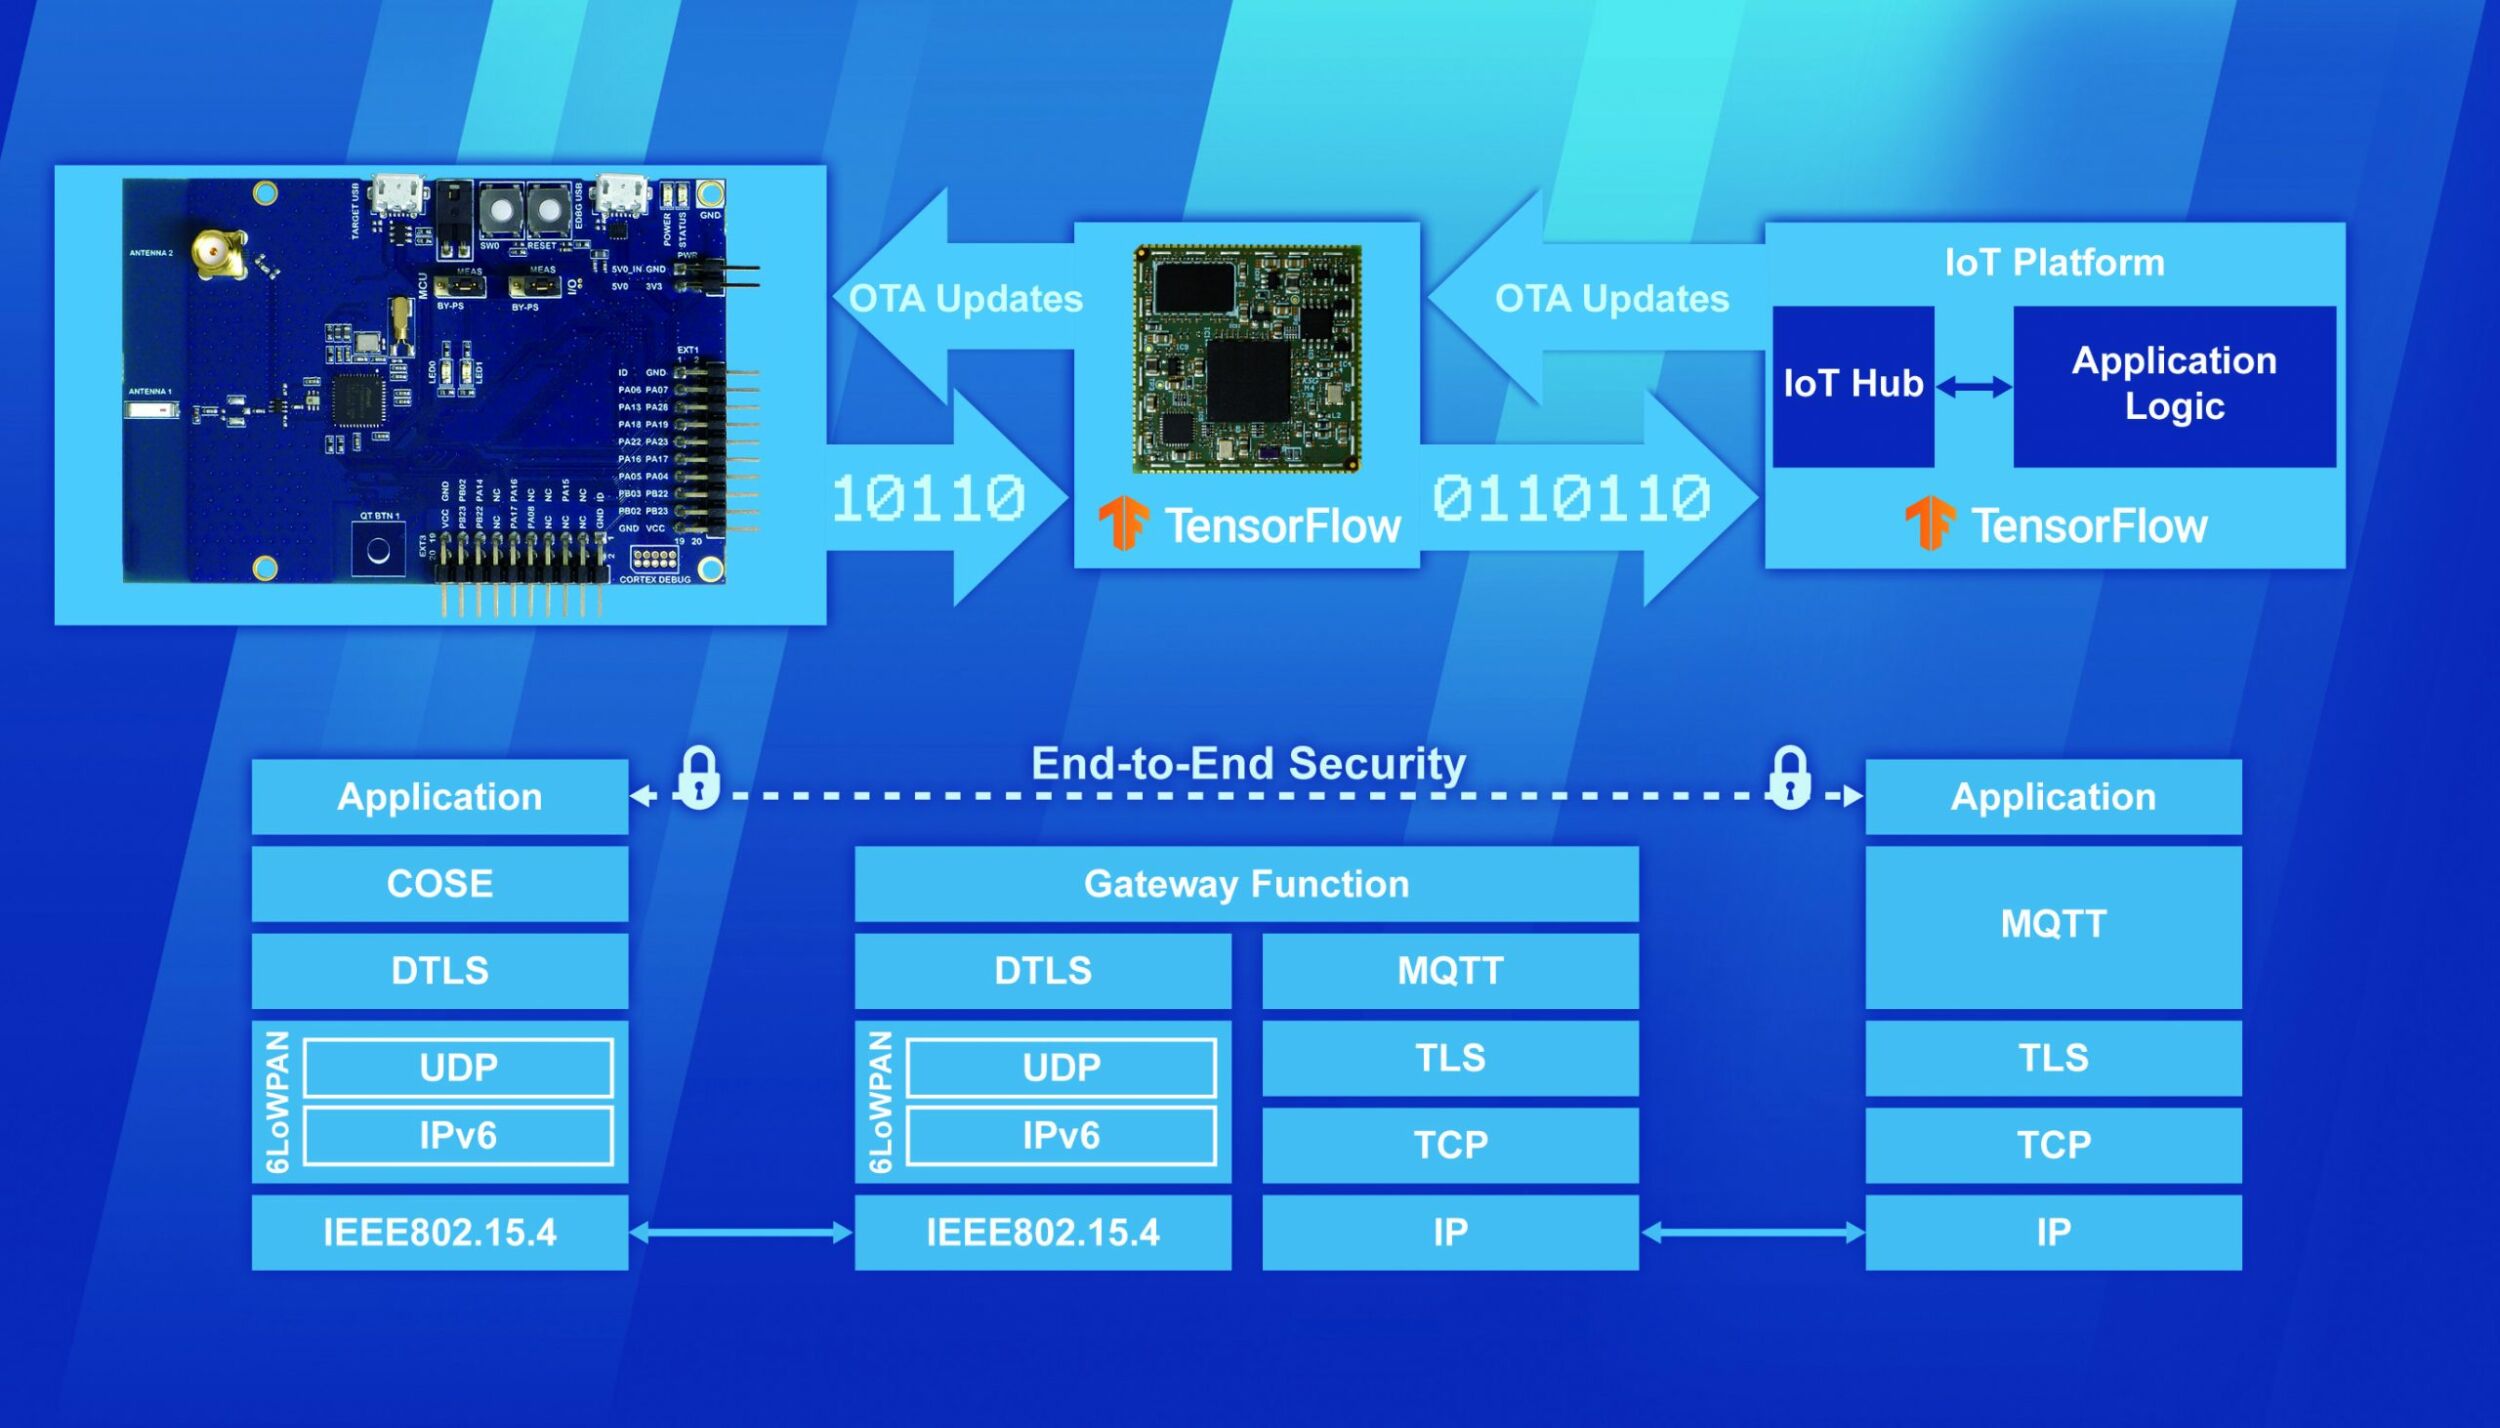
    Um die Entwicklung KI-basierter Funksensor-Edge-Anwendungen zu vereinfachen, hat SSV mit dem WSEI/154A den weltweit ersten Ende-zu-Ende Technologie-Stack mit einer 868MHz-Funktechnik gemäß IEEE802.15.4 entwickelt. Als Sensing Endpoint gehört ein Evaluation Board…

    mehr lesen: Ende-zu-Ende Technologie-Stack mit Funktechnik