„OT-Sicherheit darf kein Nachgedanke sein“

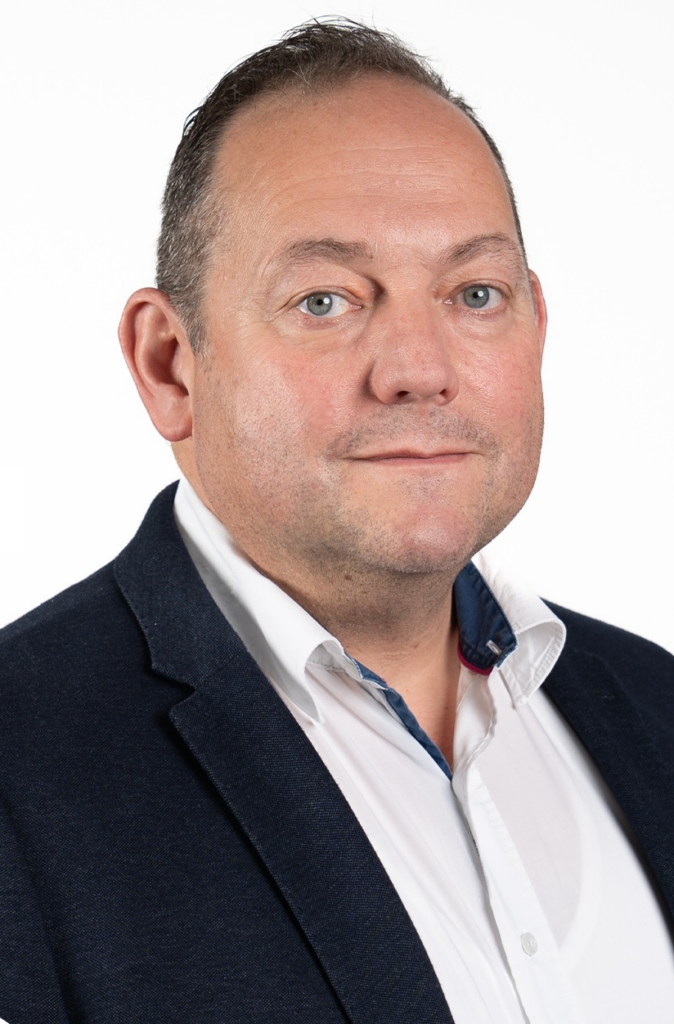
Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Karten spielen und Werkzeug- und Formenbau lernen

    Karten spielen und Werkzeug- und Formenbau lernen

    Studierende und Auszubildende im Bereich Werkzeug- und Formenbau lernen mit einem Kartenspiel spielerisch die Grundlagen ihres Fachs.

    mehr lesen: Karten spielen und Werkzeug- und Formenbau lernen

  • Partnerschaft zwischen Senseye und PTC

    Partnerschaft zwischen Senseye und PTC

    Im Zuge einer Partnerschaft zwischen Senseye und PTC soll die Predictive Maintenance-Lösung von Senseye über die PTC IIoT-Plattform ThingWorx zur Verfügung stehen.

    mehr lesen: Partnerschaft zwischen Senseye und PTC

  • Manipulation durch Microsoft-signierte Malware

    Manipulation durch Microsoft-signierte Malware

    Eine als Netzwerktreiber getarnte Schadesoftware ermöglicht Hackern die Manipulation des Datenverkehrs. Dabei trägt die Schadsoftware ein gültiges Microsoft-Zertifikat.

    mehr lesen: Manipulation durch Microsoft-signierte Malware

  • Datenerfassung über die Stromzufuhr

    Datenerfassung über die Stromzufuhr

    Ein Forschungsteam vom Fraunhofer-Institut für Produktionstechnik und Automatisierung IPA hat ein Monitoringsystem für den niederschwelligen Einstieg in die digitale Produktion entwickelt. Damit können alten Bestandsmaschinen Daten entlockt werden. IT-Fachkenntnisse und…

    mehr lesen: Datenerfassung über die Stromzufuhr

  • Exportbetriebe nicht stärker von der Pandemie betroffen

    Exportbetriebe nicht stärker von der Pandemie betroffen

    Knapp die Hälfte der exportierenden privatwirtschaftlichen Betriebe in Deutschland hat seit Beginn der Pandemie einen Rückgang ihrer Ausfuhren verzeichnet. Dennoch schätzen exportierende Betriebe im Schnitt ihre Geschäftslage nicht stärker negativ…

    mehr lesen: Exportbetriebe nicht stärker von der Pandemie betroffen

  • Cybercrime in Deutschland

    Cybercrime in Deutschland

    Schon seit Jahren ist zu beobachten, dass die Bedrohung durch Cyberkriminelle kontinuierlich zunimmt. Allein im Vorjahr wurden nach Angaben des Bundeskriminalamts (BKA) fast 110.000 Cyberattacken in Deutschland registriert. Das sind…

    mehr lesen: Cybercrime in Deutschland

  • Schutz von Industrieunternehmen

    Schutz von Industrieunternehmen

    Industrielle Netzwerke sind äußerst unterschiedlich. Entsprechend benötigen Unternehmen effektive Cybersicherheitslösungen, die sich auf die individuellen Anforderungen abstimmen lassen und sich mit ihren Zielen weiterentwickeln können, ohne ihre Infrastruktur oder ihr…

    mehr lesen: Schutz von Industrieunternehmen

  • IT-Dienstleister steigern Umsatz

    IT-Dienstleister steigern Umsatz

    Das Marktforschungsunternehmen Lünendonk & Hossenfelder hat im Rahmen der Studie ’Der Markt für IT-Beratung und IT-Services in Deutschland’ 83 IT-Dienstleister in Deutschland analysiert. Demnach konnten 65 Prozent von ihnen ihren…

    mehr lesen: IT-Dienstleister steigern Umsatz

  • Neuer Bedrohungsakteur PuzzleMaker

    Neuer Bedrohungsakteur PuzzleMaker

    Bereits im April entdeckten Kaspersky-Experten eine Reihe extrem zielgerichteter Cyberattacken gegen mehrere Unternehmen, die zuvor unentdeckte Google-Chrome- und Microsoft-Windows-Zero-Day-Exploits nutzten.

    mehr lesen: Neuer Bedrohungsakteur PuzzleMaker

  • Peter Schmidt wird Chief Revenue Officer bei iPoint

    Peter Schmidt wird Chief Revenue Officer bei iPoint

    Compliance-Software-Pionier Peter Schmidt wird Chief Revenue Officer bei iPoint Auf der neu geschaffenen Position des Chief Revenue Officer soll Peter Schmidt das internationale Geschäft bei iPoint-Systems voranbringen. Der strategischen Neuausrichtung…

    mehr lesen: Peter Schmidt wird Chief Revenue Officer bei iPoint

  • Dan Smoot wird CEO bei Riverbed

    Dan Smoot wird CEO bei Riverbed

    Riverbed ernennt Dan Smoot zum President und CEO und will damit die nächste Wachstumsphase vorantreiben.

    mehr lesen: Dan Smoot wird CEO bei Riverbed

  • Fachkräftemangel im Maschinenbau verschärft sich wieder

    Fachkräftemangel im Maschinenbau verschärft sich wieder

    Im Maschinen- und Anlagenbau gewinnt der konjunkturelle Aufschwung deutlich an Fahrt. Doch nun rücken wieder zunehmend Fachkräfteengpässe in den Fokus der Unternehmen. Laut einer aktuellen Umfrage des VDMA unter rund…

    mehr lesen: Fachkräftemangel im Maschinenbau verschärft sich wieder