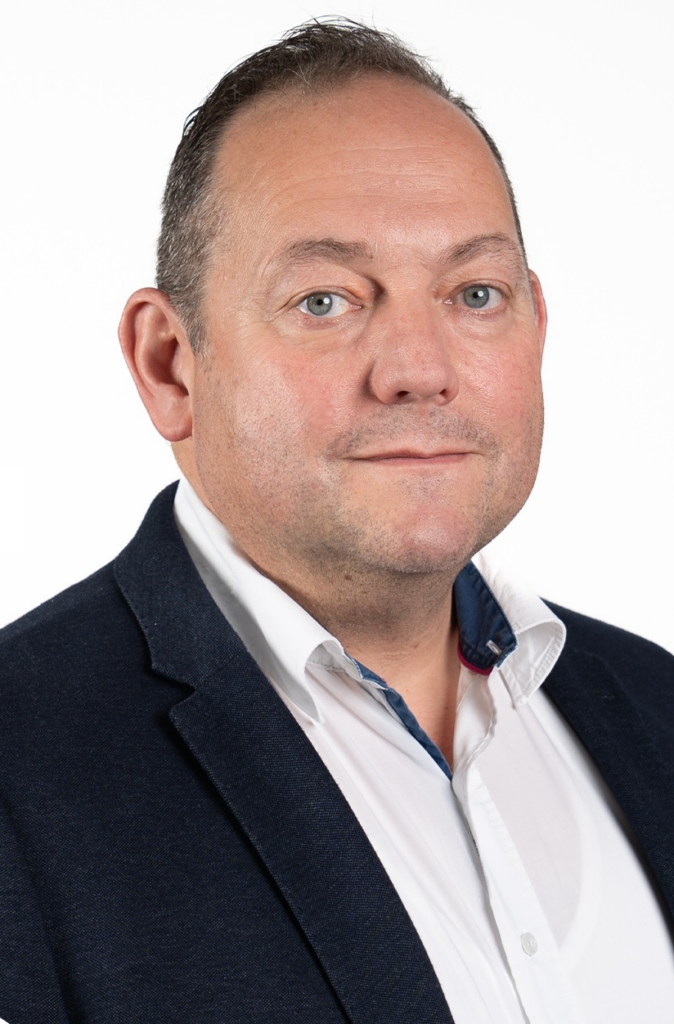
„OT-Sicherheit darf kein Nachgedanke sein“

0:000:00

Morris Becker Regional Director DACH TXOne Networks
Bild: TXOne Networks

Mitte Oktober legte ein Cyberangriff Tiefkühlsysteme mehrerer französischer Supermärkte lahm: Hacker hatten die Geräte in den Auftaumodus umgestellt. Mehrere Hundert Filialen waren betroffen. Den Vorfall kommentiert Morris Becker, Regional Director DACH bei TXOne Networks:

„Die jüngsten Cyberangriffe auf Hunderte von französischen Supermärkten, bei denen Kälteanlagen gezielt manipuliert wurden, markieren eine besorgniserregende Entwicklung in der Bedrohungslandschaft für die Operational Technology (OT). Der Vorfall führt uns drastisch vor Augen, dass kritische Infrastrukturen nicht nur in der Schwerindustrie oder im Energiesektor zu finden sind, sondern auch in der alltäglichen Lebensmittelversorgung.

Das Kernproblem bei solchen Angriffen liegt häufig in der eingesetzten Hardware: Viele Kälteanlagen-Controller, wie beispielsweise Modelle der Serien Danfoss AK-SM und AK-SC, sind in den Netzwerken der Betreiber oft schwer oder gar nicht zeitnah zu patchen. Besonders kritisch wird dies bei sogenannten End-of-Life-Modellen, wie dem AK-SM 800 oder dem AK-SC 355. Diese Systeme erhalten vom Hersteller keine weiteren Sicherheitsupdates mehr, obwohl sie weiterhin im operativen Betrieb unerlässlich sind. Erschwerend kommt hinzu, dass bei einigen dieser Geräte (wie beispielsweise AK-SM 800A mit älterer Firmware unter Version 4.0) der Management-Zugriff unverschlüsselt über HTTP erfolgt, was sie zu leichten Zielen macht.

Wenn Systeme nicht mehr aktualisiert werden können oder ein Patch-Prozess zu langwierig ist, müssen Betreiber auf kompensierende Maßnahmen zurückgreifen. Wie auch die französische IT-Sicherheitsbehörde Cert-FR in ihren aktuellen Richtlinien vom Oktober 2026 empfiehlt, sollten gefährdete Controller idealerweise vom Netz getrennt oder der Zugriff auf sie streng gefiltert werden.

Aus der OT-Security-Perspektive lässt sich dies am effektivsten durch Inline-Netzwerksicherheitslösungen umsetzen, die als einziger Netzwerkpfad zum Controller fungieren. Solche Systeme können den Zugriff strikt auf autorisierte Quellen beschränken. Eine weitere unerlässliche Maßnahme in solchen Szenarien ist das ‚Virtual Patching‘. Damit lassen sich bekannte, kritische Schwachstellen, wie die in diesem Kontext relevanten CVE-2025-41450, CVE-2025-41451 und CVE-2025-41452, auf Netzwerkebene abschirmen, ohne dass die Firmware des Geräts selbst angetastet werden muss.

Da der genaue Angriffsvektor der aktuellen Vorfälle in Frankreich noch nicht vollständig offengelegt wurde, reicht eine rein netzwerkbasierte Absicherung jedoch nicht aus. Kompensierende Maßnahmen müssen stets Hand in Hand mit grundlegender Cyber-Hygiene gehen. Dazu gehören, wie ebenfalls vom Cert-FR angeraten, die umgehende Änderung von Passwörtern, die rigorose Überprüfung von Benutzerkonten sowie die langfristige strategische Planung von Firmware-Upgrades oder dem vollständigen Austausch veralteter Systeme.

Die Angriffe in Frankreich sind ein Weckruf für den gesamten Einzelhandel und Betreiber von Kälte- und Klimatechnik: OT-Sicherheit darf kein Nachgedanke sein, sondern erfordert proaktive, mehrschichtige Verteidigungsstrategien, besonders dann, wenn die verbaute Hardware selbst keine Updates mehr zulässt.“
  • Acht von zehn werden Opfer von Cyberattacken

    Acht von zehn werden Opfer von Cyberattacken

    Acht von zehn Personen (79 Prozent) waren in den vergangenen 12 Monaten von kriminellen Vorfällen im Netz betroffen. Nur noch eine kleine Minderheit von 21 Prozent gibt an, keine solchen…

    mehr lesen: Acht von zehn werden Opfer von Cyberattacken

  • BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

    BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

    Das Bundesamt für Sicherheit in der Informationstechnik hat seine bestehende Cyber-Sicherheitswarnung für die Schwachstelle in der Java-Bibliothek Log4j auf Rot hochgestuft.

    mehr lesen: BSI warnt vor Schwachstelle in Java-Bibliothek Log4j

  • Open-Source-Einsatz oftmals ohne Strategie

    Open-Source-Einsatz oftmals ohne Strategie

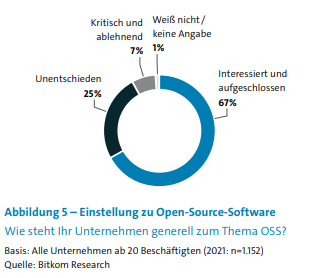
    Zwei von drei Unternehmen stehen Open Source aufgeschlossen gegenüber, so eine Bitkom-Studie. 25 Prozent der Befragten verfolgen beim Einsatz von Open-Source-Software eine Strategie.

    mehr lesen: Open-Source-Einsatz oftmals ohne Strategie

  • Ixon verlegt  Firmensitz

    Ixon verlegt Firmensitz

    Mit der Verlegung des Firmensitzes ins niederländische Boxmeer will sich der IIoT-Spezialist Ixon für weiteres Mitarbeiterwachstum rüsten. Zugleich erhofft sich das Unternehmen durch die Nähe zur deutschen Grenze größeres Potenzial…

    mehr lesen: Ixon verlegt Firmensitz

  • Siemens Mobility kooperiert mit RazorSecure

    Siemens Mobility kooperiert mit RazorSecure

    Siemens Mobility und RazorSecure haben eine Kooperationsvereinbarung unterzeichnet, um Betreibern von Schienenfahrzeugen weltweit verbesserte Lösungen für die Cybersicherheit im Bahnverkehr anbieten zu können.

    mehr lesen: Siemens Mobility kooperiert mit RazorSecure

  • Neues Mitglied in der Geschäftsführung

    Neues Mitglied in der Geschäftsführung

    Mit der Berufung von Sarah Bäumchen in die Geschäftsleitung baut der ZVEI seine Führungsspitze aus. Bäumchen soll darüber hinaus das Berliner Büro des Verbands leiten.

    mehr lesen: Neues Mitglied in der Geschäftsführung

  • 5 wichtige Faktoren

    5 wichtige Faktoren

    Die fortschreitende Digitalisierung macht Cyber-Angriffe für Unternehmen zunehmend geschäftskritisch. Sicherheitslücken nutzen Cyber-Kriminelle gezielt für ihre mehrstufigen Attacken.

    mehr lesen: 5 wichtige Faktoren

  • Rockwell Automation gibt neue Initiative bekannt

    Rockwell Automation gibt neue Initiative bekannt

    Rockwell Automation hat neue Investitionen bekannt gegeben, mit denen die Cybersecurity-Angebote für Informationstechnologie (IT) und Betriebstechnologie (OT) erweitert werden.

    mehr lesen: Rockwell Automation gibt neue Initiative bekannt

  • CyberArk stellt Blueprint für die Umsetzung vor

    CyberArk stellt Blueprint für die Umsetzung vor

    Der Netzwerkperimeter hat für die Sicherheit in einer Zeit der verstärkten Nutzung von Cloud-Services und Automatisierungslösungen sowie der Remote-Arbeit an Bedeutung verloren.

    mehr lesen: CyberArk stellt Blueprint für die Umsetzung vor

  • Lösungen für Einsatz künstlicher Intelligenz in der Produktion

    Lösungen für Einsatz künstlicher Intelligenz in der Produktion

    Im Projekt ‚Datenfabrik.NRW‘ erarbeiten vier Fraunhofer-Institute (Entwurfstechnik Mechatronik IEM, Materialfluss und Logistik IML, Optronik, Systemtechnik und Bildauswertung IOSB und Intelligente Analyse- und Informationssysteme IAIS) Anwendungen für den Einsatz von künstlicher…

    mehr lesen: Lösungen für Einsatz künstlicher Intelligenz in der Produktion

  • Was Unternehmen beim KI-Einsatz heute anders machen würden

    Was Unternehmen beim KI-Einsatz heute anders machen würden

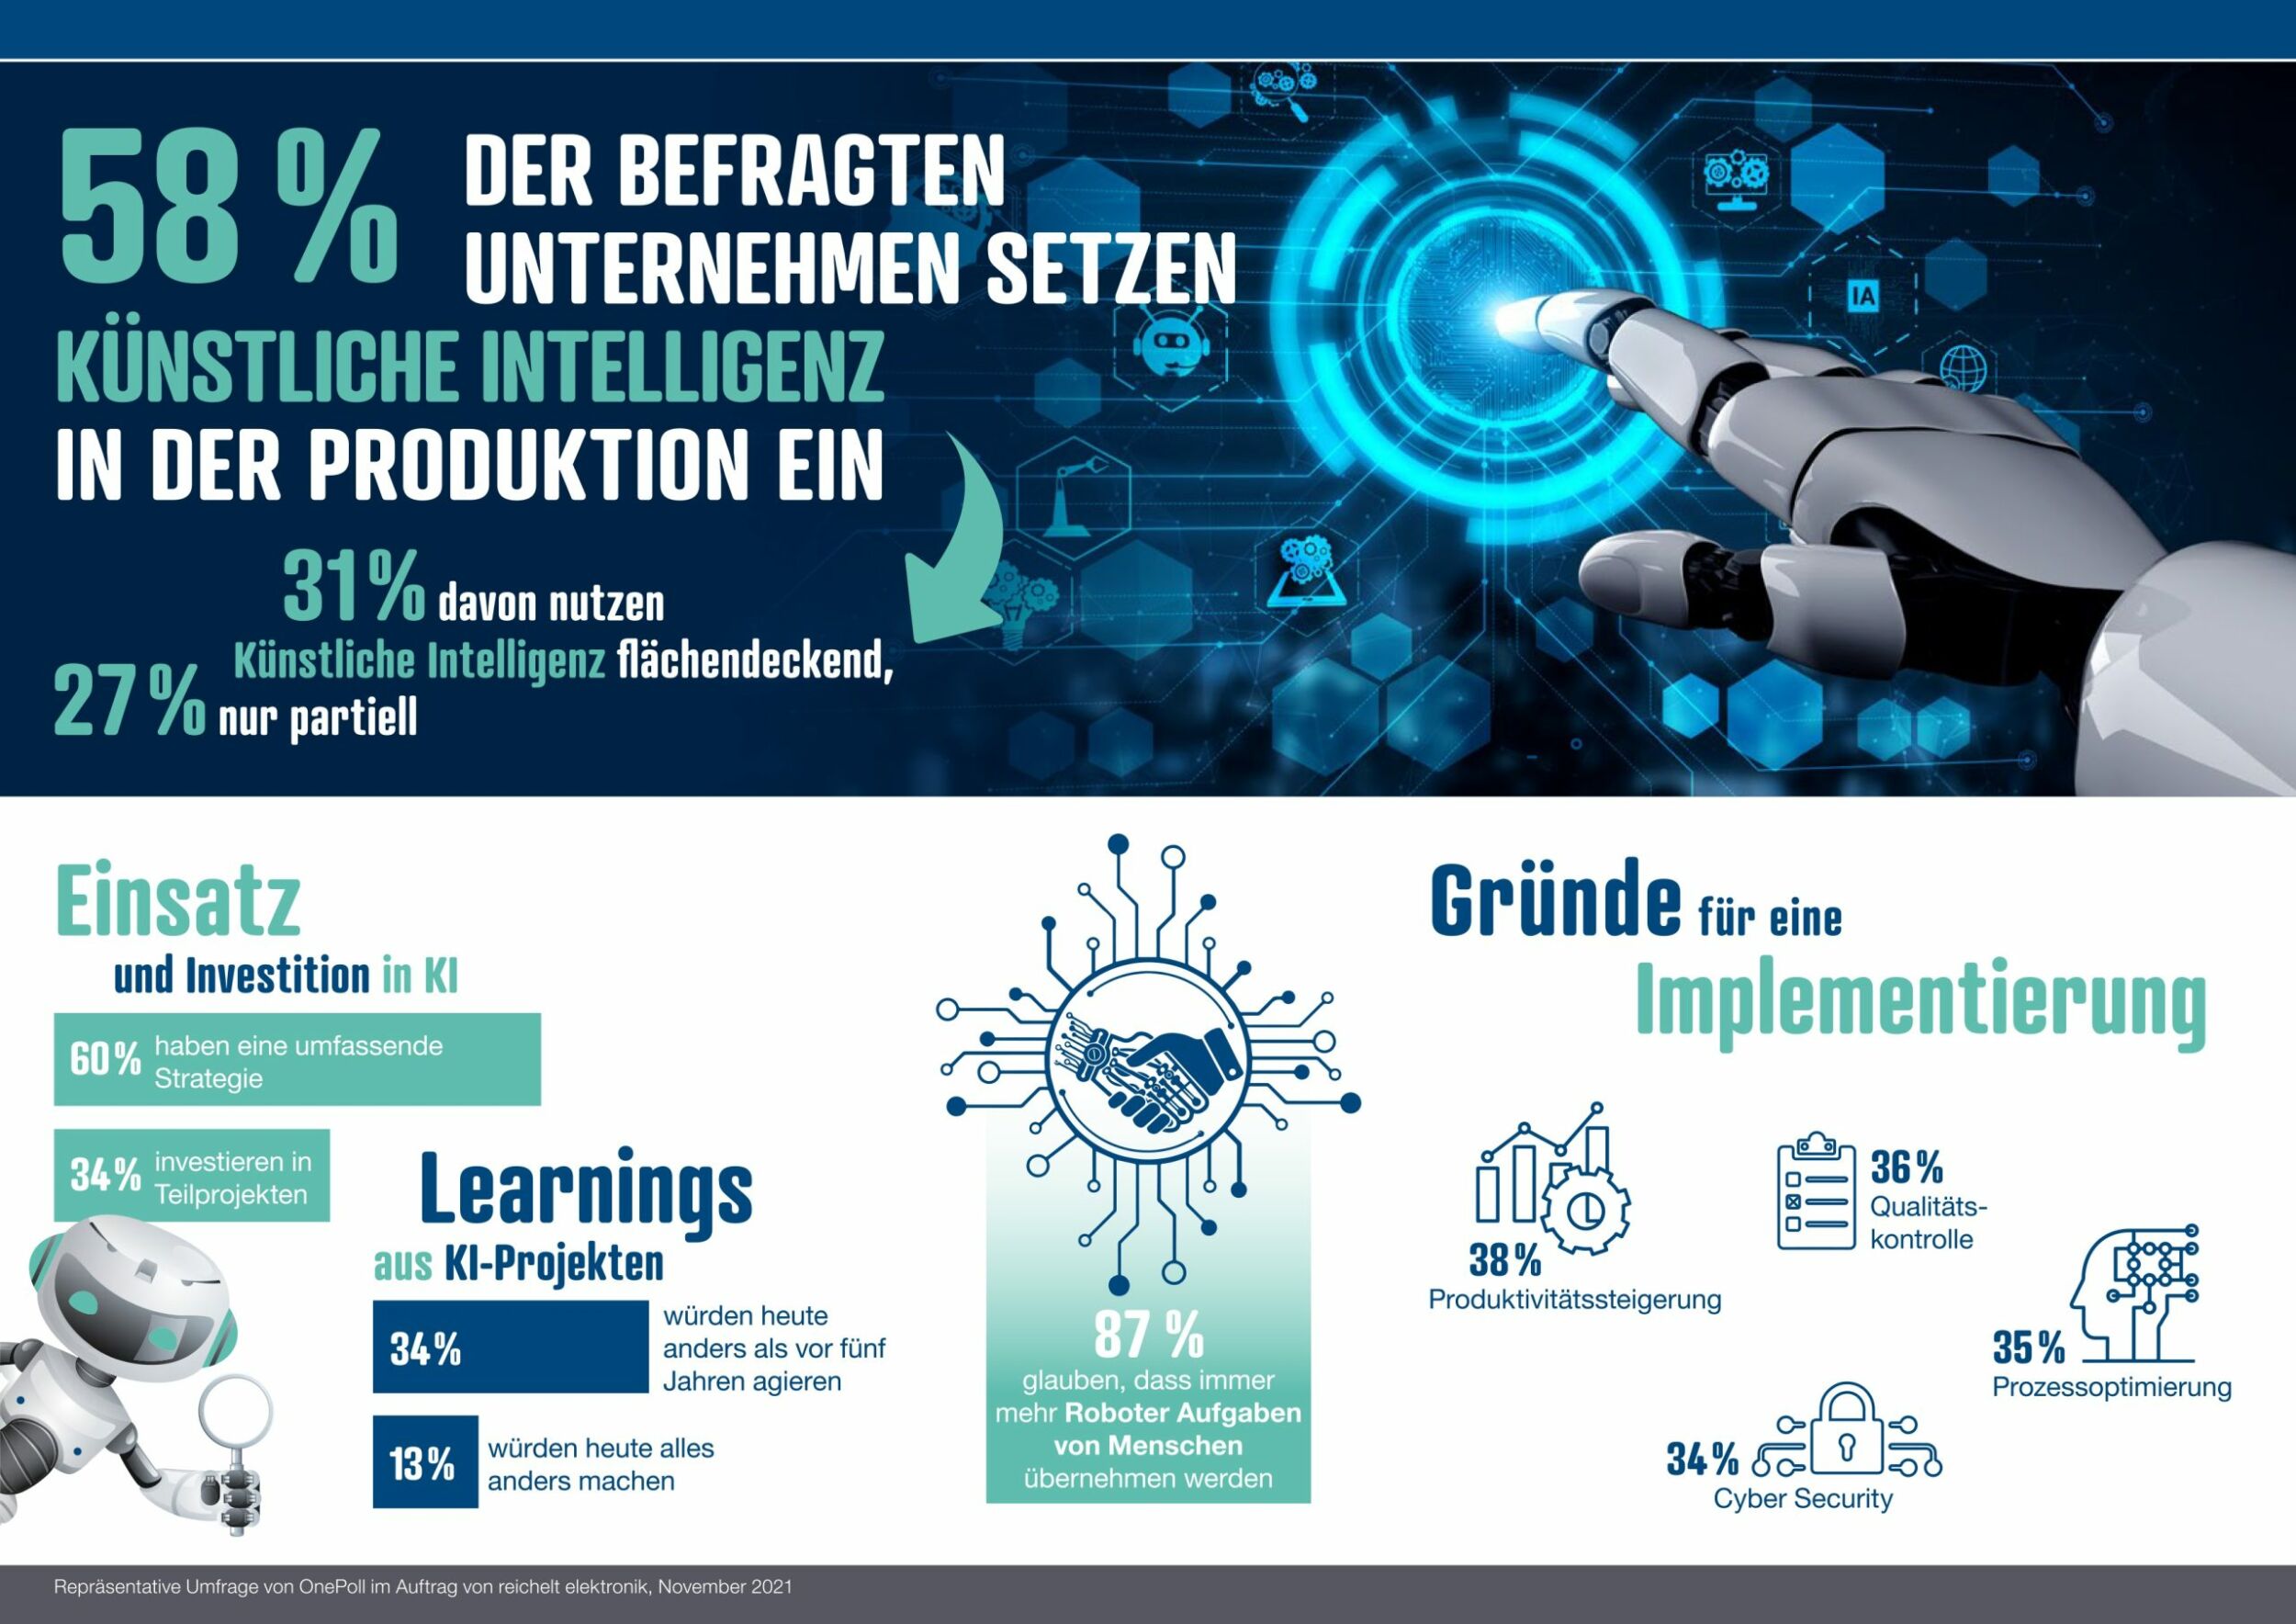
    Nahezu die Hälfte der für eine Reichelt Elektronik-Studie befragten Unternehmen würde Implementierung von künstlicher Intelligenz nach heutigem Stand anders angehen. Beispielsweise würden sie Mitarbeiter stärker einbeziehen.

    mehr lesen: Was Unternehmen beim KI-Einsatz heute anders machen würden

  • Softwarebasis für flexiblere Automobilfertigung

    Softwarebasis für flexiblere Automobilfertigung

    Um Produktionssysteme in der Automobilindustrie schneller, flexibler und effizienter zu gestalten soll im Forschungsprojekt ’Software-Defined Manufacturing für die Fahrzeug- und Zulieferindustrie (SDM4FZI)‘ eine neue technologische Grundlage entwickelt werden.

    mehr lesen: Softwarebasis für flexiblere Automobilfertigung