Acht Schritte für Data Loss Prevention (DLP)

0:000:00

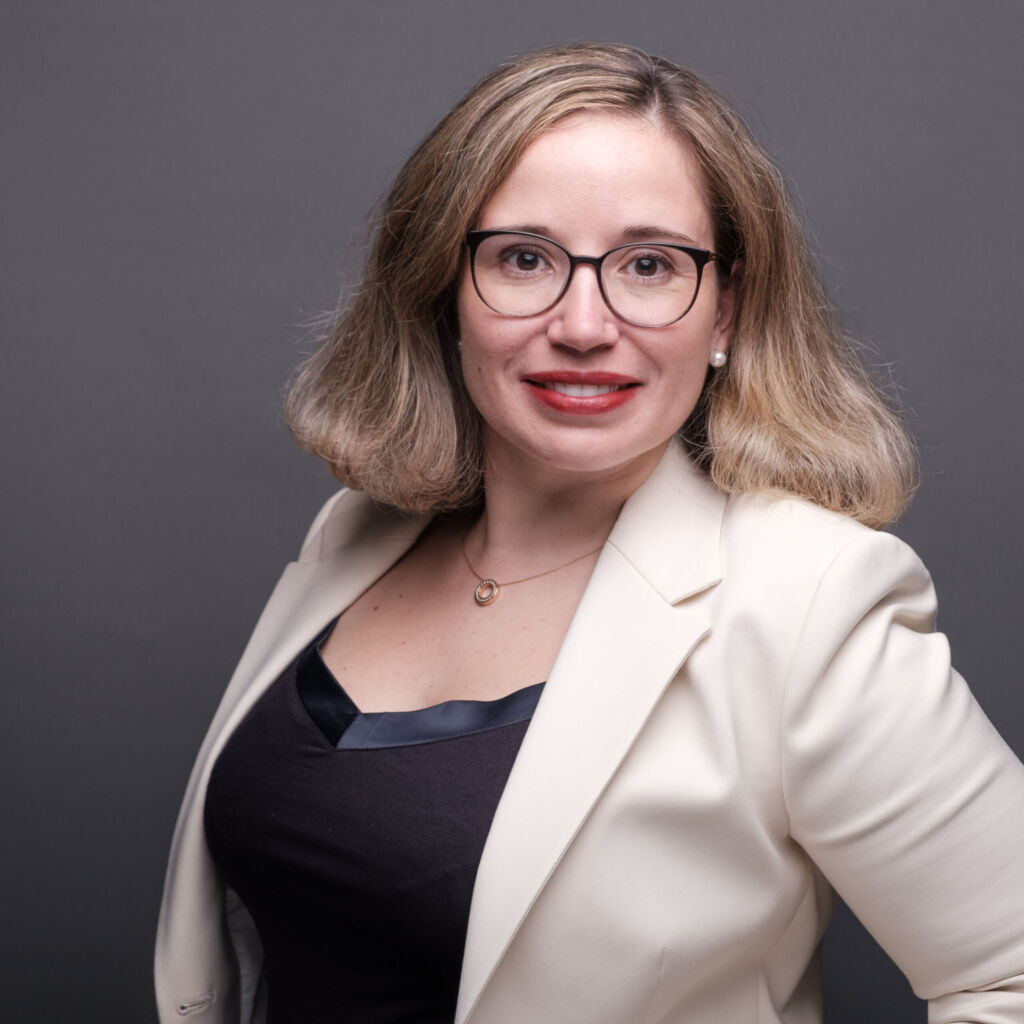
Fabian Glöser, Team Lead Sales Engineering Nordics, Central & Eastern Europe bei Forcepoint
Fabian Glöser, Team Lead Sales Engineering Nordics, Central & Eastern Europe bei Forcepoint – Bild: Forcepoint Deutschland GmbH

Forcepoint hat eine Übersicht veröffentlicht, wie Unternehmen Data Loss Prevention (DLP) umsetzen können, um Datenabflüsse zu verhindern. Hintergrund ist, dass Daten nicht mehr nur auf internen Servern liegen, sondern zunehmend zwischen Endgeräten, Clouds und neuen KI-Tools ausgetauscht werden. Klassische Sicherheitskonzepte können diese Vielfalt oft nicht mehr ausreichend abdecken. Laut Forcepoint kommt es daher darauf an, Daten selbst in den Mittelpunkt von Schutzmaßnahmen zu stellen und genau festzulegen, welche Aktionen erlaubt sind.

Ziele und Planung der Umsetzung

Zu Beginn empfiehlt Forcepoint, die Ziele und Use Cases einer DLP-Einführung zu definieren. Dabei geht es etwa um den Schutz geistigen Eigentums, die Erfüllung regulatorischer Vorgaben oder den sicheren Einsatz von Cloud-Services und hybriden Arbeitsmodellen. Auf dieser Basis soll ein Risikoprofil erstellt werden, das Datentypen, Abflusskanäle und mögliche Konsequenzen umfasst. Anschließend sollte ein Implementierungsplan erstellt und alle relevanten Stakeholder einbezogen werden. Zuständigkeiten für Installation, Integration, Richtlinienpflege und Incident-Bearbeitung müssen laut Forcepoint klar verteilt und in einem realistischen Zeitplan berücksichtigt werden.

Richtlinien, Workflows und Testphase

Im nächsten Schritt gilt es, Richtlinien und Workflows zu formulieren. Fachbereiche sollen einbezogen werden, um die Auswirkungen potenzieller Datenabflüsse realistisch einzuschätzen. Abhängig von Risiko und Kanal können einfache Protokollierungen, Warnhinweise, Freigaben, Blockierungen oder Verschlüsselungen vorgesehen werden. Wichtig sei, dass Aktionen möglichst automatisiert ausgelöst werden, um Sicherheitsteams zu entlasten. Vor dem produktiven Einsatz empfiehlt Forcepoint, DLP-Systeme zunächst im Monitoring-Modus zu betreiben. Unternehmen könnten so erfassen, wie sich Daten bewegen, und Regeln anpassen, wenn sie sich als zu restriktiv erweisen. Hochkritische Szenarien, etwa der massenhafte Upload zu verdächtigen Internetzielen, sollten bereits in dieser Phase durchgesetzt werden.

Schrittweise Durchsetzung und Optimierung

Nach der Testphase können Richtlinien schrittweise durchgesetzt werden. Forcepoint rät dazu, mit den wichtigsten Daten und Kanälen zu beginnen und das Monitoring fortzuführen. Idealerweise berücksichtigen Systeme den Kontext, in dem ein Zugriff stattfindet, um zu unterscheiden, ob ein Vorgang harmlos oder sicherheitsrelevant ist. Nach Einführung empfiehlt das Unternehmen regelmäßige Analysen und Optimierungen. Dazu gehören etwa Schulungen bei auffälligen Verhaltensmustern sowie die kontinuierliche Anpassung von Richtlinien an neue Technologien, Tools und Datenarten.

Ausweitung und Weiterentwicklung

Sind Kernbereiche zuverlässig abgesichert, soll DLP auf alle Kanäle und Datentypen ausgedehnt werden. Moderne DLP-Systeme erlaubten laut Forcepoint eine einfache Anpassung bestehender Regeln auf neue Bereiche. Die Erweiterung zu einem vollständigen Data Security Posture Management (DSPM) könne die Wirksamkeit steigern. DSPM ergänzt Funktionen wie automatische Datenerkennung und Klassifizierung, die Identifikation überflüssiger Zugriffsrechte und die Beseitigung redundanter oder veralteter Daten. Damit ließen sich Risiken senken und gleichzeitig Speicherkosten reduzieren.

Fazit und Einschätzung von Forcepoint

„Eine DLP-Einführung ist kein Mammut-Projekt, wie viele Unternehmen fürchten“, sagt Fabian Glöser, Team Lead Sales Engineering Nordics, Central & Eastern Europe bei Forcepoint. Nach seinen Angaben sorgt ein strukturiertes Vorgehen dafür, personelle Ressourcen effizient einzusetzen und Projektziele im Blick zu behalten. Moderne DLP- und DSPM-Systeme nutzten zudem KI zur Datenklassifizierung und brächten vorgefertigte Regelwerke mit, was den manuellen Aufwand senke. „In vielen Projekten haben wir Data Discovery und Datenklassifizierung in zwei bis vier Wochen abgeschlossen, Transparenz über sensible Daten gewonnen und die ersten spezifischen Unternehmensrichtlinien umgesetzt“, so Glöser.

www.forcepoint.com


  • Cyberattacken oft zu spät entdeckt

    Cyberattacken oft zu spät entdeckt

    Mangelnde Reaktionsgeschwindigkeit ist für den Mittelstand die größte Herausforderung bei Cyberangriffen. Dabei stehen laut einer Studie von Deloitte Mitarbeiter bei der Abwehr von Risiken im Brennpunkt. Phishing-Mails, Betrugs-Websites und Erpressungssoftware…

    mehr lesen: Cyberattacken oft zu spät entdeckt

  • KI ist wichtig, die Umsetzung läuft noch schleppend

    KI ist wichtig, die Umsetzung läuft noch schleppend

    Die Unternehmen sprechen der künstlichen Intelligenz eine herausragende Bedeutung zu, tun sich aber schwer damit, die Technologie praktisch einzusetzen. Dies geht aus einer branchenübergreifenden Umfrage des Digitalverbands Bitkom unter 603…

    mehr lesen: KI ist wichtig, die Umsetzung läuft noch schleppend

  • Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

    Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

    Das MES von Critical Manufacturing können Schweizer Unternehmen künftig auch von Hilpert Electronic beziehen. Der Spezialist für Applikationen rund um die Mikroelektronikfertigung ist neuer Vertriebspartner des weltweit agierenden MES-Herstellers mit…

    mehr lesen: Hilpert vertreibt Critical Manufacturing-MES in der Schweiz

  • Algorithmen automatisiert trainieren

    Algorithmen automatisiert trainieren

    Durch künstliche Intelligenz (KI) können Maschinen Objekte erkennen. Dafür werden Algorithmen mit Bilddaten manuell trainiert. Das am Karlsruher Institut für Technologie (KIT) entstandene Start-up Kimoknow hat eine Technologie entwickelt, um…

    mehr lesen: Algorithmen automatisiert trainieren

  • Übungen als Schutz vor Cyberrisiken?

    Übungen als Schutz vor Cyberrisiken?

    Immer mehr IT-Abteilungen vertrauen auf Penetrationstests oder Bug-Bounty-Programme und simulieren Cyberattacken, um ihre Mitarbeiter zu sensibilisieren. Grund dafür ist der explosionsartige Anstieg von Cyberbedrohungen. 

    mehr lesen: Übungen als Schutz vor Cyberrisiken?

  • Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

    Stephan Klokow, Direktor DPI (Deep Packet Inspection) beim Rohde & Schwarz Tochterunternehmen Ipoque, wurde während der Mitgliederversammlung am 18. Mai 2020 in den Vorstand des Branchennetzwerks Cluster IT Mitteldeutschland e.V.…

    mehr lesen: Stephan Klokow in Vorstand des Cluster IT Mitteldeutschland gewählt

  • Netzwerk-Firewall für interne Segmentierung

    Netzwerk-Firewall für interne Segmentierung

    Fortinet stellt mit der FortiGate 4200F eine leistungsstarke Netzwerk-Firewall vor. Diese basiert auf dem NP7, dem von Fortinet entwickelten Netzwerkprozessor der siebten Generation. Indem sie Networking mit Security verbindet, ermöglicht…

    mehr lesen: Netzwerk-Firewall für interne Segmentierung

  • Industrie rechnet weiter mit Rückgang der Produktion

    Industrie rechnet weiter mit Rückgang der Produktion

    Trotz eines Anstiegs im Vergleich zum Vormonat bleiben die Ifo-Produktionserwartungen im negativen Bereich. Die deutsche Industrieunternehmen erwarten somit einen weiteren Rückgang der Produktion.

    mehr lesen: Industrie rechnet weiter mit Rückgang der Produktion

  • Harald Rackel wird COO bei SSI Schäfer

    Harald Rackel wird COO bei SSI Schäfer

    Zum 1. Oktober hat die SSI Schäfer Gruppe die Position des Chief Operating Officer besetzt. Der Beirat der Unternehmensgruppe hat Harald Rackel in das Amt berufen.

    mehr lesen: Harald Rackel wird COO bei SSI Schäfer

  • Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

    Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

    Deutsche Unternehmen waren im Jahr 2019 an weniger Fusionen und Übernahmen beteiligt als im Vorjahr. Für die zweite Jahreshälfte ermittelte der ZEW-Zephyr M&A-Index sogar den tiefsten Stand seit Beginn der…

    mehr lesen: Fusionen und Übernahmen 2019 stabil auf niedrigem Niveau

  • Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

    Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

    Nach seinem Tiefststand im Vormonat, ist das IAB-Arbeitsmarktbarometer im Mai wieder leicht gestiegen.

    mehr lesen: Arbeitsmarktbarometer fängt sich auf niedrigem Niveau

  • Neuer Vertriebspartner nah am SAP-Markt

    Neuer Vertriebspartner nah am SAP-Markt

    Die Feinplanungsspezialistin Dualis GmbH IT Solution will mit einer neuen Vertriebspartnerschaft ihre Position im SAP-Umfeld stärken. Cpro IoT Connect vertreibt und implementiert künftig die APS-Lösung Ganttplan als Platinum-Partner.

    mehr lesen: Neuer Vertriebspartner nah am SAP-Markt