Deutsche Fertigungsunternehmen navigieren durch ein zunehmend komplexes Spannungsfeld. Die Angriffe auf Operational Technology (OT) haben in den vergangenen Jahren zugenommen und sich auch qualitativ weiterentwickelt. Cyberkriminelle und staatliche Akteure haben die strategische Bedeutung von Produktionsumgebungen erkannt und ihre Methoden entsprechend verfeinert. Parallel dazu etablieren regulatorische Frameworks wie die NIS2-Richtlinie und der internationale Standard IEC62443 neue Verbindlichkeiten, die weit über bisherige Best-Practice-Empfehlungen hinausgehen.
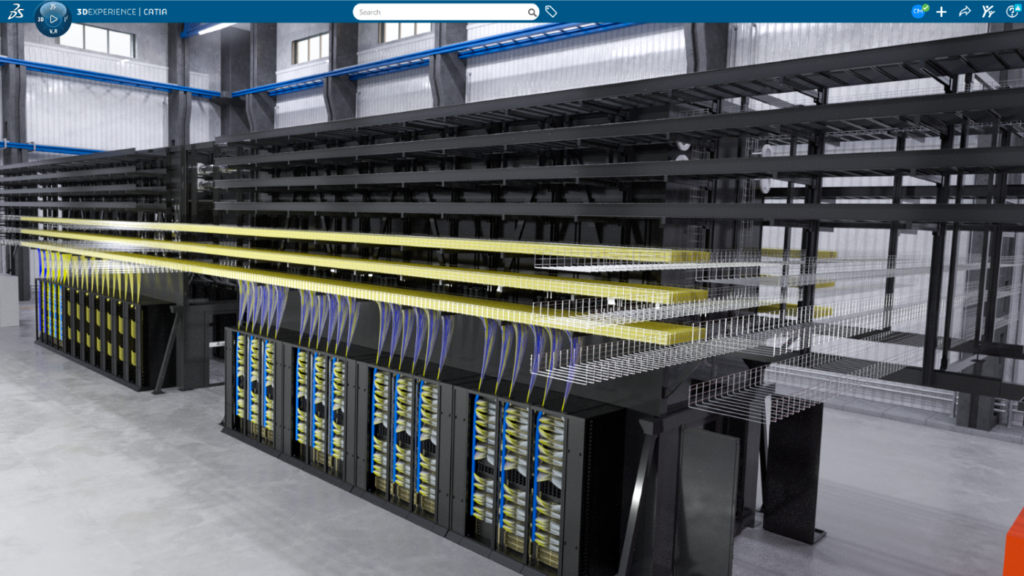
Die eigentliche Komplexität entsteht jedoch durch ein Paradoxon: Industrielle Steuerungssysteme wurden mit dem Fokus auf Zuverlässigkeit, Präzision und Langlebigkeit entwickelt. Sie erfüllen ihre Kernaufgaben oft über Jahrzehnte hinweg tadellos. Die einst isolierten Produktionsinseln sind heute jedoch Teil vernetzter Ökosysteme, in denen Datenflüsse zwischen Feldebene und Cloud-Anwendungen existieren.
’Harvest now, decrypt later’
Quantencomputing verspricht Durchbrüche in Bereichen wie Materialforschung, Pharmazie und Logistikoptimierung. Gleichzeitig werden Quantencomputer in der Lage sein, heute als sicher geltende Verschlüsselungsverfahren in Bruchteilen der bisher benötigten Zeit zu überwinden.
Für die Industrie gilt es, sich einerseits auf eine Zukunft vorbereiten zu müssen, in der aktuelle kryptografische Schutzmaßnahmen ihre Wirksamkeit verlieren. Andererseits existiert bereits heute die Bedrohung durch das ’Harvest now, decrypt later’-Paradigma. Dabei sammeln Angreifer systematisch verschlüsselte Daten in der Erwartung, diese mit zukünftigen Quantencomputern entschlüsseln zu können.
Ein Blick auf die typischen Lebenszyklen industrieller Anlagen zeigt: Eine heute installierte Produktionslinie wird sich voraussichtlich noch im Einsatz befinden, wenn Quantencomputer kommerziell verfügbar sind. Die in diesen Systemen implementierten Sicherheitsmechanismen basieren jedoch auf kryptografischen Verfahren, die für die Bedrohungslandschaft der Gegenwart, nicht aber für die quantencomputergestützte Zukunft ausgelegt sind.
Keine Aktualisierungsmöglichkeit
In der IT-Welt haben sich regelmäßige Updates und Patches als Standard etabliert: Sicherheitslücken werden identifiziert, Hersteller entwickeln Fixes, Administratoren spielen diese ein. In der OT-Welt stößt dies an Grenzen. Die Gründe hierfür sind vielschichtig und oft technischer Natur. Viele industrielle Steuerungssysteme arbeiten mit fest einprogrammierten Funktionalitäten, die sich nicht ohne Weiteres modifizieren lassen. Ein Scada-System, das seit Jahren zuverlässig eine Produktionsstraße überwacht, kann nicht einfach offline genommen werden, um ein Sicherheitsupdate einzuspielen. Die Kosten eines Produktionsstillstands übersteigen oft die theoretischen Risiken eines Cyberangriffs – zumindest in der kurzfristigen Betrachtung.
Hinzu kommt die Herausforderung der Zertifizierung. Viele Anlagen, insbesondere in regulierten Industrien wie der Pharmazie oder Lebensmittelproduktion, durchlaufen aufwändige Validierungsprozesse. Jede Änderung an der Software könnte eine erneute Zertifizierung erforderlich machen.
Zudem bleibt die Frage der Update-Verfügbarkeit. Verschwinden Hersteller industrieller Automatisierungstechnik vom Markt, werden übernommen oder stellen den Support für ältere Produktlinien ein, funktionieren die betroffenen Systeme zwar weiterhin – nur ohne die Möglichkeit, sie an neue Sicherheitsanforderungen anzupassen.
Schutzkonzepte für heterogene Systemlandschaften
Ein vollständiger Austausch der Bestandssysteme wäre weder wirtschaftlich vertretbar noch praktisch umsetzbar. Stattdessen bedarf es Ansätzen, die die Koexistenz von Alt und Neu, von patchbaren und nicht aktualisierbaren Systemen ermöglichen und dabei ein angemessenes Sicherheitsniveau in der Breite bieten.
Mikrosegmentierung: Die traditionelle Perimeter-Sicherheit, bei der eine Firewall zwischen ’innen’ und ’außen’ unterscheidet, greift in vernetzten Produktionsumgebungen zu kurz. Bei der Mikrosegmentierung wird ein Netzwerk in kleine, voneinander isolierte Zonen unterteilt. Kritische, nicht aktualisierbare Systeme operieren in besonders geschützten Segmenten, deren Kommunikation mit anderen Netzwerkbereichen strikt reglementiert und kontinuierlich überwacht wird. Diese Architektur folgt dem Prinzip der Schadensbegrenzung: Selbst wenn ein Angreifer in ein Segment eindringt, bleibt seine Bewegungsfreiheit stark eingeschränkt. Asset-Intelligence als Entscheidungsgrundlage: Die Komplexität moderner Produktionsumgebungen macht eine manuelle Inventarisierung aller vernetzten Komponenten praktisch unmöglich. Automatisierte Discovery-Mechanismen identifizieren offensichtliche Systeme wie Steuerungen und HMIs sowie auch oft übersehene Komponenten – vom vernetzten Messgerät über die IP-Kamera bis zum intelligenten Ventil. Entscheidend ist dabei nicht nur die reine Erfassung, sondern auch Kontextinformationen: Welche Firmware-Version läuft auf dem Gerät? Welche bekannten Schwachstellen existieren? Wie kritisch ist das System für den Produktionsprozess?
Krypto-Agilität: Während Bestandssysteme oft über eingebaute kryptografische Verfahren verfügen, sollten neue Implementierungen von vornherein auf Flexibilität ausgelegt werden. Crypto-Agility bezeichnet die Fähigkeit, Verschlüsselungsalgorithmen und Schlüssellängen ohne grundlegende Systemänderungen anzupassen. Dies erfordert ein Umdenken in der Systemarchitektur. Statt Verschlüsselung hart zu kodieren, werden abstrakte Schnittstellen implementiert, die einen Wechsel der zugrunde liegenden Kryptografie erlauben. Moderne Protokolle wie TLS 1.3 zeigen bereits in diese Richtung, indem sie die Aushandlung von Verschlüsselungsverfahren flexibler gestalten.
Verhaltensbasierte Anomalieerkennung: Wo präventive Maßnahmen an ihre Grenzen stoßen, gewinnt die Früherkennung an Bedeutung. Moderne Ansätze nutzen Machine Learning, um normale Kommunikationsmuster in OT-Umgebungen zu erlernen. Abweichungen von diesen Mustern – sei es ungewöhnlicher Datenverkehr zwischen zwei Steuerungen oder atypische Befehle an eine SPS – werden als potenzielle Sicherheitsvorfälle identifiziert. Dieser Ansatz funktioniert unabhängig von der Aktualisierbarkeit der überwachten Systeme und kann auch bisher unbekannte Angriffsmuster erkennen. Regulatorik als Rahmen
Die Einführung der NIS2-Richtlinie und die zunehmende Verbreitung des IEC62443-Standards werden oft als zusätzliche Belastung wahrgenommen. Richtig verstanden und umgesetzt, bieten diese Frameworks allerdings einen strukturierten Rahmen für die ohnehin notwendige Modernisierung der OT-Sicherheit.
NIS2 verlangt von Betreibern kritischer Infrastrukturen und wichtiger Einrichtungen eine systematische Herangehensweise an das Risikomanagement. Dies umfasst nicht nur technische Maßnahmen, sondern auch organisatorische Aspekte wie Incident Response-Prozesse und Lieferkettenmanagement. Der Fokus auf kontinuierliche Verbesserung und regelmäßige Überprüfung schafft einen Rahmen, der auch für die Bewältigung zukünftiger Herausforderungen einschließlich der Quantencomputer-Thematik geeignet ist.
IEC62443 geht noch einen Schritt weiter und bietet konkrete technische Anforderungen für die Absicherung industrieller Automatisierungs- und Steuerungssysteme. Der Standard berücksichtigt explizit die Besonderheiten von OT-Umgebungen: lange Lebenszyklen, Echtzeitanforderungen und die Notwendigkeit hoher Verfügbarkeit. Das Konzept der Security Levels ermöglicht etwa eine risikobasierte Implementierung von Schutzmaßnahmen. Nicht jedes System muss den höchsten Sicherheitsstandard erfüllen – entscheidend ist die angemessene Absicherung basierend auf der Kritikalität und Exponierung.
Praktische Umsetzung in drei Phasen
Die Transformation zu einer sicherheitsbewussten Produktionsumgebung ist kein Projekt mit definiertem Ende, sondern ein kontinuierlicher Prozess. Dabei empfiehlt sich eine phasenweise Implementierung. In der ersten Phase steht die Bestandsaufnahme im Vordergrund. Welche Systeme sind vorhanden? Wie sind sie vernetzt? Welche davon sind aktualisierbar, welche nicht?
Die zweite Phase fokussiert auf Quick Wins und kritische Schwachstellen. Es geht hier um einfach umzusetzende Maßnahmen wie die Segmentierung besonders exponierter Systeme oder die Implementierung von Monitoring für kritische Verbindungen. Parallel dazu werden Prozesse etabliert: Wie reagieren wir auf Sicherheitsvorfälle? Wer ist verantwortlich? Welche Eskalationswege existieren?
In der dritten Phase erfolgt die systematische Umsetzung einer Zero-Trust-Architektur. Hier gilt das Prinzip der kontinuierlichen Verifizierung. Jede Kommunikation wird authentifiziert, autorisiert und verschlüsselt – soweit die beteiligten Systeme dies unterstützen. Für Legacy-Systeme werden kompensatorische Kontrollen implementiert.
Herausforderung als Chance nutzen
Die Konvergenz von IT und OT, die sich weiterentwickelnde Bedrohungslandschaft und zukünftige technologische Umbrüche, etwa durch Quantencomputing, stellen Industrieunternehmen vor Herausforderungen. Diese Situation bietet jedoch die Chance, Sicherheit nicht als nachgelagertes Thema, sondern als integralen Bestandteil der digitalen Transformation zu verstehen.
Mit der richtigen Kombination aus technologischer Innovation, pragmatischer Umsetzung und regulatorischer Compliance kann diese Transformation zu dem werden, was sie verspricht: ein Modell für effiziente, flexible und sichere Produktion.