Vier Trends bei Zutrittskontrolle und Zeiterfassung

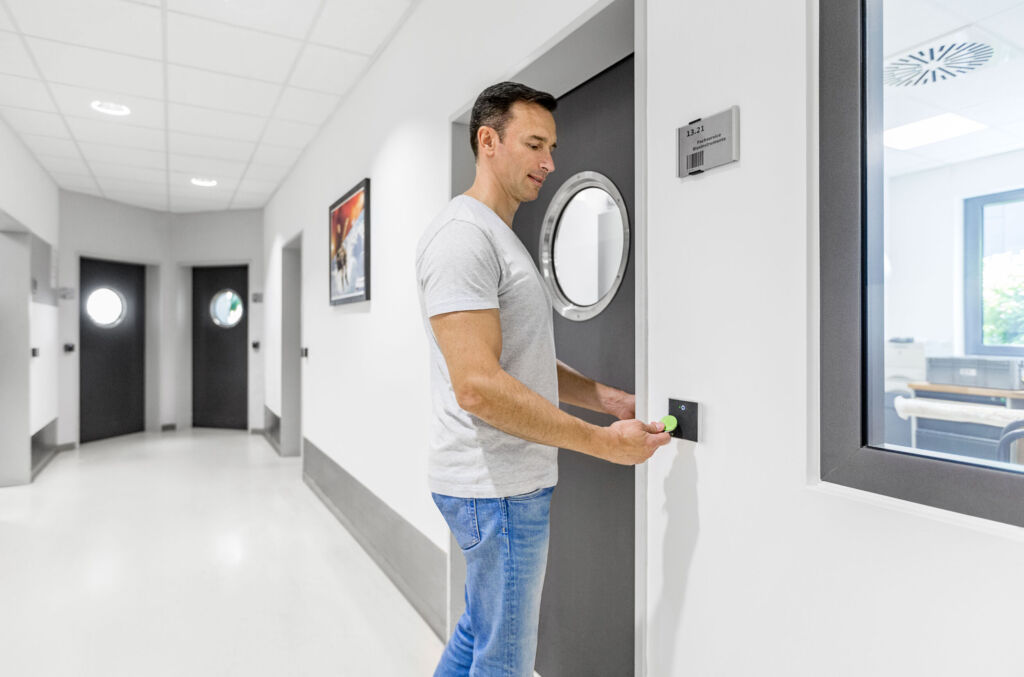
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

Vor diesem Hintergrund verändert sich der Maßstab, nach dem Unternehmen solche Systeme bewerten und sich für ein Produkt entscheiden. Nicht mehr allein die Funktion einzelner Geräte entscheidet. Wichtiger wird, wie sich das Gesamtsystem in die bestehende IT-Architektur einfügt und wie sicher, effizient und langfristig es sich betreiben lässt. Integrationsfähigkeit, Cybersecurity und Lifecycle-Management rücken deshalb bei Investitionsentscheidungen in den Fokus. Dabei lassen sich die Entwicklungen in vier wesentliche Trends einordnen.

1. Vom Inselbetrieb zur vernetzten Plattform

Immer wichtiger für die Entscheidung ist die Frage der Interoperabilität. Systeme müssen sich nahtlos in bestehende IT- Strukturen integrieren lassen und offen für Erweiterungen sein. Entscheidend ist dabei auch die Vernetzung mit angrenzenden Anwendungen: So kann die Zutrittskontrolle beispielsweise mit Besuchermanagement, Gefahrenmanagement oder Videoüberwachung verbunden werden. Standardisierte REST-APIs ermöglichen zudem, Zeiterfassungsdaten an übergeordnete ERP-Systeme zu übertragen und Echtzeitdaten für die Personaleinsatzplanung bereitzustellen. Integrationsfähigkeit wird so zu einem zentralen Qualitätsmerkmal der Systeme.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an 
Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

2. Cybersecurity wird zum Entscheidungskriterium

Mit der Integration steigen zugleich die Anforderungen an die Sicherheit der angeschlossenen Peripheriegeräte. Gerade die Zutrittskontrolle, die dem physischen Schutz von Räumen und Gebäuden dient, muss deshalb besonders robust abgesichert werden. Dadurch steigen die Anforderungen an die Härtung der Systeme und an das Risikomanagement. Ziel ist es, Manipulationen, Abhörversuche und Sabotage möglichst früh zu erkennen und zu verhindern. Dazu gehören etwa verschlüsselte Kommunikation, Firewall- und Passwortkonzepte sowie signierte Firmware und ein abgesicherter Boot-Prozess. Solche Mechanismen schaffen eine durchgängige Chain of Trust und erschweren unbefugte Eingriffe in Hard- und Software.

Gleichzeitig steigen die regulatorischen Anforderungen. Der Cyber Resilience Act rückt die IT-Sicherheit digitaler Produkte über ihren Lebenszyklus in den Fokus. Hinzu kommen Anforderungen an Datenschutz, Dokumentation und Nachweisbarkeit, die im Rahmen des Risikomanagements zu berücksichtigen sind. Aktuelle Hardwaregenerationen sind an diesen Vorgaben ausgerichtet.

3. Terminals verbinden mit Cloud-Rechenzentren

Moderne Zeiterfassungsterminals lassen sich sicher an Cloud-Applikationen anbinden und in vernetzte Systemarchitekturen integrieren. Doch Cloud-Systeme verändern nicht nur die Anwendungen rund um Zutrittskontrolle und Zeiterfassung. Auch die Hardware selbst wird Teil cloudbasierter Betriebsmodelle.

Geräte können heute über eine SaaS-Plattform initialisiert, zentral verwaltet und kontinuierlich überwacht werden. Das vereinfacht die Inbetriebnahme und reduziert den Aufwand im laufenden Betrieb. Neue Applikationen und Sicherheitsupdates lassen sich zentral ausrollen, sodass bekannte Schwachstellen schneller geschlossen werden können. Auch für Projektverantwortliche ändert sich etwas. Der Bedarf an produktspezifischem Know-how im Unternehmen sinkt, wenn Betrieb, Monitoring und Updates zentral über die Plattform des Herstellers erfolgen. So wird Hardware als Bestandteil der digitalen Infrastruktur zentral eingebunden und kontinuierlich betreut.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen. – Bild: PCS Systemtechnik GmbH

4. Identitäten auf Smartphones

Auch bei den Identmedien verändert sich der Standard. Der klassische Firmenausweis bleibt im Einsatz, wird aber zunehmend durch digitale Ausweise auf dem Smartphone ergänzt. Diese lassen sich schnell digital verteilen und bieten zugleich ein hohes Sicherheitsniveau. Besonders vorteilhaft ist das bei verteilten Standorten, mobilen Mitarbeitenden oder kurzfristig benötigten Berechtigungen. Mobile Credentials verschleißen nicht und reduzieren den Ausgabeaufwand. Gerade Wallet-Anwendungen, die mit NFC oder Bluetooth arbeiten, verbinden hier Komfort und Sicherheit. Für die Nutzung dieser Technologien sollten Zeiterfassungs- und Zutrittssysteme allerdings mit aktueller Lesertechnologie ausgestattet sein.

Modernisierung ohne Komplettaustausch

Eine Modernisierung kann neben einer erhöhten Sicherheit auch Vorteile bei Bedienbarkeit, Displaygröße und Installationsmöglichkeiten bieten. Dabei muss eine bestehende Infrastruktur nicht zwangsläufig vollständig ersetzt werden. In vielen Fällen ist ein schrittweiser Umstieg durch Kombinationen von diverser Hardware und Identmedien möglich. Kombiausweise können während der Migration sowohl ältere als auch aktuelle RFID-Technologien unterstützen. Alternativ lassen sich Lesesysteme einsetzen, die mehrere Verfahren parallel verarbeiten. So können Hardware und Identmedien nach und nach erneuert werden, ohne dass es zu organisatorischen Engpässen kommt.
  • 79 Prozent gefährden bewusst die Cybersicherheit

    79 Prozent gefährden bewusst die Cybersicherheit

    Eine neue Studie von ThycoticCentrify beleuchtet die Einstellung von Arbeitnehmern zur Cybersicherheit und die hohen Risiken, die sie eingehen, um ihre Arbeit zu erledigen. Die globale Umfrage unter mehr als…

    mehr lesen: 79 Prozent gefährden bewusst die Cybersicherheit

  • SASE etabliert sich in der IT-Sicherheit

    SASE etabliert sich in der IT-Sicherheit

    Unternehmen müssen die Sicherheit ihrer IT-Infrastruktur neu definieren, weil immer mehr Mitarbeiter im Homeoffice arbeiten. Die ganzheitliche Sicherheitsarchitektur SASE (Secure Access Service Edge) wird sich deshalb in den kommenden Monaten…

    mehr lesen: SASE etabliert sich in der IT-Sicherheit

  • E-Mail Threat Report 2021

    E-Mail Threat Report 2021

    Einige der bedeutendsten Online-Bedrohungen für Unternehmen kommen nach wie vor per E-Mail. Endnutzer erhalten täglich Mails und diese können leicht gefälscht werden, um als legitim zu erscheinen. Kein Wunder, dass…

    mehr lesen: E-Mail Threat Report 2021

  • Junge Mitarbeiter wünschen sich Transparenz

    Junge Mitarbeiter wünschen sich Transparenz

    Werden neue Technologien wie beispielsweise künstliche Intelligenz Teil des Arbeistalltages wünscht sich ein Großteil der unter 31-Jährigen, darüber informiert zu werden. Dies geht aus einer Studie des IT-Security-Anbieters Kaspersky hervor.…

    mehr lesen: Junge Mitarbeiter wünschen sich Transparenz

  • Aktuelle Lage gut, Ausblick verschlechtert sich

    Aktuelle Lage gut, Ausblick verschlechtert sich

    Schlechtere Stimmung als noch im Juni. Geschäftsklima-Index des Ifo Instituts hat in der aktuellen Erhebung im Vergleich zum Vormonat nachgegeben.

    mehr lesen: Aktuelle Lage gut, Ausblick verschlechtert sich

  • Partnerschaft zwischen Trebing + Himstedt und Celonis

    Partnerschaft zwischen Trebing + Himstedt und Celonis

    Trebing + Himstedt hat die Partnerschaft mit Celonis bekanntgegeben. Die Unternehmen wollen zukünftig beim Thema Process Mining zusammenarbeiten.

    mehr lesen: Partnerschaft zwischen Trebing + Himstedt und Celonis

  • Firewall mit SSL Inspection

    Firewall mit SSL Inspection

    Lancom Systems erweitert sein Angebot an Rackmount-Firewalls für KMU. Die neue Lancom R&S Unified Firewall UF-360 ist eine Komplettlösung für Cybersicherheit, die moderne Cybersecurity-Technologien wie Unified Threat Management (UTM) mit…

    mehr lesen: Firewall mit SSL Inspection

  • Neuer CTO bei Rockwell

    Neuer CTO bei Rockwell

    Rockwell Automation hat einen neuen CTO. Zum 1 Juli hat Cyril Perducat das Amt des Chief Technology Officers übernommen.

    mehr lesen: Neuer CTO bei Rockwell

  • Peter Schoppe leitet Aras Software

    Peter Schoppe leitet Aras Software

    Aras Software hat einen neuen Geschäftsführer. Peter Schoppe hat mit Wirkung zum 1. Juli die Leitung des Plattformanbieters übernommen.

    mehr lesen: Peter Schoppe leitet Aras Software

  • Nachhaltig produzierter Helikopter

    Nachhaltig produzierter Helikopter

    Er ist schnell, leicht und verbraucht wenig Treibstoff: Der Hochgeschwindigkeits-Helikopter Racer kann Fluggeschwindigkeiten von bis zu 400km/h erreichen. Die Schalenbauteile seiner Außenhaut werden mit einem neuartigen Fertigungsverfahren hochautomatisiert hergestellt. Ein…

    mehr lesen: Nachhaltig produzierter Helikopter

  • Dualis nimmt Arbeit im neuen Hauptsitz auf

    Dualis nimmt Arbeit im neuen Hauptsitz auf

    Dualis hat den neuen Hauptsitz des Unternehmens in Dresden bezogen. Der reguläre Arbeitsbetrieb begann am 19. Juli.
    mehr lesen: Dualis nimmt Arbeit im neuen Hauptsitz auf

  • Störungen in der Lieferkette vermeiden

    Störungen in der Lieferkette vermeiden

    Störungen in der Lieferkette können schnell zu Problemen führen. Jaggaer hat vier Tipps zusammengestellt, wie Unternehmen Schwachstellen in der eigenen Lieferkette identifizieren können.

    mehr lesen: Störungen in der Lieferkette vermeiden