Vier Trends bei Zutrittskontrolle und Zeiterfassung

Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten.
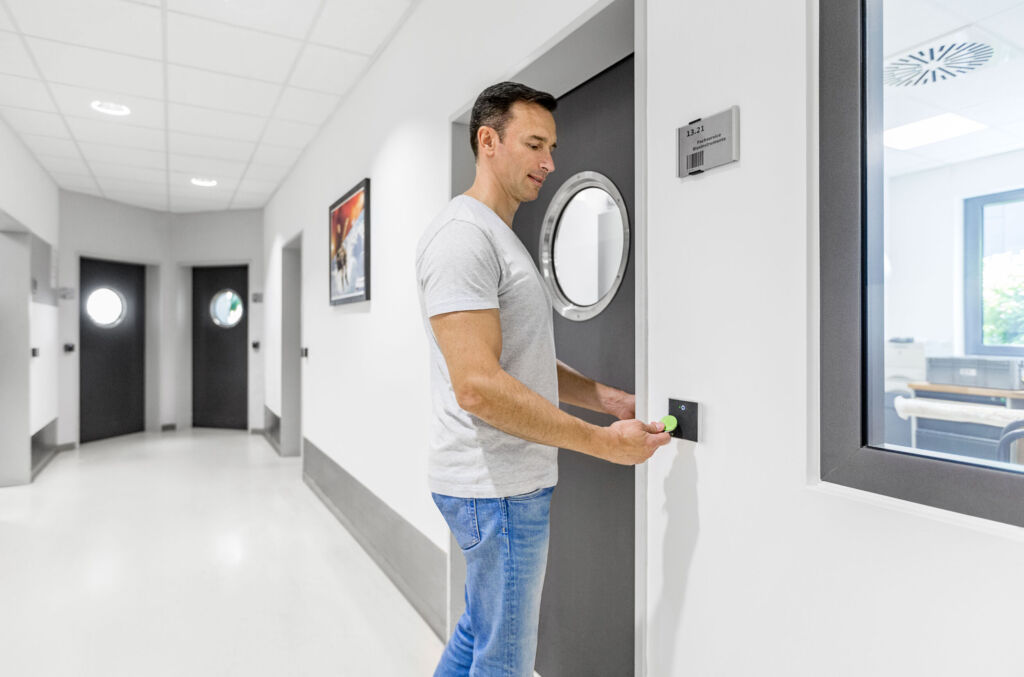
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle für eine zukunftsorientierte Ausrichtung sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

Vor diesem Hintergrund verändert sich der Maßstab, nach dem Unternehmen solche Systeme bewerten und sich für ein Produkt entscheiden. Nicht mehr allein die Funktion einzelner Geräte entscheidet. Wichtiger wird, wie sich das Gesamtsystem in die bestehende IT-Architektur einfügt und wie sicher, effizient und langfristig es sich betreiben lässt. Integrationsfähigkeit, Cybersecurity und Lifecycle-Management rücken deshalb bei Investitionsentscheidungen in den Fokus. Dabei lassen sich die Entwicklungen in vier wesentliche Trends einordnen.

1. Vom Inselbetrieb zur vernetzten Plattform

Immer wichtiger für die Entscheidung ist die Frage der Interoperabilität. Systeme müssen sich nahtlos in bestehende IT- Strukturen integrieren lassen und offen für Erweiterungen sein. Entscheidend ist dabei auch die Vernetzung mit angrenzenden Anwendungen: So kann die Zutrittskontrolle beispielsweise mit Besuchermanagement, Gefahrenmanagement oder Videoüberwachung verbunden werden. Standardisierte REST-APIs ermöglichen zudem, Zeiterfassungsdaten an übergeordnete ERP-Systeme zu übertragen und Echtzeitdaten für die Personaleinsatzplanung bereitzustellen. Integrationsfähigkeit wird so zu einem zentralen Qualitätsmerkmal der Systeme.
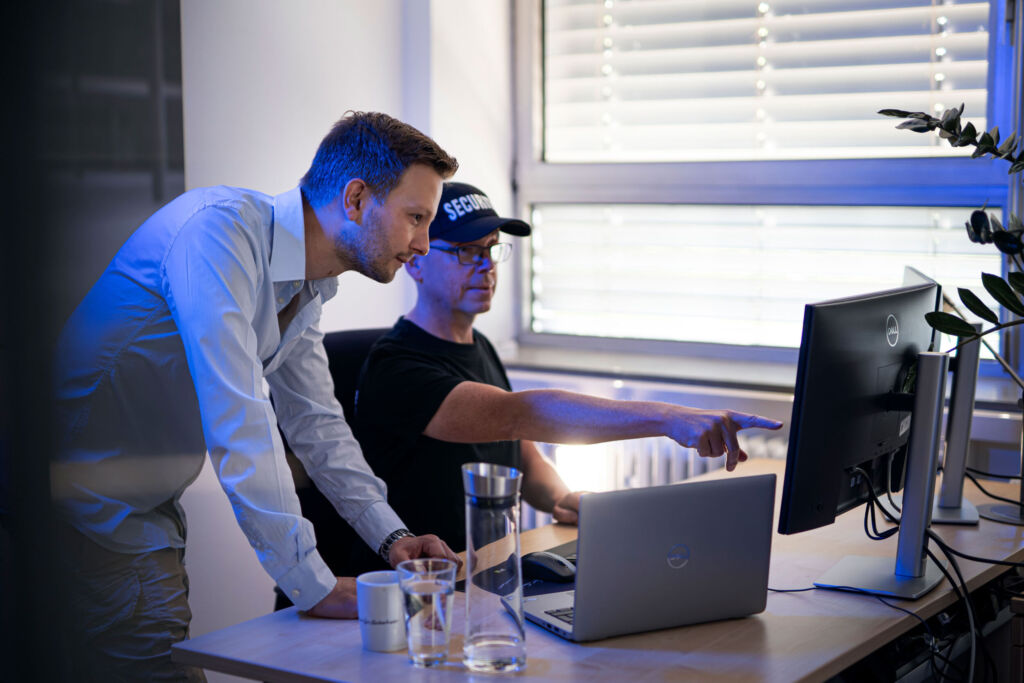
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an 
Vernetzung und Cybersecurity zu beachten.
Bei einer Modernisierung von Zeiterfassung und Zutrittskontrolle sind neue Anforderungen an Vernetzung und Cybersecurity zu beachten. – Bild: PCS Systemtechnik GmbH

2. Cybersecurity wird zum Entscheidungskriterium

Mit der Integration steigen zugleich die Anforderungen an die Sicherheit der angeschlossenen Peripheriegeräte. Gerade die Zutrittskontrolle, die dem physischen Schutz von Räumen und Gebäuden dient, muss deshalb besonders robust abgesichert werden. Dadurch steigen die Anforderungen an die Härtung der Systeme und an das Risikomanagement. Ziel ist es, Manipulationen, Abhörversuche und Sabotage möglichst früh zu erkennen und zu verhindern. Dazu gehören etwa verschlüsselte Kommunikation, Firewall- und Passwortkonzepte sowie signierte Firmware und ein abgesicherter Boot-Prozess. Solche Mechanismen schaffen eine durchgängige Chain of Trust und erschweren unbefugte Eingriffe in Hard- und Software.

Gleichzeitig steigen die regulatorischen Anforderungen. Der Cyber Resilience Act rückt die IT-Sicherheit digitaler Produkte über ihren Lebenszyklus in den Fokus. Hinzu kommen Anforderungen an Datenschutz, Dokumentation und Nachweisbarkeit, die im Rahmen des Risikomanagements zu berücksichtigen sind. Aktuelle Hardwaregenerationen sind an diesen Vorgaben ausgerichtet.

3. Terminals verbinden mit Cloud-Rechenzentren

Moderne Zeiterfassungsterminals lassen sich sicher an Cloud-Applikationen anbinden und in vernetzte Systemarchitekturen integrieren. Doch Cloud-Systeme verändern nicht nur die Anwendungen rund um Zutrittskontrolle und Zeiterfassung. Auch die Hardware selbst wird Teil cloudbasierter Betriebsmodelle.

Geräte können heute über eine SaaS-Plattform initialisiert, zentral verwaltet und kontinuierlich überwacht werden. Das vereinfacht die Inbetriebnahme und reduziert den Aufwand im laufenden Betrieb. Neue Applikationen und Sicherheitsupdates lassen sich zentral ausrollen, sodass bekannte Schwachstellen schneller geschlossen werden können. Auch für Projektverantwortliche ändert sich etwas. Der Bedarf an produktspezifischem Know-how im Unternehmen sinkt, wenn Betrieb, Monitoring und Updates zentral über die Plattform des Herstellers erfolgen. So wird Hardware als Bestandteil der digitalen Infrastruktur zentral eingebunden und kontinuierlich betreut.
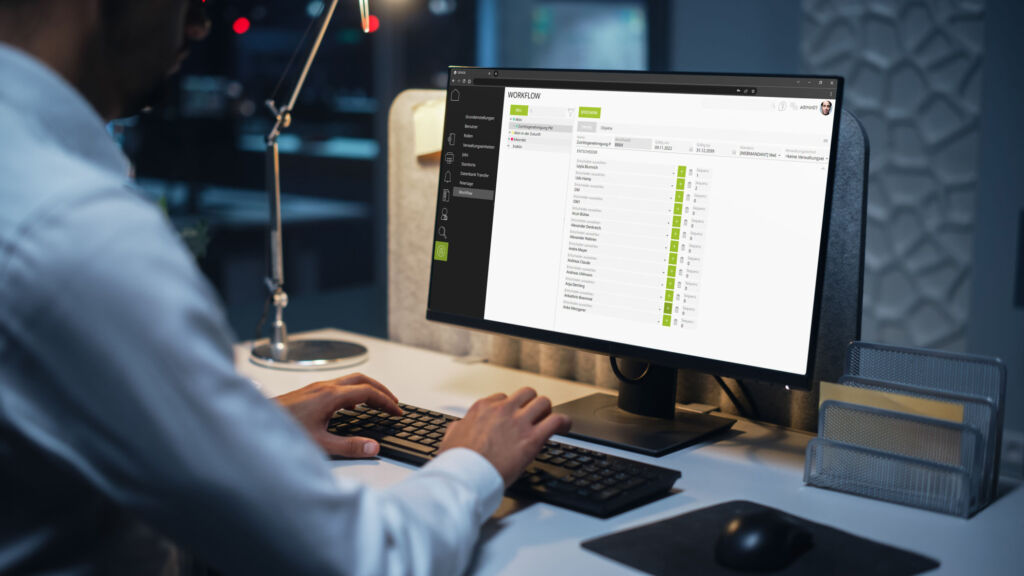
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen.
Neue Betriebsmodelle für Zeiterfassungs- und Zutrittskontrollsysteme als SaaS können kosteneffizient sein und Betriebsaufwand sparen. – Bild: PCS Systemtechnik GmbH

4. Identitäten auf Smartphones

Auch bei den Identmedien verändert sich der Standard. Der klassische Firmenausweis bleibt im Einsatz, wird aber zunehmend durch digitale Ausweise auf dem Smartphone ergänzt. Diese lassen sich schnell digital verteilen und bieten zugleich ein hohes Sicherheitsniveau. Besonders vorteilhaft ist das bei verteilten Standorten, mobilen Mitarbeitenden oder kurzfristig benötigten Berechtigungen. Mobile Credentials verschleißen nicht und reduzieren den Ausgabeaufwand. Gerade Wallet-Anwendungen, die mit NFC oder Bluetooth arbeiten, verbinden hier Komfort und Sicherheit. Für die Nutzung dieser Technologien sollten Zeiterfassungs- und Zutrittssysteme allerdings mit aktueller Lesertechnologie ausgestattet sein.

Modernisierung ohne Komplettaustausch

Eine Modernisierung kann neben einer erhöhten Sicherheit auch Vorteile bei Bedienbarkeit, Displaygröße und Installationsmöglichkeiten bieten. Dabei muss eine bestehende Infrastruktur nicht zwangsläufig vollständig ersetzt werden. In vielen Fällen ist ein schrittweiser Umstieg durch Kombinationen von diverser Hardware und Identmedien möglich. Kombiausweise können während der Migration sowohl ältere als auch aktuelle RFID-Technologien unterstützen. Alternativ lassen sich Lesesysteme einsetzen, die mehrere Verfahren parallel verarbeiten. So können Hardware und Identmedien nach und nach erneuert werden, ohne dass es zu organisatorischen Engpässen kommt.
  • Zwei Drittel fürchten Online-Tracking

    Zwei Drittel fürchten Online-Tracking

    Laut einer Umfrage von NordVPN sind Deutsche zunehmend besorgt, dass Cyberkriminelle sie im Netz tracken, um an Daten und sogar ihre Identität heranzukommen.

    mehr lesen: Zwei Drittel fürchten Online-Tracking

  • Hannover Messe in den Frühsommer verschoben

    Hannover Messe in den Frühsommer verschoben

    In diesem Jahr wird die Hannover Messe nicht wie gewohnt im April stattfinden, sondern im Frühsommer. Aufgrund der aktuellen Corona-Lage soll die Messe vom 30. Mai bis zum 2. Juni…

    mehr lesen: Hannover Messe in den Frühsommer verschoben

  • Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Ransomware gehört zu den besonders variantenreichen Angriffstaktiken im Bereich Cyberkriminalität: Das BSI gibt an, dass täglich mehr als 400.000 neue Typen entwickelt werden – Tendenz steigend.

    mehr lesen: Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

  • Konjunkturausblick verbessert sich

    Konjunkturausblick verbessert sich

    Mit nun 51,7 Punkten sind die ZEW-Konjunkturerwartungen im Januar gestiegen. Der Lageindikator ist in der aktuellen Umfrage jedoch erneut gesunken.

    mehr lesen: Konjunkturausblick verbessert sich

  • Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Cybergefahren sind im Jahr 2022 die größte Sorge für Unternehmen weltweit, so das aktuelle Allianz Risk Barometer 2022. Demnach beunruhigt die Bedrohung durch Ransomware-Angriffe, Datenschutzverletzungen oder IT-Ausfälle die Unternehmen sogar…

    mehr lesen: Unternehmen sehen Cyberangriffe als Top-Bedrohung

  • IBM übernimmt Envizi

    IBM übernimmt Envizi

    Envizi, ein Spezialist für Datenanalyse im Bereich Umweltperformance-Management gehört nun zu IBM. Der IT-Konzern will mit der Übernahme seine Strategie ergänzen.

    mehr lesen: IBM übernimmt Envizi

  • Etteplan übernimmt Cognitas

    Etteplan übernimmt Cognitas

    Etteplan erwirbt Cognitas von Canon. Der finnische Engineering-Dienstleister will so seine Position in Deutschland ausbauen.

    mehr lesen: Etteplan übernimmt Cognitas

  • Experten warnen vor Zunahme

    Experten warnen vor Zunahme

    Sicherheitsexperten warnen, dass gute Reproduzierbarkeit, hohe Lösegeldzahlungen und schwache Sicherheitsvorkehrungen dafür sorgen könnten, dass die Zahl der Cyberangriffe auf Lieferketten dieses Jahr deutlich steigen, da sie sich im vergangenen Jahr…

    mehr lesen: Experten warnen vor Zunahme

  • Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    CyberRes, ein Geschäftsbereich von Micro Focus, stellt die Threat-Research-Lösung Galaxy vor. Sie ermöglicht es Cyber-Experten, sich schnell einen Überblick über die akuten Bedrohungen für ihr Unternehmen zu verschaffen, und hilft…

    mehr lesen: Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

  • Zu wenig in Vermeidung investiert

    Zu wenig in Vermeidung investiert

    Obwohl einer von zehn vermiedenen Sicherheitsvorfällen schwerwiegend ist, zeigt ein aktueller Kaspersky-Report ‚Cybersicherheits-Eckpfeiler für proaktive Entscheidungsträger‘ jedoch, dass 26% der Entscheidungsträger in Deutschland (23% in Europa) nicht genug in die…

    mehr lesen: Zu wenig in Vermeidung investiert

  • Martin Kuhnhen wird CSO bei Leadec

    Martin Kuhnhen wird CSO bei Leadec

    Leadec erweitert die Geschäftsführung um die Position des Chief Sales Officers. Die Position wird ab März von Martin Kuhnhen bekleidet.

    mehr lesen: Martin Kuhnhen wird CSO bei Leadec

  • Geschäftsleitung bei IPG neu strukturiert

    Geschäftsleitung bei IPG neu strukturiert

    Nach mehr als 20 Jahren operativer Tätigkeit hat der bisherige CEO und Co-Founder der IPG Group, Marco Rohrer, das Präsidium im Verwaltungsrat der IPG Gruppe übernommen. Claudio Fuchs wird somit…

    mehr lesen: Geschäftsleitung bei IPG neu strukturiert