Palo Alto Networks: KI mit KI bekämpfen

Ein aktueller Report von ABI Research und Palo Alto Networks zeigt: Mehr als 76 Prozent der befragten Unternehmen waren bereits Opfer von Cyberangriffen, wobei etwa 75 Prozent von regelmäßigen Attacken berichten – monatlich, wöchentlich oder sogar täglich. Und gerade die zunehmende Vernetzung von IT (Informationstechnologie) und OT (Operative Technologie) schafft neue Angriffsflächen für Cyberkriminelle. 72 Prozent der Angriffe auf den OT-Bereich kommen aus der IT-Umgebung. Diese Angriffe lassen sich in zwei Kategorien einteilen: breit angelegte Angriffe auf möglichst viele Opfer und gezielte Attacken auf spezifische Unternehmen oder Branchen. Gerade letztere werden durch den Einsatz künstlicher Intelligenz zu einer immer größeren Gefahr.
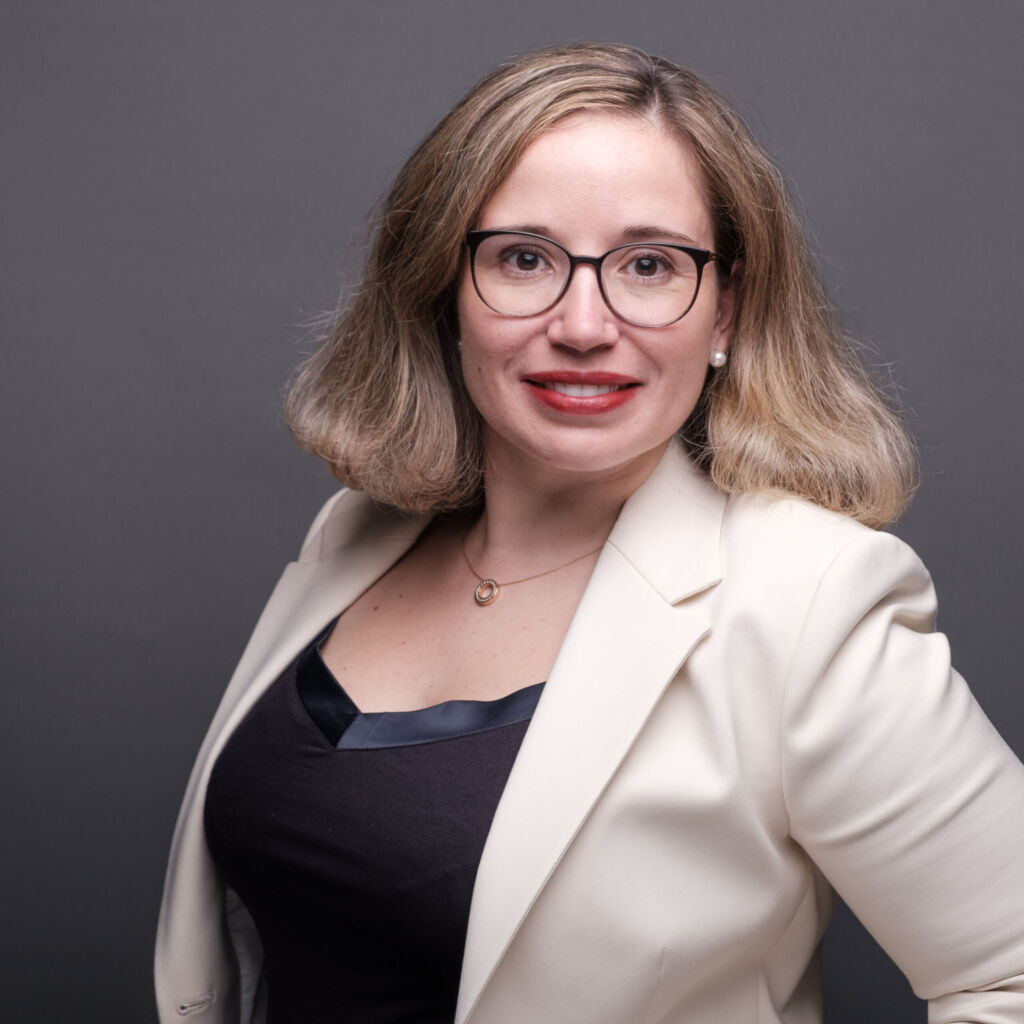
Marc Meckel ist Manager Domain 
Consulting bei Palo Alto Networks.
Marc Meckel ist Manager Domain Consulting bei Palo Alto Networks. – Bild: Palo Alto Networks

Häufige Angriffsvektoren

Zu den häufigsten Einfallstoren für Cyberangriffe in der fertigenden Industrie zählen weiterhin Phishing und Social Engineering. Mitarbeiter werden hier zur Preisgabe sensibler Informationen verleitet. Als weiteren Angriffsvektor nutzen Cyberkriminelle Schwachstellen in der IT-Infrastruktur aus. Sie zielen vor allem auf bereits bekannte Sicherheitslücken in Softwaresystemen ab. Ein Problem sind auch veraltete Systeme, die in vielen Fertigungshallen als sogenannte Legacy-Systeme im Einsatz sind. Eine weitere Gefahr stellt die Verbreitung von Remote-Zugriffen auf Unternehmenssysteme dar. Sowohl eigene Mitarbeiter als auch Zulieferer können dadurch unwissentlich ein Einfallstor für Schadcode bieten. Der Einsatz von IoT-Geräten und die BYOD-Praxis (Bring Your Own Device) erhöhen die Angriffsfläche. Hier hat sich insbesondere seit der COVID-19-Pandemie die Nutzung privater Geräte im beruflichen Kontext verstärkt, aber oft ohne ausreichende Sicherheitsmaßnahmen im Gegenzug.

Gezielte Angriffe

In der Vergangenheit waren es oft gezielte Kampagnen, die Aufmerksamkeit erregten: Im Februar 2021 wurde etwa versucht, das Trinkwasser der Stadt Oldsmar in Florida mittels Fernzugriff auf die Steuerung der Zufuhr von Natriumhydroxid von 100 ppm auf 11.100 ppm zu vergiften. Im Mai 2021 ereignete sich ein Ransomware Angriff auf Colonial Pipeline in den USA, bei dem die Daten des Unternehmens verschlüsselt und ein Lösegeld von 4,4 Millionen Dollar gefordert wurden.

Aktuell werden im OT-Umfeld der fertigenden Industrie überwiegend gezielte Angriffe beobachtet. Die Vorgehensweise lässt sich dabei oft in mehrere Phasen unterteilen. Zunächst sammeln Angreifer Informationen über das Zielunternehmen, seine Mitarbeiter und Systeme. Darauf folgt die soziale Manipulation, bei der Methoden wie Phishing oder sogar Spearphishing gegen Schlüsselpersonal eingesetzt werden. Die eigentliche Kompromittierung erfolgt letztendlich durch Ausnutzung von entdeckten Schwachstellen oder Social Engineering. Nach der erfolgreichen Kompromittierung eines Accounts können sich die Angreifer lateral im Netzwerk bewegen, um wertvolle Assets zu erreichen. Je nach Ziel und Motivation des Angriffs werden dann Daten gestohlen oder Systeme manipuliert.

Angreifer nutzen oft einen Zugang über externe Lieferanten, die als unbeabsichtigte Eintrittspunkte dienen. Hierauf haben die Unternehmen selbst selten einen direkten Einfluss. Umso mehr müssen sie aber die Sicherheit ihrer gesamten Lieferkette im Blick haben. Die Komplexität und Verflechtung moderner Lieferketten machen dies zu einer besonderen Herausforderung, da jeder Zulieferer eine potenzielle Schwachstelle darstellen kann. Als Reaktion darauf implementieren immer mehr Unternehmen das ‚Zero Trust‘-Prinzip. Der Report zeigt, dass 87 Prozent der Unternehmen diesen Ansatz mittlerweile als essenziell für den Schutz ihrer Produktionsumgebungen betrachten.


Seiten: 1 2


  • Zwei Drittel fürchten Online-Tracking

    Zwei Drittel fürchten Online-Tracking

    Laut einer Umfrage von NordVPN sind Deutsche zunehmend besorgt, dass Cyberkriminelle sie im Netz tracken, um an Daten und sogar ihre Identität heranzukommen.

    mehr lesen: Zwei Drittel fürchten Online-Tracking

  • Hannover Messe in den Frühsommer verschoben

    Hannover Messe in den Frühsommer verschoben

    In diesem Jahr wird die Hannover Messe nicht wie gewohnt im April stattfinden, sondern im Frühsommer. Aufgrund der aktuellen Corona-Lage soll die Messe vom 30. Mai bis zum 2. Juni…

    mehr lesen: Hannover Messe in den Frühsommer verschoben

  • Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

    Ransomware gehört zu den besonders variantenreichen Angriffstaktiken im Bereich Cyberkriminalität: Das BSI gibt an, dass täglich mehr als 400.000 neue Typen entwickelt werden – Tendenz steigend.

    mehr lesen: Künstliche Intelligenz und maschinelles Lernen effektiv nutzen

  • Konjunkturausblick verbessert sich

    Konjunkturausblick verbessert sich

    Mit nun 51,7 Punkten sind die ZEW-Konjunkturerwartungen im Januar gestiegen. Der Lageindikator ist in der aktuellen Umfrage jedoch erneut gesunken.

    mehr lesen: Konjunkturausblick verbessert sich

  • Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Unternehmen sehen Cyberangriffe als Top-Bedrohung

    Cybergefahren sind im Jahr 2022 die größte Sorge für Unternehmen weltweit, so das aktuelle Allianz Risk Barometer 2022. Demnach beunruhigt die Bedrohung durch Ransomware-Angriffe, Datenschutzverletzungen oder IT-Ausfälle die Unternehmen sogar…

    mehr lesen: Unternehmen sehen Cyberangriffe als Top-Bedrohung

  • IBM übernimmt Envizi

    IBM übernimmt Envizi

    Envizi, ein Spezialist für Datenanalyse im Bereich Umweltperformance-Management gehört nun zu IBM. Der IT-Konzern will mit der Übernahme seine Strategie ergänzen.

    mehr lesen: IBM übernimmt Envizi

  • Etteplan übernimmt Cognitas

    Etteplan übernimmt Cognitas

    Etteplan erwirbt Cognitas von Canon. Der finnische Engineering-Dienstleister will so seine Position in Deutschland ausbauen.

    mehr lesen: Etteplan übernimmt Cognitas

  • Martin Kuhnhen wird CSO bei Leadec

    Martin Kuhnhen wird CSO bei Leadec

    Leadec erweitert die Geschäftsführung um die Position des Chief Sales Officers. Die Position wird ab März von Martin Kuhnhen bekleidet.

    mehr lesen: Martin Kuhnhen wird CSO bei Leadec

  • Experten warnen vor Zunahme

    Experten warnen vor Zunahme

    Sicherheitsexperten warnen, dass gute Reproduzierbarkeit, hohe Lösegeldzahlungen und schwache Sicherheitsvorkehrungen dafür sorgen könnten, dass die Zahl der Cyberangriffe auf Lieferketten dieses Jahr deutlich steigen, da sie sich im vergangenen Jahr…

    mehr lesen: Experten warnen vor Zunahme

  • Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

    CyberRes, ein Geschäftsbereich von Micro Focus, stellt die Threat-Research-Lösung Galaxy vor. Sie ermöglicht es Cyber-Experten, sich schnell einen Überblick über die akuten Bedrohungen für ihr Unternehmen zu verschaffen, und hilft…

    mehr lesen: Schnelle, maßgeschneiderte Einblicke in kritische Bedrohungen

  • Zu wenig in Vermeidung investiert

    Zu wenig in Vermeidung investiert

    Obwohl einer von zehn vermiedenen Sicherheitsvorfällen schwerwiegend ist, zeigt ein aktueller Kaspersky-Report ‚Cybersicherheits-Eckpfeiler für proaktive Entscheidungsträger‘ jedoch, dass 26% der Entscheidungsträger in Deutschland (23% in Europa) nicht genug in die…

    mehr lesen: Zu wenig in Vermeidung investiert

  • Geschäftsleitung bei IPG neu strukturiert

    Geschäftsleitung bei IPG neu strukturiert

    Nach mehr als 20 Jahren operativer Tätigkeit hat der bisherige CEO und Co-Founder der IPG Group, Marco Rohrer, das Präsidium im Verwaltungsrat der IPG Gruppe übernommen. Claudio Fuchs wird somit…

    mehr lesen: Geschäftsleitung bei IPG neu strukturiert