Wenn klassische Warnsignale an Bedeutung verlieren

Blue underwater scene of a phishing hook trying to catch %40 signs symbolizing email phishing
Bild: ©JanWillem/stock.adobe.com

Rechtschreibfehler, merkwürdige Formulierungen, unpassende Anreden: Über Jahre gehörten diese Hinweise zum kleinen Einmaleins der Phishing-Erkennung. Doch diese Warnsignale verlieren an Verlässlichkeit.

Mithilfe von KI lassen sich Nachrichten sprachlich verfeinern, personalisieren und an die gewohnte Kommunikation einer Person oder Organisation anpassen. Statt der Frage: „Sieht diese Nachricht professionell aus?“, ist für den Cyber-Security-Spezialisten Fortinet eine andere Frage entscheidend: „Ergibt diese Anfrage Sinn und ist tatsächlich verifiziert, wer dahintersteht?“

KI verändert das Social Engineering

Fortinet verdeutlicht den Wandel etwa am sogenannten Spear Phishing. Diese gezielten Phishing-Angriffe erforderten bislang erheblichen Aufwand: Angreifer mussten ihre Opfer recherchieren, deren Rolle und Beziehungen verstehen und anschließend eine passende Nachricht formulieren. KI kann den dafür notwendigen Aufwand reduzieren. Gleichzeitig können KI-Fähigkeiten überzeugende Bild-, Audio- und Video-Imitationen unterstützen.

Die Anfrage prüfen

Besondere Vorsicht ist laut Fortinet geboten, wenn Kommunikation zur Weitergabe von Zugangsdaten oder sensiblen Informationen, zu einer MFA-Freigabe (Multi-Faktor-Authentifizierung), einer Zahlung oder einer anderen dringenden Handlung auffordert, insbesondere wenn die Anfrage ungewöhnlich ist oder von etablierten Prozessen abweicht.

Als entscheidend sieht der Cyber-Security-Spezialist dabei die unabhängige Verifizierung an. Statt Telefonnummern, Links oder Antwortadressen aus einer verdächtigen Nachricht zu verwenden, sollte die betreffende Person über einen bereits bekannten und vertrauenswürdigen Kommunikationsweg kontaktiert werden. Bei Zahlungen oder Änderungen an Konten sollten etablierte Freigabeprozesse eingehalten werden, selbst wenn die Anfrage scheinbar von einer Führungskraft oder einem vertrauenswürdigen Lieferanten stammt.

Auch der Kontext kann Unstimmigkeiten aufdecken: War die Kommunikation zu erwarten? Entspricht die Bitte dem üblichen Vorgehen der vermeintlich absendenden Person? Passt das Ziel zum genannten Unternehmen? Oder soll ausgerechnet eine etablierte Prüfung umgangen und eine Handlung geheim gehalten werden? Einzelne Antworten beweisen noch keinen Angriff. Zusammengenommen können solche Faktoren jedoch Inkonsistenzen sichtbar machen, die professionell gestaltete Phishing-Nachrichten zu verbergen versuchen.

Security Awareness neu denken

Für Unternehmen bedeutet das auch, Security Awareness neu zu denken. Fortinet zufolge sollten Mitarbeitende nicht ausschließlich lernen, bekannte Merkmale einer Phishing-Mail zu erkennen, sondern darauf vorbereitet werden, Manipulationsversuche über unterschiedliche Kanäle hinweg richtig einzuordnen. Das Unternehmen nennt hier neben E-Mails unter anderem Textnachrichten, Collaboration Tools, QR-Codes, Telefonanrufe und neue Formen synthetischer Medien. Phishing-Simulationen können dabei realistische Szenarien schaffen und aufzeigen, wo zusätzliches Training oder weitere Sicherheitsmaßnahmen erforderlich sind.
Seiten: 1 2


  • Quantencomputer und klassische Rechner optimieren gemeinsam

    Quantencomputer und klassische Rechner optimieren gemeinsam

    Klassische Computer können viele Optimierungsprobleme wie etwa das ‚Problem des Handlungsreisenden‘ nur näherungsweise knacken, aber nicht vollständig und oft nur unter langer Laufzeit.

    mehr lesen: Quantencomputer und klassische Rechner optimieren gemeinsam

  • Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Digitale Kreislaufwirtschaft in dezentraler Fabrik

    Im Projekt ‚Panda‘ setzen die Beteiligten auf digitale Produktpässe und künstliche Intelligenz (KI), um Recycling und Demontage von Produkten effizienter zu machen.

    mehr lesen: Digitale Kreislaufwirtschaft in dezentraler Fabrik

  • Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

    Gezielte Cyberangriffe auf Anlagen und Maschinen sind längst Realität. Mit CRA, NIS2 und der neuen EU-Maschinenverordnung reagiert der Gesetzgeber nicht nur mit klaren Empfehlungen, sondern auch mit konkreten Meldepflichten, Vorgaben…

    mehr lesen: Ein kurzer Blick auf CRA, EU-Maschinenverordnung und NIS-2

  • Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

    Beim Strategiegipfel IT-Management, der am 14. und 15. April 2026 im Hotel Palace in Berlin stattfindet, diskutieren IT-Verantwortliche darüber, wie IT zu einem strategischen Enabler werden kann.

    mehr lesen: Konferenz beleuchtet IT als ‚Architektin der Zukunft‘

  • Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Vier absurde Geschichten aus der Welt der Cyberkriminalität

    Von einem Ransomware-Angriff mit mehrfacher Verschlüsselung über Cyberkriminelle der Kategorie Erbsenzähler bis hin zu dreisten ‚Sicherheitsberichten‘ – Sophos X-Ops, das Incident-Response-Team des Cybersecurity-Spezialisten, blickt zurück auf skurrile Vorfälle der vergangenen…

    mehr lesen: Vier absurde Geschichten aus der Welt der Cyberkriminalität

  • Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

    Die Studie ERP in der Praxis startet in eine neue Runde. Seit mehr als zwei Jahrzehnten fordern die Analysten der Trovarit Anwender von ERP-Software im Zweijahresrhythmus dazu auf, ihrem eingesetzten…

    mehr lesen: Trovarit ruft Anwender zur Bewertung ihrer ERP-Software auf

  • Guido Schuette leitet Wago-Geschäftsbereich Automation

    Guido Schuette leitet Wago-Geschäftsbereich Automation

    Wago gibt bekannt, dass Guido Schuette (Bild) zum 1. April als Chief Business Officer (CBO) die Leitung des Geschäftsbereichs Automation übernimmt.

    mehr lesen: Guido Schuette leitet Wago-Geschäftsbereich Automation

  • IDTA und IDSA arbeiten zusammen

    IDTA und IDSA arbeiten zusammen

    Die Industrial Digital Twin Association (IDTA) und die International Data Spaces Association (IDSA) bündeln ihre Kompetenzen.

    mehr lesen: IDTA und IDSA arbeiten zusammen

  • Quantencomputing: Innovationen gewinnen an Dynamik

    Quantencomputing: Innovationen gewinnen an Dynamik

    Laut einer Analyse des Deutschen Patent- und Markenamts hat sich die Innovationstätigkeit auf dem Gebiet der Quantentechnologien in Deutschland in den vergangenen zehn Jahren nahezu versiebenfacht.

    mehr lesen: Quantencomputing: Innovationen gewinnen an Dynamik

  • Die MainDays in Berlin

    Die MainDays in Berlin

    Um Erfolgsfaktoren industrieller Instandhaltung geht es am 5. und 6. Mai auf den MainDays in Berlin.

    mehr lesen: Die MainDays in Berlin

  • Deutsche Gesellschaft für Robotik gegründet

    Deutsche Gesellschaft für Robotik gegründet

    Mit der Deutschen Gesellschaft für Robotik e.V. hat sich im März 2026 eine neue gemeinnützige Fachgesellschaft gegründet, die die Förderung von Wissenschaft, Forschung und Bildung im Bereich der Robotik zum…

    mehr lesen: Deutsche Gesellschaft für Robotik gegründet

  • Ein Lernzentrum für Roboter entsteht

    Ein Lernzentrum für Roboter entsteht

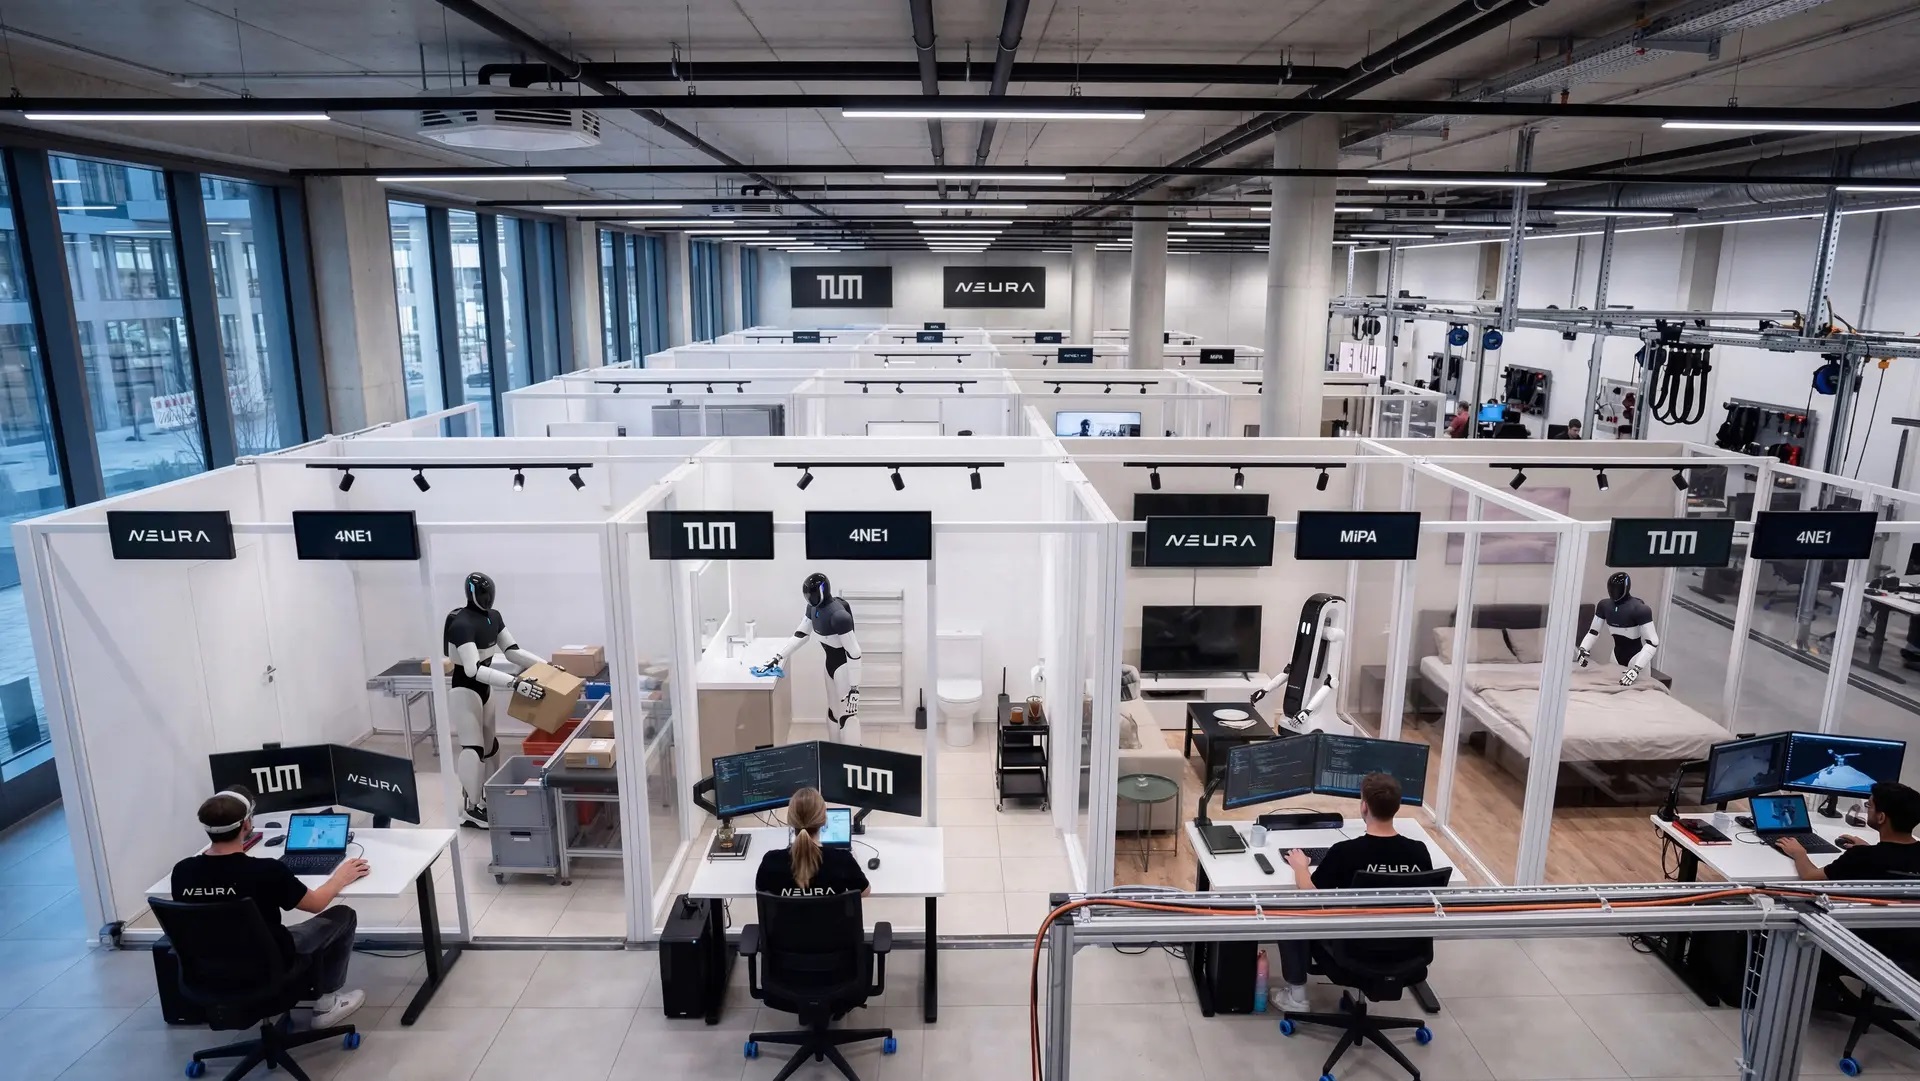
    Das Munich Institute of Robotics and Machine Intelligence (MIRMI) der Technischen Universität München (TUM) und das Unternehmen Neura Robotics planen ein Forschungs- und Trainingszentrum für Robotik im wissenschaftlichen Bereich.

    mehr lesen: Ein Lernzentrum für Roboter entsteht