Vier Cyberrisiken für Fahrzeuge durch GenAI

vicone the living risk hiding in au 20250829112411
Bild: VicOne Inc.

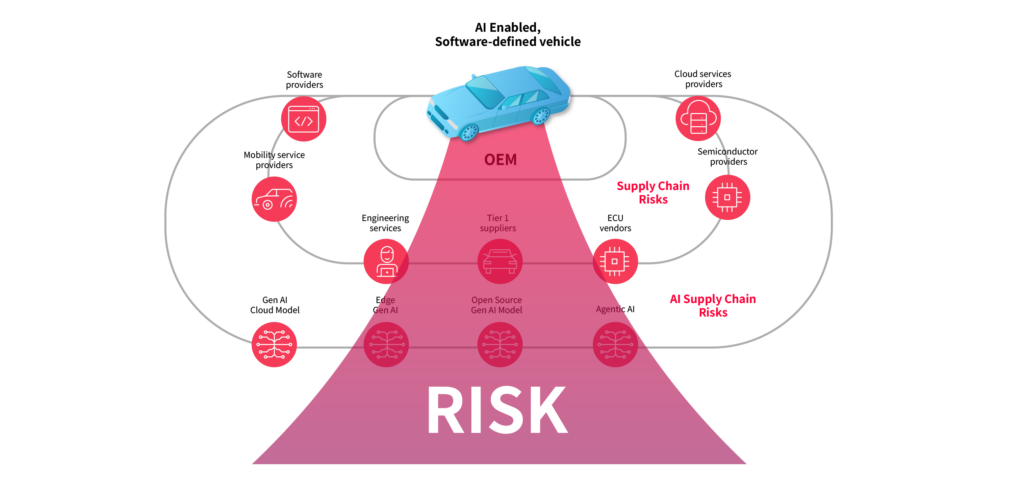
Die Integration von GenAI in Fahrzeugsysteme bringt neben neuen Funktionen auch die Einbettung von IT-Komponenten mit sich, die über den gesamten Lebenszyklus eigenständig lernen, sich weiterentwickeln und autonom arbeiten. Nach Einschätzung des Automotive-Cybersecurity-Anbieters VicOne entsteht dadurch eine neue Bedrohung für die Automobilindustrie. Viele Hersteller (OEMs) sind für Training und Bereitstellung dieser Modelle auf Drittanbieter angewiesen und haben keinen Einblick in die Trainingsdaten oder die Verfahren. GenAI-Modelle unterscheiden sich damit deutlich von klassischen Softwarekomponenten und stellen ein zusätzliches Risiko in den Lieferketten dar.

Unsicherheiten bei Training und Bereitstellung

Das Verhalten von GenAI-Modellen hängt von den Daten ab, mit denen sie trainiert wurden und von den Mechanismen des kontinuierlichen Lernens. Dadurch lassen sie sich mit etablierten Testmethoden meist nicht vollständig absichern. Da häufig externe Partner Modelltraining und Optimierung übernehmen, verteilen sich die Risiken über alle Phasen des Lebenszyklus. Hinzu kommt, dass sich die Herkunft der Trainingsdaten oft nicht überprüfen lässt und auch nicht ersichtlich ist, ob sensible Informationen bei der Feinabstimmung offengelegt wurden. Zudem können Modelle ihr Verhalten mit der Zeit verändern.

Schwachstellen der Modelle

VicOne verweist auf Schwachstellen, die gerade bei häufig verwendeten Open-Source-Modellen auftreten. Laut dem Enkrypt AI Safety Leaderboard überschreiten die zehn am meisten heruntergeladenen Open-Source-Modelle die vom US?National Institute of Standards and Technology gesetzte Sicherheitsschwelle. Es wurden bereits reale Angriffe bekannt. Auch Google musste jüngst Sicherheitslücken in seiner Plattform Vertex AI schließen, über die Angreifern Manipulationen der trainierten Modelle möglich gewesen wären.

Gefahren durch verfälschte Trainingsdaten

Ein zweiter Bereich betrifft die Risiken verfälschter Daten. Bei der Feinjustierung von KI-Modellen kommen teilweise sensible Daten wie Kundendienstdaten, Wartungsprotokolle oder Fahrtenbücher zum Einsatz. Öffentlich verfügbare Datensätze erhöhen die Gefahr zusätzlich. So entdeckten Sicherheitsforscher im Jahr 2024 auf der Plattform Hugging Face 100 bösartige Modelle zur Codeausführung. Werden kompromittierte Daten bei der Anpassung von Modellen integriert, gelangen Schwachstellen dauerhaft ins System und können spätere Angriffe erleichtern. Schon eine relativ kleine Zahl manipulierter Beispiele innerhalb größerer Datensammlungen kann das Verhalten von GenAI-Modellen verlässlich verändern.

Seiten: 1 2 3


  • Maschinen- und Anlagenbau spürt leichten Rückenwind

    Maschinen- und Anlagenbau spürt leichten Rückenwind

    Der Maschinen- und Anlagenbau zieht eine gemischte Bilanz für das abgelaufene Jahr, so das Ergebnis der 9. VDMA-Blitzumfrage zu den wirtschaftlichen Auswirkungen der Corona-Pandemie, an der 575 Mitgliedsunternehmen teilnahmen. Vier…

    mehr lesen: Maschinen- und Anlagenbau spürt leichten Rückenwind

  • PlusServer und GFT kooperieren für das IoT

    PlusServer und GFT kooperieren für das IoT

    Mit der Sphinx Open Online on Pluscloud haben Plusserver und GFT Technologies ihre Kompetenzen im Bereich IoT gebündelt. Einsatzgebiete sind beispielsweise Smart Factories in der Produktion.

    mehr lesen: PlusServer und GFT kooperieren für das IoT

  • ATS erwirbt Lean Scheduling International

    ATS erwirbt Lean Scheduling International

    Mit der Übernahme durch ATS Global wird aus der Lean Scheduling international die ATS Lean Scheduling International.

    mehr lesen: ATS erwirbt Lean Scheduling International

  • Lynx Software Technologies gewinnt Preis

    Lynx Software Technologies gewinnt Preis

    Lynx Software Technologies gibt bekannt, dass Lynx Mosa.ic im Rahmen der IoT Breakthrough Awards zur ‚IoT Security Platform of the Year‘ gekürt wurde.

    mehr lesen: Lynx Software Technologies gewinnt Preis

  • Plattformmodul für die Produktion

    Plattformmodul für die Produktion

    Dynatrace tritt in den Markt für Cloud Application Security ein. Dazu hat das Unternehmen seine Software-Intelligence-Plattform um ein neues Modul erweitert: Das neue Dynatrace Application Security Module bietet kontinuierliche Runtime-Application-Self-Protection…

    mehr lesen: Plattformmodul für die Produktion

  • Gefahrenpotenzial steigt weiter

    Gefahrenpotenzial steigt weiter

    Was wird sich bei der Sicherheit kritischer Infrastrukturen, Industrie- und Produktionsanlagen im neuen Jahr ändern? Welche Herausforderungen erwarten die Sicherheitsverantwortlichen, welche Trends zeichnen sich ab? Die Experten für industrielle Cybersecurity…

    mehr lesen: Gefahrenpotenzial steigt weiter

  • Mehr Polizeipräsenz im digitalen Raum

    Mehr Polizeipräsenz im digitalen Raum

    Die Bedrohung durch Internetkriminelle wird immer größer. Darüber sind sich 94% der Internetnutzer einig. Die große Mehrheit sieht daher Staat und Behörden in der Pflicht, stärker gegen Kriminelle im digitalen…

    mehr lesen: Mehr Polizeipräsenz im digitalen Raum

  • Ende-zu-Ende Technologie-Stack mit Funktechnik

    Ende-zu-Ende Technologie-Stack mit Funktechnik

    Um die Entwicklung KI-basierter Funksensor-Edge-Anwendungen zu vereinfachen, hat SSV mit dem WSEI/154A den weltweit ersten Ende-zu-Ende Technologie-Stack mit einer 868MHz-Funktechnik gemäß IEEE802.15.4 entwickelt. Als Sensing Endpoint gehört ein Evaluation Board…

    mehr lesen: Ende-zu-Ende Technologie-Stack mit Funktechnik

  • Verlängerter Lockdown lässt Wirtschaft stagnieren

    Verlängerter Lockdown lässt Wirtschaft stagnieren

    Nach ersten Schätzungen geht das Ifo-Institut von einer Stagnation der Wirtschaftsleistung im ersten Quartal aus. Erst im zweiten Quartal gehen die Experten wieder von einem Zuwachs aus.

    mehr lesen: Verlängerter Lockdown lässt Wirtschaft stagnieren

  • Intelligente Überwachung von Produktionsmaschinen

    Intelligente Überwachung von Produktionsmaschinen

    Die Forschungspartner Technische Hochschule Deggendorf und die Technische Universität München sowie den beiden Unternehmen Schindler & Schill (EasyLogix) und Systema haben das BMWi-ZIM-Projekt MobiCM erfolgreich abgeschlossen. Ziel war die Entwicklung…

    mehr lesen: Intelligente Überwachung von Produktionsmaschinen

  • DIN und VDE DKE kooperieren mit Enterprise Singapore

    DIN und VDE DKE kooperieren mit Enterprise Singapore

    Die Normungsorganisationen DIN und VDE DKE haben eine Kooperationsvereinbarung mit ‚Enterprise Singapore‘ getroffen. Die Zusammenarbeit soll unter anderem die Bereiche Industrie 4.0 sowie künstliche Intelligenz umfassen.

    mehr lesen: DIN und VDE DKE kooperieren mit Enterprise Singapore